התקפת SQL Injection: מה זה, כיצד להתגונן, והסכנה של CVE-2026-57810

הונאות ואבטחה ניתוח שוק הקריפטו חדשות בורסת הקריפטו
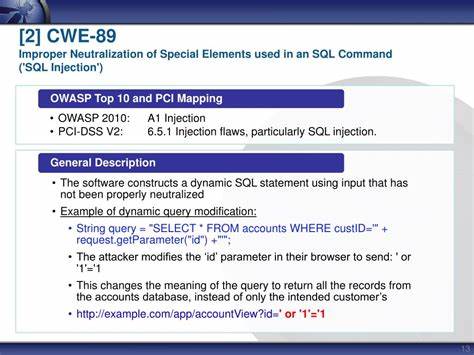
🚨 CVE-2026-57810 Improper Neutralization of Special Elements used in an SQL Command ('SQL Injection'

התקפת SQL Injection היא אחת הסכנות הגדולות ביותר לביטחון מערכות נתונים. מאמרים זה מבקש להסביר את הטכניקה, את הסכנות שלה, ודרכי הגנה יעילות, כולל התייחסות ל-CVE-2026-57810.

התקפת SQL Injection היא אחת הסכנות הגדולות ביותר לביטחון מערכות נתונים. מאמרים זה מבקש להסביר את הטכניקה, את הסכנות שלה, ודרכי הגנה יעילות, כולל התייחסות ל-CVE-2026-57810. התקפת SQL Injection היא סוג של התקפה על מערכות נתונים שבה המתקיף מנצל פגמים בביטחון האפליקציה כדי להזריק קוד SQL זדוני לתוך בקשות שרת. הקוד הזה יכול לגרום לנזק כבד, כולל גישה לא מורשית למסד הנתונים, חטיפת מידע רגיש, או אפילו מחיקת נתונים. התקפות אלו הן נפוצות מאוד, ויש להן השפעה משמעותית על ארגונים בכל גודלם. הסכנה של התקפת SQL Injection נובעת מהעובדה שרבים ממערכות הנתונים המודרניות משתמשות בשפה SQL כדי לבצע פעולות על הנתונים. כאשר האפליקציה לא מטפלת נכון בקלט של המשתמש, המתקיף יכול להזריק קוד SQL זדוני דרך בקשות HTTP. הקוד הזה יכול לבצע פעולות כמו קריאת נתונים, שינוי נתונים, או אפילו מחיקתם. התקפות אלו יכולות לגרום לנזק כבד, כולל אובדן מידע, פגיעה בתדמית הארגון, או אפילו סנקציות משפטיות. אחד מהפגמים המוכרים ביותר בתחום זה הוא CVE-2026-57810, שמבטא חוסר יכולת של מערכת לנתרל אלמנטים מיוחדים בקוד SQL.

BC.Game Shitcode 2026 גישה להצעות ובונוסים בלעדיים

זה מאפשר למתקיף להזריק קוד זדוני ולבצע פעולות לא מורשות. הפגם הזה יכול להיות מופעל באמצעות בקשות HTTP רגילות, ולכן הוא מהווה סכנה משמעותית. כדי להגן על מערכות הנתונים מפני התקפות SQL Injection, ישנן מספר דרכים יעילות. הראשונה והחשובה ביותר היא להשתמש בשיטות של חיבור מוכן (Prepared Statements) או של משתנים מקושרים (Parameterized Queries). שיטות אלו מאפשרות לאפליקציה לבצע בקשות SQL בצורה בטוחה, מבלי לאפשר למתקיף להזריק קוד זדוני. בנוסף, יש לבצע בדיקות קלט (Input Validation) כדי לוודא שהקלט של המשתמש מתאים לציפיות של האפליקציה. עוד דרך להגן על מערכות הנתונים היא להשתמש בשיטות של איסור גישה (Access Control) וברמת הרשאות (Least Privilege). שיטות אלו מאפשרות לאפליקציה לבצע פעולות רק על הנתונים שהם מורשים לגשת אליהם, ולכן הן יכולות למנוע את הנזק שמתקפות SQL Injection יכולות לגרום. בנוסף, יש לבצע בדיקות סקירה (Code Review) וטסטים של חדר לבן (Penetration Testing) כדי לוודא שהמערכת חסינה מפני התקפות. התקפת SQL Injection היא סכנה משמעותית לביטחון מערכות הנתונים, ויש להטיל עליה דעת.

באמצעות שימוש בשיטות של חיבור מוכן, בדיקות קלט, איסור גישה, וטסטים של חדר לבן, ניתן להגן על מערכות הנתונים מפני התקפות אלו. הפגם CVE-2026-57810 הוא דוגמה טובה לסכנה שמתקפות SQL Injection יכולות לגרום, ולכן יש להטיל עליה דעת ולהשתמש בשיטות הגנה יעילות.


carechain.online - בקש עזרה או תרום Stake.com Shitcode 2026 גישה להצעות ובונוסים בלעדיים הצטרפו אליי בקראקן ותוכלו לקבל עד 200 אירו באמצעות הקוד 4 yczp84w

הצעד הבא
🚨 CVE-2026-57812 Missing Authorization vulnerability in NSquared Simply Schedule Appointments simply
14 יולי 2026 חשיפה: פגיעה חמורה באפליקציית NSquared Simply Schedule Appointments - CVE-2026-57812

חשיפה מפורטת על פגיעה חמורה באפליקציית ניהול תורים, כולל הסברים טכניים, השלכות אפשריות והמלצות לביצוע תיקונים מיידיים.

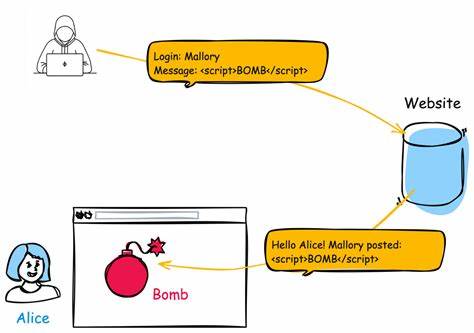
🚨 CVE-2026-57814 Improper Neutralization of Input During Web Page Generation ('Cross-site Scripting'
14 יולי 2026 חשיפה: CVE-2026-57814 - פגיעה חמורה של XSS שמאפשרת התקפות קוד רע על אתרי אינטרנט

הפגיעה CVE-2026-57814 נחשפה כפגיעה חמורה של Cross-Site Scripting (XSS) שמאפשרת למתקיפים לבצע התקפות קוד רע על אתרי אינטרנט. מאמרים זה מתעמק בפרטי הפגיעה, הסיכונים שבה, דרכי ההתמודדות והמלצות להגנה על אתרי אינטרנט.

🚨 CVE-2026-61977 Exposure of Sensitive System Information to an Unauthorized Control Sphere vulnerab
14 יולי 2026 חשיפה של מידע רגיש של מערכת לישויות לא מורשות: CVE-2026-61977

הבנת הפגיעות CVE-2026-61977, הסכנות שלה, והדרכים להגן על מערכות מידע מפני חשיפה לא מורשת של מידע רגיש.

🚨 CVE-2026-61983 Missing Authorization vulnerability in andy_moyle Church Admin church-admin allows
14 יולי 2026 חשיפה: פגיעות אבטחה קשות במערכת Church Admin - מה זה אומר לכנסיות ולקהילות?

חקירה מקיפה על פגיעות האבטחה CVE-2026-61983 במערכת Church Admin, הסכנות הפוטנציאליות, והדרכים להגן על נתוני הקהילה. תגלו את ההשלכות והפתרונות המומלצים.

🚨 CVE-2026-6541 Mattermost versions 11.7.x <= 11.7.1, 11.6.x <= 11.6.4, 10.11.x <= 10.11.19
14 יולי 2026 פגיעות קשה במטרוסט: CVE-2026-6541 - מה זה אומר לך?

הפגיעה CVE-2026-6541 במטרוסט מהווה סכנה משמעותית לארגונים המשתמשים בגרסאות ישנות. התפרצות הפגיעה יכולה לגרום לנזקים חמורים, ולכן חשוב להבין את הטקטיקות להגנה ולעדכון.

🚨 CVE-2026-15558 A security vulnerability has been detected in CodeAstro Simple Online Leave Managem
14 יולי 2026 חשיפה: פגיעות ביטחון קשות במערכת CodeAstro Simple Online Leave Management

ניתן גילוי פגיעה קשה במערכת ניהול חופשות CodeAstro, אשר מאפשרת התקפות חמורות. לומדו על הסיכונים, הדרכים להתגונן ומה לעשות אם אתם משתמשים במערכת זו.

🚨 CVE-2026-62147 The Tempo Operator's gateway component failed to consistently apply namespace-scope
14 יולי 2026 חשיפה: פגיעה ב-Tempo Operator - מה זה אומר לך?

הפגיעה CVE-2026-62147 בגייטוויי של Tempo Operator יכולה להעלות סיכונים משמעותיים. תגלה מה זה אומר, כיצד זה משפיע על מערכות ואיך להגן על עצמך.