פגיעות חמורה ב-LA-Studio Element Kit: מה זה אומר לך ולאתר WordPress שלך?

כרייה וסטייקינג
🚨 CVE-2026-15338 The LA-Studio Element Kit for Elementor plugin for WordPress is vulnerable to Local

הפגיעות CVE-2026-15338 ב-LA-Studio Element Kit for Elementor מציבה סיכון משמעותי לאתרי WordPress. תגלה כיצד היא פועלת, מה הסיכונים האמיתיים, ואיך להגן על אתרך מיד.

העולם של WordPress הוא עולם דינמי ומשתנה, אך עם כל התפתחות טכנולוגית מגיעים גם סיכונים ביטחוניים. הפגיעות החדשה CVE-2026-15338 ב-LA-Studio Element Kit for Elementor היא דוגמה טובה לכך. אם אתה משתמש באפליקציה זו, חשוב מאוד להבין את הסיכונים ולנקוט בצעדים הנכונים כדי להגן על אתרך. בלי להסתבך בטכניקות, נניח את כל המידע בצורה ברורה ונגישה, כך שגם מי שאינו מומחה יוכל להבין את העניין ולפעול בהתאם. הפגיעות CVE-2026-15338 נחשפה לאחר בדיקה מקיפה של חולשות ביטחוניות באפליקציית LA-Studio Element Kit, אחת האפליקציות הפופולריות ביותר עבור תוספי Elementor. הפגיעות מאפשרת התקפות מסוג Local File Inclusion (LFI), שמאפשרות למתקיף לגשת לקבצים רגישים על השרת שלך. זה יכול להביא לנזקים חמורים, כולל גנבת נתונים, השתלטות על האתר, או אפילו השמדת מידע. אחד הסיכונים הגדולים של פגיעות כאלו הוא שהן לא תמיד מורגשות מיד. לעיתים קרובות, המתקיף יכול לנצל את החולשה ללא ידיעתך, ולהשתמש באתר שלך לצורכי רעה. זה יכול להיות מסוכן במיוחד אם אתה מנהל אתר עם מידע רגיש, כמו נתוני לקוחות או פרטים אישיים.

BC.Game Shitcode 2026 גישה להצעות ובונוסים בלעדיים

לכן, חשוב מאוד לבדוק את האתר שלך ולעדכן את התוספים באופן קבוע. כיצד ניתן למנוע את הפגיעות? ראשית, צריך לעדכן את התוסף LA-Studio Element Kit לגרעון האחרון. הפיתוחים של התוסף כבר פרסמו תיקון לפגיעות, ולכן העדכון הוא הצעד הראשון והחשוב ביותר. בנוסף, יש לבדוק את האתר שלך באופן קבוע על ידי כלי ביטחון מומלצים, כמו Wordfence או Sucuri. אלה יכולים לזהות חולשות ולהתריע על ניסיונות התקפה. אבל זה לא מספיק. יש גם להבטיח שהאתר שלך מוגן בצורה כללית. זה כולל שימוש בסיסמיות חזקות, הגנה על השרת, וצעדים נוספים כדי למנוע גישה לא מורשית. אם אתה לא בטוח כיצד לעשות זאת, יש לבקש עזרה ממתכנת או מומחה ביטחון. זה יכול להיות השקעה, אך זה יכול להציל אותך מנזקים גדולים יותר בעתיד. הפגיעות CVE-2026-15338 היא תזכורת לכך שהאינטרנט הוא מקום מסוכן, ויש לנהוג בזהירות. אם אתה מנהל אתר WordPress, זה לא מספיק רק להריץ את האתר ולהתעלם. יש לבדוק את הביטחון באופן קבוע, לעדכן את התוספים, ולהתחשב בסיכונים הפוטנציאליים. רק כך תוכל להגן על עצמך ועל האתר שלך מפני התקפות.

לסיכום, הפגיעות ב-LA-Studio Element Kit היא סיכון אמיתי, אך ניתן למנוע אותו עם צעדים פשוטים. העדכון של התוסף, השימוש בכלים לביטחון, וההגנה הכללית על האתר הם צעדים חיוניים. אם אתה לא בטוח כיצד לעשות זאת, תפנה לעזרה מקצועית. זה יכול להיות הכרחי כדי להגן על האתר שלך ולמנוע נזקים חמורים.


carechain.online - בקש עזרה או תרום Stake.com Shitcode 2026 גישה להצעות ובונוסים בלעדיים הצטרפו אליי בקראקן ותוכלו לקבל עד 200 אירו באמצעות הקוד 4 yczp84w

הצעד הבא
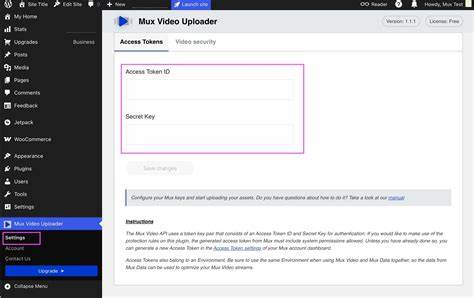
🚨 CVE-2026-7544 The Mux Video Uploader plugin for WordPress is vulnerable to Sensitive Information E
14 יולי 2026 חשיפה: פגיעה חמורה ב-WordPress - CVE-2026-7544 בגרסה של תוסף Mux Video Uploader

התוסף הפופולרי Mux Video Uploader ל-WordPress נחשף לפגיעה חמורה שמאפשרת גישה למידע רגיש. הכירו את הסיכונים, את הדרכים למניעת הפגיעה ואת הצעדים הנדרשים כדי להגן על אתר האינטרנט שלכם.

🚨 CVE-2026-15494 A flaw has been found in AMTT Hotel Broadband Operation System 1.0. Impacted is an
14 יולי 2026 חשיפה: פגיעה קשה במערכת AMTT Hotel Broadband - מה זה אומר לך?

חקירה מקיפה על הפגיעה CVE-2026-15494 במערכת AMTT Hotel Broadband, הסכנות הפוטנציאליות, והדרכים להגן על מערכות החברות שלך.

🚨 CVE-2026-56241 Capgo before 12.128.2 contains a privilege escalation vulnerability where demoted s
14 יולי 2026 פגיעות קשה ב-Capgo: CVE-2026-56241 מאפשרת עלייה ברמת הרשאות

הפגיעה ב-Capgo לפני גרסה 12.128.2 מאפשרת מתקיפים לבצע עלייה ברמת הרשאות. לומדו על הסיכונים, הדרכים למניעת הפגיעה וההשלכות האפשריות על מערכות הארגון שלכם.

🚨 CVE-2026-56271 Flowise before 3.1.0 (affected versions 3.0.13 and earlier) uses weak hardcoded def
14 יולי 2026 אזהרה: פגיעות ביטחון קשות בפלטפורמת Flowise - מה צריך לדעת

חקירת הפגיעות הקריטיות CVE-2026-56271 בפלטפורמת Flowise, הסיכונים המעשיים, והדרכים להגן על מערכותיך. תובנות מקצועיות על אבטחת תוכנה ופתרונות מומלצים.

🚨 CVE-2026-15502 A vulnerability was detected in AojiaoZero Antaris 1.0. This affects the function _
14 יולי 2026 חשיפה: פגיעות קשה ב-AojiaoZero Antaris 1.0 - מה זה אומר לך?

הפגיעה CVE-2026-15502 ב-AojiaoZero Antaris 1.0 מציבה סיכון משמעותי לביטחון מערכות. התחקה אחר הפרטים, השפעות הפגיעה והדרכים להגן על מערכותיך.

🚨 CVE-2026-56238 Capgo before 12.128.2 contains an information disclosure vulnerability in the Supab
14 יולי 2026 חשיפה: פגיעה חמורה ב-Capgo - CVE-2026-56238 ומה זה אומר לך

התגלה פגיעה חמורה ב-Capgo לפני גרסה 12.128.2, אשר מאפשרת חשיפה של מידע רגיש. לומדו על הסיכונים, הדרכים למניעת הפגיעה וההשלכות האפשריות על מערכות האבטחה שלכם.

🚨 CVE-2026-58596 Untrusted pointer dereference in Microsoft Edge (Chromium-based) allows an unauthor
14 יולי 2026 חשיפה: פגיעה קשה במיקרוסופט אדג' (Chromium) - CVE-2026-58596

הפגיעה CVE-2026-58596 במיקרוסופט אדג' (Chromium) מאפשרת גישה לא מורשית באמצעות דירקטוריית מצביעים לא אמינים. הכירו את הסיכונים, הדרכים למניעת הפגיעה וההשלכות האפשריות על משתמשים ומערכות.