חשיפה: פגיעות קשות באדון MyParcel ל-WordPress - מה צריך לדעת

אסטרטגיית השקעות חדשות משפטיות טכנולוגיית בלוקצ`יין
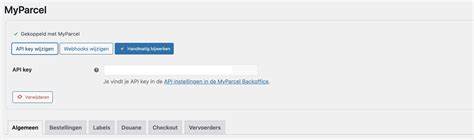
🚨 CVE-2026-8678 The MyParcel plugin for WordPress is vulnerable to authorization bypass in all versi

הפגיעות CVE-2026-8678 באדון MyParcel ל-WordPress מאפשרת דילוג על הרשאות. לומדו על הסיכונים, הדרכים להתמודדות והאמצעים להגנה על אתר ה-WordPress שלכם.

העולם של WordPress, שמשמש מיליוני אתרים ברחבי העולם, מתמודד עם פגיעויות ביטחוניות תכופות. אחת מהן, CVE-2026-8678, נחשפה באדון MyParcel, שמאפשר למשתמשים לבצע שילוחים ומנהל את תהליכי ההזמנות. הפגיעה, שמאפשרת דילוג על הרשאות, מהווה איום משמעותי על אתרי WordPress שמשתמשים באדון זה. בערך זה, נחקור את טבע הפגיעה, את הסיכונים שהיא מציבה, ואת הדרכים להתמודדות עמה כדי להגן על אתר ה-WordPress שלכם. הפגיעה CVE-2026-8678 באדון MyParcel נחשפה לאחר בדיקות ביטחוניות מקיפות. היא מאפשרת למתקיפים לבצע פעולות ללא הרשאות מתאימות, מה שיכול להוביל לגישה לא מורשאת למסד הנתונים, שינוי תוכן, או אפילו השתלטות על האתר כולו. הפגיעה קיימת בכל הגרסאות של האדון, מה שמגדיל את הסיכון עבור משתמשים רבים. לפגיעה זו יש השלכות משמעותיות. ראשית, היא מאפשרת למתקיפים לגשת למסד הנתונים של האתר, שם מוחזות מידע רגיש כמו פרטי לקוחות, כתובות, ומספרי טלפון. שנית, היא מאפשרת שינוי תוכן באתר, מה שיכול לפגוע בתדמית האתר ולגרום נזק לשליטתו.

BC.Game Shitcode 2026 גישה להצעות ובונוסים בלעדיים

בנוסף, הפגיעה יכולה להוביל להרעלת אתר, שבה המתקיף משתלט על האתר ומשתמש בו להפצת זיהומים או לתקיפת אתרים אחרים. כדי להתמודד עם הפגיעה, ישנן מספר צעדים שיש לבצע. ראשית, יש לעדכן את האדון MyParcel לגרסה המאושרת האחרונה, שמכילה תיקונים לביטחון. אם האדון לא מתוחזק עוד, יש לבחור באדון חלופי שמתוחזק באופן פעיל. שנית, יש לבצע סריקות ביטחון תכופות באתר, כדי לזהות ניסיונות התקפה או פגיעות אחרות. בנוסף, יש להגביל את הגישה למסד הנתונים ולשירותי האתר רק למשתמשים מורשאים, כדי למנוע גישה לא מורשאת. לצד הצעדים הטכניים, יש חשיבות רבה גם להעלאת המודעות בקרב צוות האתר. כל משתמש צריך להיות מודע לסיכונים ולדרכים להתמודדות עמם. יש להדריך את הצוות על איך לזהות ניסיונות התקפה ולדווח עליהם במהירות. בנוסף, יש לבצע תרגילי תגובה לאירועים, כדי לוודא שהצוות מוכן להתמודד עם התקפות. הפגיעה CVE-2026-8678 באדון MyParcel היא תזכורת לכך שהביטחון באתר WordPress הוא תהליך מתמיד. יש לבצע בדיקות ביטחון תכופות, לעדכן את האדונים והגרסאות, ולהתחזק נגד התקפות.

על ידי קבלת צעדים אלו, ניתן להגן על האתר מפני פגיעות ולשמור על האמינות והבטיחות שלו. בהמשך, נחקור את הפגיעות הנוספות באדון MyParcel, את הדרכים להתמודדות עמן, ואת האמצעים להגנה על אתר WordPress שלכם. נדון גם על איך לבחור באדונים מתוחזקים ומאמינים, כדי למנוע פגיעות ביטחוניות בעתיד.


carechain.online - בקש עזרה או תרום Stake.com Shitcode 2026 גישה להצעות ובונוסים בלעדיים הצטרפו אליי בקראקן ותוכלו לקבל עד 200 אירו באמצעות הקוד 4 yczp84w

הצעד הבא
🚨 CVE-2026-12141 The Premium Addons for Elementor – Powerful Elementor Templates & Widgets plugi
13 יולי 2026 חשיפה: פגיעות ב-CVE-2026-12141 - מה זה אומר לאתר שלך?

התגלה פגיעה חמורה באחד מהאדונים הפופולריים ביותר של Elementor. לומדו מה זה אומר לאתר שלכם, איך להגן עליו, ומה צריך לעשות אם אתם משתמשים באדון זה.

🚨 CVE-2026-12426 The Members – Membership & User Role Editor Plugin plugin for WordPress is vuln
13 יולי 2026 חשיפה: פגיעה קשה באבטחת תוסף WordPress 'Members - Membership & User Role Editor' (CVE-2026-12426)

תוסף פופולרי לניהול חברויות ופרמיסיות ב-WordPress נחשף כגולש לפגיעה חמורה. לומדו על הסיכונים, הדרכים להתגונן, והאמצעים לשיקום מהיר של אתר WordPress שלכם.

🚨 CVE-2026-15072 The KiviCare – Clinic & Patient Management System (EHR) plugin for WordPress is
13 יולי 2026 חשיפה: פגיעות חמורות ב-CVE-2026-15072 - מה זה אומר לארגוני הבריאות?

הפגיעות החמורה ב-CVE-2026-15072 בתוספת KiviCare ל-WordPress מאיימת על מערכות ניהול מטופלים. תגלו את הסיכונים, הדרכים למניעת התקפות וההשלכות על מערכות EHR.

🚨 CVE-2026-13250 The Solace Extra plugin for WordPress is vulnerable to authorization bypass in all
13 יולי 2026 אזהרה: פגיעות חמורות ב-TagDiv Composer - מה זה אומר לך?

הפגיעות CVE-2026-13250 בגרסאות החדשות של TagDiv Composer מאפשרת גישה בלתי מורשית לאתר. לומדו כיצד להגן על אתר וורדפרס שלכם מפני התקפות.

🚨 CVE-2026-15073 The KiviCare – Clinic & Patient Management System (EHR) plugin for WordPress is
14 יולי 2026 חשיפה: פגיעה קשה במערכת KiviCare - Clinic & Patient Management System (EHR) - CVE-2026-15073

הפגיעה החדשה במערכת KiviCare, המותקנת ב-WordPress, מאפשרת גישה לא מורשמת למסד הנתונים של מערכת ניהול מרפאות. לומדו על הסיכונים, הדרכים למניעת הפגיעה והצעדים הנדרשים כדי להגן על מערכת האחסון האלקטרוני שלכם.

🚨 CVE-2026-5743 The SimpLy Gallery Block & Lightbox plugin for WordPress is vulnerable to Stored
14 יולי 2026 חשיפה: פגיעות חמורות בתוסף SimpLy Gallery Block & Lightbox ל-WordPress - מה צריך לדעת

תוסף פופולרי ל-WordPress נחשף כפגיע לקמפיין של התקפות Stored XSS. האם אתם בסיכון? מה צריך לעשות כדי להגן על אתר ה-WordPress שלכם?

🚨 CVE-2025-13968 The Starboard Suite Reservation Calendars plugin for WordPress is vulnerable to Sto
14 יולי 2026 חשיפה: פגיעות קשות ב-Tarboard Suite Reservation Calendars - מה עליך לדעת

הפלוגין הפופולרי ל-WordPress, Starboard Suite Reservation Calendars, נחשף כפגיע לקריאת תיקיות (Sto) ולתקיפות אחרות. הכולל הסברים מקיפים, צעדים להגנה, ומידע על השפעות הפגיעה.