חשיפה: פגיעה קשה ב-Fluentd - CVE-2026-44024 ומה זה אומר לך

ביטקוין סטארטאפים והון סיכון אירועים
🚨 CVE-2026-44024 Fluentd collects events from various data sources and writes them to files, RDBMS,

התגלה פגיעה חמורה ב-Fluentd, מערכת איסוף נתונים פופולרית. לומדו מה זה אומר, כיצד זה משפיע על מערכותיכם, ואיך להגן על עצמכם.

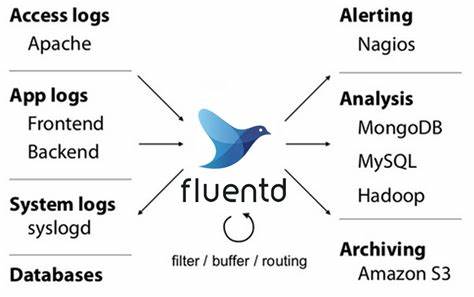
בצעד שזעזע את עולם האבטחה, התגלה פגיעה חמורה במערכת Fluentd, אחת מהמערכות המובילות לאיסוף נתונים וניתוח אירועים. הפגיעה, שנרשמה כ-CVE-2026-44024, יכולה להעניק לגולשים גישה לא מורשית למערכות, ולגרום לנזקים כבדים. אם אתם משתמשים ב-Fluentd, זהו הזמן ללמוד על הסיכון, ולנקוט בצעדים הנדרשים להגנה. Fluentd היא מערכת איסוף נתונים פתוחה, המופעלת על ידי אלפי ארגונים ברחבי העולם. היא מאפשרת לאסוף נתונים ממגוון מקורות, לנתח אותם, ולשלוח אותם ליעדים שונים, כגון קבצים, מסד נתונים, או שירותי ענן. בשל הפופולריות שלה, הפגיעה ב-Fluentd יכולה להיות מסוכנת במיוחד, ולהשפיע על ארגונים רבים. הפגיעה, שנחשפה לאחרונה, מאפשרת לגולש לרוץ קוד רע על המערכת, ולהשתלט עליה. זה יכול להעניק לגולש גישה מלאה למערכת, ולגרום לנזקים כבדים, כולל גנבת נתונים, שיבוש פעילות, או אפילו התקפת רנסום. אם אתם משתמשים ב-Fluentd, זהו הזמן לבדוק אם המערכת שלכם פגיעה, ולנקוט בצעדים הנדרשים להגנה. אחד מהצעדים החשובים ביותר הוא לעדכן את המערכת שלכם לאירוע האחרון.

BC.Game Shitcode 2026 גישה להצעות ובונוסים בלעדיים

Fluentd הוציאה כבר תיקון לפגיעה, ואם אתם משתמשים בגרסה מודרנית, אתם כבר מוגנים. אם אתם משתמשים בגרסה ישנה, זהו הזמן לעדכן אותה, ולהבטיח שהמערכת שלכם מוגנת. בנוסף לעדכון המערכת, ישנם צעדים נוספים שאתם יכולים לנקוט כדי להגן על עצמכם. אחד מהם הוא לבדוק את התצורה של המערכת, ולהבטיח שהיא מוגנת כראוי. Fluentd מאפשרת הגדרות רבות, ואתם יכולים להשתמש בהן כדי להגן על המערכת מפני התקפות. למשל, אתם יכולים להגביל את הגישה למערכת, ולהבטיח שהמערכת מופעלת רק על ידי משתמשים מורשים. בנוסף, אתם יכולים להשתמש בכלים נוספים כדי להגן על המערכת. למשל, אתם יכולים להשתמש בכלים לאיסוף נתונים, כדי לזהות התקפות פוטנציאליות, ולהתריע עליהן. אתם יכולים גם להשתמש בכלים לאבטחת רשת, כדי להגן על המערכת מפני התקפות, ולהבטיח שהמערכת מוגנת כראוי. הפגיעה ב-Fluentd היא פגיעה חמורה, שיכולה לגרום לנזקים כבדים, ולהשפיע על ארגונים רבים. אם אתם משתמשים ב-Fluentd, זהו הזמן לעדכן את המערכת, לבדוק את התצורה, ולהשתמש בכלים נוספים כדי להגן על עצמכם.


carechain.online - בקש עזרה או תרום Stake.com Shitcode 2026 גישה להצעות ובונוסים בלעדיים הצטרפו אליי בקראקן ותוכלו לקבל עד 200 אירו באמצעות הקוד 4 yczp84w

הצעד הבא
🚨 CVE-2026-55472 Snipe-IT is an IT asset/license management system. Prior to 8.6.2, when Full Multip
14 יולי 2026 חשיפה: פגיעה קשה במערכת ניהול נכסי IT - Snipe-IT - CVE-2026-55472

חשיפה מפורטת על פגיעה ביטחונית קשה במערכת ניהול נכסי IT Snipe-IT, גרסאות לפני 8.6.2. התחקות אחר הסיכונים, השפעות אפשריות והדרכות למניעת התקפות.

🚨 CVE-2026-45196 Kernel software installed and running inside a Host VM may post improper commands t
14 יולי 2026 התקפת CVE-2026-45196: מה זה, כיצד הוא פוגע ומה לעשות?

התקפה חדשה על ליבת הקרנל בתוך VMs של מארחים יכולה לשלוח פקודות לא נכונות. לומדים על הסיכונים, הדרכים להתגונן ומה לעשות כדי להגן על מערכותיכם.

🚨 CVE-2026-45203 Kernel software installed and running inside a Host VM may post improper commands t
14 יולי 2026 חשיפה: פגיעות קשה בקרנל של VMs - מה זה אומר לך?

הפגיעה CVE-2026-45203 מגלה סכנה חמורה בקרנל של מכונות וירטואליות. לומדו מה זה אומר, כיצד זה משפיע על מערכות ומה עליכם לעשות כדי להגן על עצמכם.

🚨 CVE-2026-55881 OpenReplay is a self-hosted session replay suite. From 1.22.0 before 1.27.0, getFir
14 יולי 2026 חשיפה: פגיעה קשה במערכת OpenReplay - CVE-2026-55881 ומה זה אומר לך

חשיפה מפורטת על פגיעה קשה במערכת OpenReplay, הכוללת פרטים טכניים, השפעות אפשריות ותיקונים. לומדו כיצד להגן על מערכותיכם מפני התקפות.

🚨 CVE-2026-55377 Logto is the modern, open-source auth infrastructure for SaaS and AI apps. Prior to
14 יולי 2026 חשיפה: פגיעה קשה ב-CVE-2026-55377 ב-Logto - מה זה אומר לך?

הפגיעה החדשה ב-CVE-2026-55377 ב-Logto, פלטפורמת האימות הפופולרית, מעלה חששות ביטחוניים משמעותיים. לומדו על הסיכונים, הדרכים להתמודד איתם, והאמצעים להגן על מערכותיכם.

🚨 CVE-2026-55466 Snipe-IT is an IT asset/license management system. Prior to 8.6.2, UploadFileReques
14 יולי 2026 פגיעות CVE-2026-55466 בסיסטמת Snipe-IT: מה זה אומר לך?

הפגיעות CVE-2026-55466 בסיסטמת Snipe-IT, שמאפשרת התקפות על ידי העלאת קבצים מזויפים, מהווה איום משמעותי על מערכות ניהול רכוש IT. לומדו על הסיכונים, הדרכים למניעת התקפות והחשיבות של עדכון מערכות.

🚨 CVE-2026-57156 FreeRDP is a free implementation of the Remote Desktop Protocol. Prior to 3.28.0 on
14 יולי 2026 חשיפה: פגיעות קשה ב-FreeRDP - מה זה אומר לך?

התגלה פגיעה קשה ב-FreeRDP, תוכנה פופולרית לחיבור מרוחק. מה זה אומר לך? איך להגן על עצמך? כל מה שצריך לדעת על CVE-2026-57156.