חשיפה: פגיעה קשה בפילוסופיה - CVE-2026-57793 - מה זה אומר לך?

אמנות דיגיטלית NFT
🚨 CVE-2026-57793 Improper Control of Filename for Include/Require Statement in PHP Program ('PHP Rem

הפגיעה החדשה בפילוסופיה עשויה להשפיע על אלפי אתרים. לומדים מה זה אומר, כיצד זה פועל, ואיך להגן על אתרך.

העולם של הפיתוח באינטרנט לא מתחלף, אבל לפעמים, פגיעות חדשות מתגלות ומשנות את הכל. אחת מהן היא CVE-2026-57793, פגיעה קשה בפילוסופיה (PHP) שמגלה בעיה חמורה בקריאת קבצים. אם אתה מפתח אתרים או מנהל אתר, זהו נושא שאתה חייב להכיר. בפוסט הזה, נבין מה זה אומר, כיצד זה פועל, ואיך להגן על אתרך מפני התקפות. הפילוסופיה היא אחת השפות הפופולריות ביותר לפיתוח אינטרנט, ורבים משתמשים בה לבניית אתרים, מערכות ופרויקטים שונים. אבל כמו בכל שפה, יש לה פגיעות. הפגיעה CVE-2026-57793 היא בעיה חמורה בקריאת קבצים, שמאפשרת למתקיף לשלוט בשמות הקבצים שנכנסים לפונקציות include או require. זה יכול להוביל להרעלת קוד, גישה לא מורשית למסד נתונים, או אפילו שליטה מלאה על השרת. מה זה אומר? פשוט, אם אתה משתמש בפונקציות include או require בפילוסופיה, ויש לך פגיעה זו, מתקיף יכול לשלוח בקשה מיוחדת שתתקבל על ידי השרת, וזה יכול להוביל להרעלת קוד. זה יכול להיות מסוכן מאוד, במיוחד אם אתה מנהל אתר עם מידע רגיש או אם אתה משתמש בפילוסופיה לבניית מערכות מורכבות. איך זה פועל?

BC.Game Shitcode 2026 גישה להצעות ובונוסים בלעדיים

הפגיעה מתרחשת כאשר הפונקציות include או require מקבלות שם קובץ שיש לו תוכן לא צפוי. מתקיף יכול לשלוח שם קובץ שמכיל קוד זדוני, וזה יתבצע על השרת. זה יכול להיות קובץ PHP, קובץ טקסט, או אפילו קובץ עם קוד JavaScript. אם השרת לא מחזיק את הקובץ הזה, הוא יכול להוריד אותו מהאינטרנט, לבצע אותו, או אפילו לשלוח אותו למקום אחר. איך להגן על עצמך? ההגנה מפני פגיעה זו היא פשוטה, אבל חיונית. ראשית, תמיד תבדוק את השמות של הקבצים שנכנסים לפונקציות include או require. תאשר רק קבצים שיש להם שמות ידועים, ותסיר כל קובץ שיש לו שם לא צפוי. שנית, תשתמש בפונקציות כמו basename או pathinfo כדי לוודא שהקובץ הוא מה שאתה מצפה לו. שלישית, תשתמש בפונקציות כמו file_exists או is_readable כדי לוודא שהקובץ קיים וניתן לקרוא אותו. אם אתה מנהל אתר, זהו נושא שאתה חייב להכיר. הפגיעה CVE-2026-57793 היא פגיעה חמורה, אבל עם ההגנה הנכונה, אתה יכול להגן על עצמך. תמיד תעדכן את הפילוסופיה שלך, תבדוק את הקבצים שנכנסים לפונקציות include או require, ותשתמש בפונקציות כמו basename או pathinfo כדי לוודא שהקובץ הוא מה שאתה מצפה לו.

אם אתה לא בטוח, תפנה למפתח מקצועי שיעזור לך להגן על אתרך. העולם של הפיתוח באינטרנט לא מתחלף, אבל עם ההכרה הנכונה, אתה יכול להגן על עצמך מפני פגיעות.


carechain.online - בקש עזרה או תרום Stake.com Shitcode 2026 גישה להצעות ובונוסים בלעדיים הצטרפו אליי בקראקן ותוכלו לקבל עד 200 אירו באמצעות הקוד 4 yczp84w

הצעד הבא
Bolivia Considers Integrating USDT Into National Payment System
13 יולי 2026 בוליביה שוקלת לאמץ את USDT במערכת התשלומים הלאומית: מה זה אומר?

בוליביה מתחילה לבחון את האפשרות לשלב את USDT, הסטייבלקויין המוביל, במערכת התשלומים הלאומית. מה זה אומר לכלכלה המקומית, לממשל ולעולם הקריפטו?

UK charges suspects linked to Russian Coms call spoofing platform https://ift.tt/AumiTP4
13 יולי 2026 הממשלה הבריטית מתחילה להעמיד לדין חשודים בקשר לפלטפורמת הטלפוניה הרוסית שמזויפת שיחות

המשטרה הבריטית חשפה פריצת דרך בחקירת פלטפורמות טלפוניה רוסיות שמזויפות שיחות. החשודים מואשמים בהפרת פרטיות ובהטעיית אזרחים בריטים. מה זה אומר לנו?

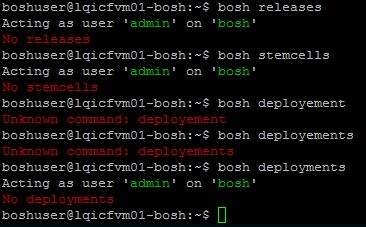
🚨 CVE-2026-47829 Argument Injection in bosh-cli allows a compromised BOSH Director to inject arbitra
13 יולי 2026 חשיפה: פגיעה קשה ב-BOSH Director - CVE-2026-47829 מאפשרת הזרקת פקודות

חקירה מקיפה על פגיעה חמורה ב-BOSH CLI שמאפשרת ליריבים להזריק פקודות שרירותיות. התחקיר כולל הסברים טכניים, המלצות להגנה וניתוח הסיכונים

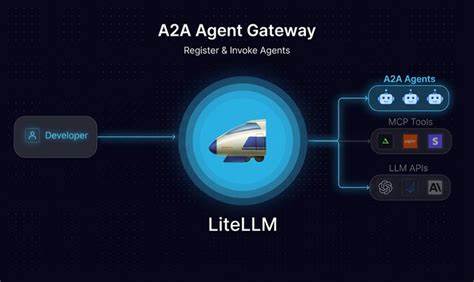
🚨 CVE-2026-59821 LiteLLM is a proxy server (AI Gateway) to call LLM APIs in OpenAI (or native) forma
13 יולי 2026 התקפת CVE-2026-59821 ב-LiteLLM: מה זה, כיצד הוא פוגע, ומה לעשות?

התקפת CVE-2026-59821 ב-LiteLLM היא פגיעה חמורה שמאפשרת גישה בלתי מורשית לשרתי AI. לומדו על הטכניקה, הסיכונים, והדרכים להגן על מערכותיכם.

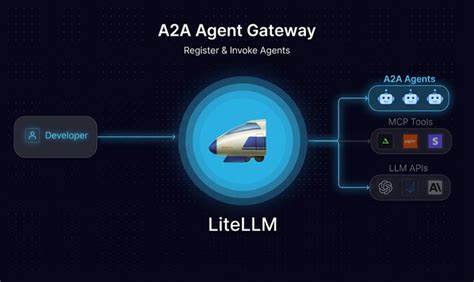
🚨 CVE-2026-59822 LiteLLM is a proxy server (AI Gateway) to call LLM APIs in OpenAI (or native) forma
13 יולי 2026 הסכנה החדשה: CVE-2026-59822 ב-LiteLLM - מה זה אומר לך?

חשיפת פגיעה חמורה ב-LiteLLM, השער האיומי ל-API של מודלים של אינטליגנציה מלאכותית. התחשבות, הגנה ופתרונות מעשיים.

🚨 CVE-2026-0241 Incorrect Authorization vulnerabilities in Trust Protection Foundation allow attacke
13 יולי 2026 חשיפה: פגיעות באישור לא נכון ב-Trust Protection Foundation - מה זה אומר לך?

הפגיעות CVE-2026-0241 ב-Trust Protection Foundation מאפשרות התקפות חמורות. לומדו על הסיכונים, הדרכים להגן על עצמכם ועל האתגרים בטכנולוגיה המודרנית.

🚨 CVE-2026-59820 LiteLLM is a proxy server (AI Gateway) to call LLM APIs in OpenAI (or native) forma
13 יולי 2026 חשיפה: פגיעה קשה ב-LiteLLM - מה זה אומר לך?

הפגיעה CVE-2026-59820 ב-LiteLLM, השער האיומי הפופולרי, נחשפה. אנחנו מתעמקים במהות הפגיעה, האפקטים הפוטנציאליים והדרכים להגן על עצמך.