התקפת CVE-2026-59216: מה זה, כיצד הוא משפיע על Open WebUI, ומה עליך לעשות

ניתוח שוק הקריפטו
🚨 CVE-2026-59216 Open WebUI is an extensible, feature-rich, and user-friendly self-hosted AI platfor

התקפת CVE-2026-59216 היא פגיעה חמורה בפלטפורמת Open WebUI, שמשמשת כפלטפורמה מותאמת אישית לאינטליגנציה מלאכותית. התקפה זו יכולה לגרום לנזקים משמעותיים, ולכן חשוב להבין את טיב הפגיעה, את השפעותיה, ואת הצעדים הנדרשים כדי להגן על מערכותיך.

התקפת CVE-2026-59216 היא אחת הפגיעות החמורות ביותר שנחשפו בשנים האחרונות, ומשפיעה ישירות על פלטפורמת Open WebUI, שהיא פלטפורמה מותאמת אישית לאינטליגנציה מלאכותית. הפלטפורמה, שידועה בשל גמישותה, תכונותיה המורחבות, ומשתמשיותה הנוחה, משמשת את מאות משתמשים ברחבי העולם. עם זאת, הפגיעה החדשה מציבה אתגר משמעותי לביטחון המערכת, ולכן חשוב להבין את טיב הפגיעה, את השפעותיה, ואת הצעדים הנדרשים כדי להגן על מערכותיך. הפגיעה CVE-2026-59216 נחשפה לאחר חקירה מקיפה של צוותי ביטחון מובילים, שגילו חולשה משמעותית בפלטפורמה. החולשה מאפשרת למתקיף לבצע פעולות לא מורשות, כולל גישה לאזור האדמיניסטרטיבי, שינוי נתונים, או אפילו הפעלת קוד זדוני. זה יכול לגרום לנזקים משמעותיים, כולל אובדן מידע, הפרת פרטיות, או אפילו הפעלת התקפות נוספות על המערכת. אחת מהשפעות החמורות ביותר של הפגיעה היא יכולתה לאפשר גישה לאזור האדמיניסטרטיבי של הפלטפורמה. זה מאפשר למתקיף לשנות את ההגדרות, להוסיף משתמשים חדשים, או אפילו להסיר משתמשים קיימים.

BC.Game Shitcode 2026 גישה להצעות ובונוסים בלעדיים

בנוסף, הפגיעה מאפשרת גישה ישירה למסד הנתונים, שיכול להכיל מידע רגיש כמו פרטי משתמשים, נתוני עבודה, או אפילו מידע פיננסי. זה יכול לגרום לנזקים משמעותיים, ולכן חשוב לבצע פעולות מיידיות כדי להגן על המערכת. כדי להגן על מערכת Open WebUI מפני הפגיעה CVE-2026-59216, ישנם מספר צעדים שיש לבצע. ראשית, יש לעדכן את הפלטפורמה לגרסה האחרונה, שמכילה תיקוני ביטחון חשובים. בנוסף, יש לבצע סריקות ביטחון תקופיות כדי לאתר פגיעויות נוספות. גם חשוב לבצע גיבוי של הנתונים באופן קבוע, כדי להבטיח שהנתונים יישמרו במקרה של התקפה. בנוסף, יש לבצע סקירה של ההגדרות והרשאות המשתמשים, כדי להבטיח שהמשתמשים בעלי הרשאות הנדרשות בלבד. גם חשוב לבצע סקירה של הלוגים, כדי לאתר פעולות חשודות. אם נתגלו פעולות חשודות, יש לבצע חקירה מיידית, ולהפעיל את הצעדים הנדרשים כדי למנוע נזקים נוספים. הפגיעה CVE-2026-59216 היא תזכורת חשובה על חשיבות הביטחון הקיברנטי. הפלטפורמה Open WebUI היא כלי חזק ואפקטיבי, אך היא גם מטרה פוטנציאלית להתקפות. לכן, חשוב לבצע פעולות ביטחון תקופיות, ולהתעדכן על הפגיעויות החדשות.

זה יאפשר להגן על המערכת מפני התקפות, ולהבטיח שהנתונים יישמרו באופן בטוח. בהמשך, ישנם מספר צעדים נוספים שיש לבצע כדי להגן על המערכת. ראשית, יש לבצע סריקות ביטחון תקופיות, כדי לאתר פגיעויות נוספות.


carechain.online - בקש עזרה או תרום Stake.com Shitcode 2026 גישה להצעות ובונוסים בלעדיים הצטרפו אליי בקראקן ותוכלו לקבל עד 200 אירו באמצעות הקוד 4 yczp84w

הצעד הבא
🚨 CVE-2026-0280 An IPv6 packet processing vulnerability in the dataplane of Palo Alto Networks PAN-O
13 יולי 2026 פגיעות IPv6 קשה בפאלו אלטו: CVE-2026-0280 - מה זה אומר לך?

הפגיעות החדשה CVE-2026-0280 בפאלו אלטו PAN-OS עלולה לגרום לניצול קשה של תעבורת IPv6. הכול על הסיכונים, הדרכים להתמודדות וההשלכות על ארגונים בישראל ובעולם.

🚨 CVE-2026-0286 A command injection vulnerability in the management plane of Palo Alto Networks PAN-
13 יולי 2026 פגיעות קשה בפאלו אלטו: CVE-2026-0286 - מה זה אומר לך?

התגלה פגיעה חמורה במנהל הפלטפורמה של Palo Alto Networks PAN-OS. לומדים על הסיכונים, הדרכים להתגונן, וההשלכות האפשריות על ארגונים.

🚨 CVE-2026-0269 A memory corruption vulnerability in the processing of tunnel traffic in Palo Alto N
13 יולי 2026 פגיעות CVE-2026-0269 בפאלו אלטו: מה זה אומר לך?

הפגיעות CVE-2026-0269 בפאלו אלטו נוגעת לפגיעה בחומרת זיכרון בעיבוד תעבורת מנהרות. תגלה כיצד היא יכולה לפגוע ברשתות שלך ומה עליך לעשות כדי להגן על עצמך.

Here’s why Pi Network price fell 15% today
13 יולי 2026 למה ירדה מחיר רשת Pi ב-15% היום? ניתוח מקיף

ניתוח מקיף של הסיבות לירידת המחיר של רשת Pi ב-15% היום, כולל גורמים טכניים, שוקיים ומקרואקונומיים. התבוננות בעתיד של הטוקן ומה צפוי לקרות בשבועות הקרובים.

Strategy Sells $466.7M in MSTR Shares, Makes No Bitcoin Purchases
13 יולי 2026 מיקרוסטראטגי סוחרת ב-466.7 מיליון דולר במניות MSTR, ללא רכישת ביטקוין

מיקרוסטראטגי, החברה המובילה בתחום האסטרטגיה וההשקעות בביטקוין, מכרה 4.82 מיליון מניות MSTR בשבוע האחרון, ללא רכישת ביטקוין חדשה. מה זה אומר לשוק ולהשקעות שלך?

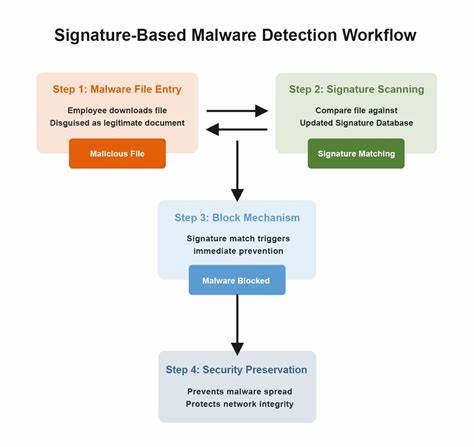
Adaptive Malware Could Evade Signature Detection by Regenerating Its Attack Capabilities https://ift
13 יולי 2026 וירוסים מתאימים: כיצד תוכנות זדוניות מתחמקות מגילוי באמצעות חתימות

התפתחות טכנולוגית חדשה של וירוסים מתאימים מאפשרת להם להתחמק מגילוי באמצעות חתימות. מאמרים זה מבקש להבין את המנגנונים מאחורי התופעה, את הסכנות הפוטנציאליות ואת הדרכים להגן על מערכות מחשב מפני איום זה.

EU Targets FSB-Linked Hackers in New Sanctions Over Cyber Sabotage https://ift.tt/DMw4aL2
13 יולי 2026 האיחוד האירופי מטיל סנקציות על מחבלי סייבר קשורים לשירות הביטחון הפדרלי הרוסי

האיחוד האירופי מתקדם נגד פעולות סייבר מזיקות עם סנקציות חדשות נגד גורמים קשורים לשירות הביטחון הפדרלי הרוסי. התחקיר המלא על הפעולות, ההשלכות והמדיניות החדשה של האיחוד האירופי.