חשיפה: פגיעה קשה במערכת Strix עד גרסה 1.0.2 - מה זה אומר לך?

חדשות בורסת הקריפטו אימוץ מוסדי טכנולוגיית בלוקצ`יין
🚨 CVE-2026-15519 A vulnerability was found in usestrix strix up to 1.0.2. This affects an unknown fu

התגלה פגם קשה במערכת Strix שיכול להעלות את הסיכון לביצוע התקפות. לומדו על הפגיעה, האפקטים הפוטנציאליים והדרכים להגן על מערכותיכם.

העולם של הביטחון הקיברנטי מתפתח במהירות, ויחד איתו גם מספר הפגיעויות החדשות שמתגלות בכל יום. אחת מהפגיעויות האחרונות שזכתה לתשומת לב רבה היא CVE-2026-15519, פגם במערכת Strix עד גרסה 1. 0. 2. הפגיעה הזו, שיכולה להעלות את הסיכון לביצוע התקפות שונות, מעלה שאלות חשובות על איך להגן על מערכותינו. בערך זה, נבוא לחקור את הפגיעה, את האפקטים הפוטנציאליים שלה ואת הדרכים להבטיח שהמערכות שלכם מוגנות כראוי. הפגיעה CVE-2026-15519, שנמצאה במערכת Strix, היא פגם שיכול לאפשר למתקיפים לבצע פעולות לא מורשות. אף על פי שהפרטים המדויקים על הפגיעה עדיין לא פורסמו, ידוע כי היא משפיעה על גרסאות עד 1. 2 של המערכת. זה אומר שמי שמשתמש בגרסאות אלו צריך לבדוק את המערכת ולהתחיל בהליכי הגנה מיידיים. אחד מהאספקטים החשובים ביותר של פגיעות כאלו הוא ההשפעה הפוטנציאלית על המערכות. פגיעה כזו יכולה לאפשר למתקיפים לגשת למסד הנתונים, לגנוב מידע רגיש או אף לבצע התקפות שונות על המערכת. זה יכול להיות מסוכן במיוחד עבור ארגונים שמשתמשים במערכת Strix עבור מטרות ביקורתיות. לכן, חשוב מאוד לבדוק את המערכת ולהתחיל בהליכי הגנה מיידיים.

BC.Game Shitcode 2026 גישה להצעות ובונוסים בלעדיים

כדי להגן על המערכות שלכם מפני פגיעות כאלו, ישנם מספר צעדים שצריך לבצע. ראשית, צריך לבדוק את הגרסה של המערכת ולהוריד את הגרסה האחרונה שמכילה את התיקונים הנדרשים. בנוסף, צריך לבצע סריקות תקופתיות של המערכת כדי לזהות פגיעויות חדשות. גם חשוב לבצע תרגילי אבטחה תקופתיים כדי להבטיח שהמערכת מוגנת כראוי. הפגיעה CVE-2026-15519 היא דוגמה טובה לכמה חשוב לבצע תיקונים תקופתיים ולהיות מודע לפגיעויות חדשות. בעולם של הביטחון הקיברנטי, אין דבר כמובן מאליו, וצריך להיות תמיד מוכן להתמודד עם איום חדש. לכן, חשוב לבצע תיקונים תקופתיים, לבצע סריקות תקופתיות ולבצע תרגילי אבטחה תקופתיים כדי להבטיח שהמערכת שלכם מוגנת כראוי. בהמשך, נבוא לחקור את הפגיעה CVE-2026-15519 בצורה יותר מפורטת, נבוא לראות את האפקטים הפוטנציאליים שלה ואת הדרכים להבטיח שהמערכות שלכם מוגנות כראוי. זהו נושא חשוב מאוד עבור כל מי שמשתמש במערכת Strix, ולכן חשוב לבצע את הצעדים הנדרשים כדי להבטיח שהמערכת שלכם מוגנת כראוי.


carechain.online - בקש עזרה או תרום Stake.com Shitcode 2026 גישה להצעות ובונוסים בלעדיים הצטרפו אליי בקראקן ותוכלו לקבל עד 200 אירו באמצעות הקוד 4 yczp84w

הצעד הבא
🚨 CVE-2026-15520 A vulnerability was determined in GNU LibreDWG 0.13.4-154-g0b573035. This impacts t
13 יולי 2026 חשיפה: פגיעה חמורה בגרסה של GNU LibreDWG - מה זה אומר לך?

התגלה פגיעה קשה בגרסה של GNU LibreDWG. אנחנו מבקרים את ההשלכות, את הסיכונים הפוטנציאליים ואת הצעדים הנדרשים כדי להגן על מערכותיך. קראו עוד כדי להבין כיצד להגן על עצמכם.

🚨 CVE-2026-15521 A vulnerability was identified in makafeli n8n-workflow-builder up to 0.11.0. Affec
13 יולי 2026 התגלה פגיעה חמורה בנ8n-workflow-builder: מה זה אומר לך?

הפגיעה CVE-2026-15521 בגרסאות עד 0.11.0 של n8n-workflow-builder עלולה לגרום לנזקים קשים. לומדו מה זה אומר, כיצד להגן על עצמכם ומה צריך לעשות כעת.

Japan PM Sanae Takaichi Reaffirms Startup and Web3 Support at WebX 2026
13 יולי 2026 ראש ממשלת יפן, סאנאי טקאיצ'י, מחזקת את תמיכתה בתחומי הסטארטאפים והטכנולוגיה Web3 באירוע WebX 2026

ראש ממשלת יפן, סאנאי טקאיצ'י, הצהירה על תמיכתה המוחלטת בסטארטאפים ובטכנולוגיות Web3 במהלך אירוע WebX 2026, תוך הדגשת החשיבות של החדשנות והפיתוח הטכנולוגי לעתיד יפן.

🚨 CVE-2026-15525 A vulnerability was detected in kLOsk adloop up to 0.9.0. This vulnerability affect
13 יולי 2026 הפרצת CVE-2026-15525 בקוד פתוח kLOsk adloop: מה זה אומר לך?

הפרצת אבטחה קשה בגרסאות עד 0.9.0 של kLOsk adloop. תכירו את הסיכונים, את ההשפעות הפוטנציאליות ואת הצעדים הנדרשים כדי להגן על מערכותיכם.

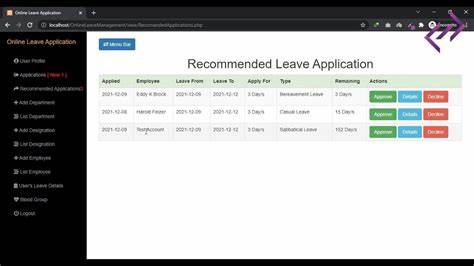
🚨 CVE-2026-15523 A weakness has been identified in CodeAstro Simple Online Leave Management System 1
13 יולי 2026 חשיפה: פגיעה חמורה במערכת ניהול חופשות CodeAstro - מה זה אומר לך?

התגלה פגם ביטחוני קשה במערכת ניהול חופשות CodeAstro. לומדים על הפגיעה, הסיכונים והדרכים להגן על מערכותיך

🚨 CVE-2026-15524 A security vulnerability has been detected in alioshr memory-bank-mcp up to 0.2.1/3
13 יולי 2026 חשיפה: פגיעות ביטחון קשה ב-alioshr memory-bank-mcp - מה זה אומר לך?

אנליזה מקיפה של CVE-2026-15524, פגיעות ביטחון חמורה בגרסאות עד 0.2.1/3 של alioshr memory-bank-mcp. לומדים על הסיכונים, הדרכים להתמודדות ומה צריך לעשות כדי להגן על מערכותיך.

Denial-of-service (DoS) vulnerability in the in-app browser of LINE client for iOS https://ift.tt/qc
13 יולי 2026 פגיעות DoS במנהל התצוגה הפנימי של LINE עבור iOS: מה זה אומר לך?

חקירה מקיפה על פגיעות DoS במנהל התצוגה הפנימי של LINE עבור iOS, הסברים טכניים, השלכות אפשריות ודרכי הגנה. תכיר את הסיכונים והצעדים הנדרשים כדי להגן על פרטיותך.