תקלה חמורה בפלוגין Breeze Cache: מה זה אומר לך ואיך להגן על אתר WordPress שלך

כרייה וסטייקינג ניתוח שוק הקריפטו
🚨 CVE-2026-10551 The Breeze Cache WordPress plugin before 2.5.6 is vulnerable to unauthenticated Sto

הפלוגין הפופולרי Breeze Cache בגרסאות לפני 2.5.6 חשוף לפגיעה חמורה. לומדו על הסיכון, את ההשלכות הפוטנציאליות ואת הצעדים הנדרשים להגנה מיטבית על אתר WordPress שלכם.

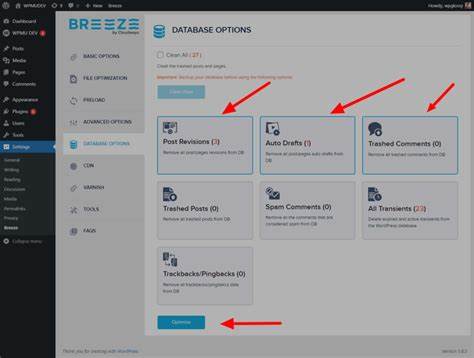
העולם של WordPress הוא עולם דינמי ומשתנה תדיר, אך עם התפתחויות אלו מגיעות גם איוםי ביטחון חדשים. אחד מהאיומים האחרונים שנחשף הוא פגיעה חמורה בפלוגין Breeze Cache, אחד מהפלוגינים הפופולריים ביותר לאחסון זיכרון (caching) עבור אתרי WordPress. הפגיעה, שנרשמה כ-CVE-2026-10551, מאפשרת התקפות לא מאותנטיות, מה שמעלה את הסיכון לאתרים רבים. בידיעתנו על הפגיעה, חשוב להבין את הטקטיקות הנדרשות להגנה על אתר WordPress שלכם. הפלוגין Breeze Cache, שפותח על ידי Team Breeze, משמש מיליוני משתמשים ברחבי העולם כדי לשפר את מהירות האתר ולהפחית את עומס השרת. עם זאת, בגרסאות לפני 2. 5. 6, הפלוגין חשוף לפגיעה מסוג 'Unauthenticated Stored Cross-Site Scripting' (XSS). פגיעה זו מאפשרת למתקיף להזריק קוד זדוני לאתר, ללא צורך באימות משתמש. הקוד הזדוני יכול להישמר באתר ולהתפשט בין משתמשים, מה שיכול לגרום נזקים משמעותיים. ההשלכות של פגיעה כזו יכולות להיות חמורות ביותר. מתקיף יכול להשיג גישה לאתרים רגישים, לגנוב מידע משתמשים, להזריק קוד זדוני או אף לשלוט על האתר כולו.

BC.Game Shitcode 2026 גישה להצעות ובונוסים בלעדיים

במקרים קיצוניים, הפגיעה יכולה לגרום לאתרים להיכנס למצב של 'דליפת מידע' או 'התקפות Denial of Service' (DoS), מה שיכול לפגוע קשות בתפעול האתר ולגרום נזקים כלכליים משמעותיים. כדי להגן על אתר WordPress שלכם מפני פגיעה זו, ישנם מספר צעדים קריטיים שיש לקחת. ראשית, יש לעדכן את הפלוגין Breeze Cache לגרסה 2. 6 או גבוהה יותר, שמכילה את התיקון לפגיעה. העדכון הזה הוא פתרון ישיר והמהיר ביותר לסיכון. בנוסף, יש לבצע סריקות ביטחון תדירות על האתר, כדי לוודא שאין קוד זדוני או פעילויות חשודות. ניתן להשתמש בכלים כמו Wordfence או Sucuri כדי לבצע סריקות אלו. בנוסף, יש לבצע גיבוי תדיר של האתר. גיבוי זה יאפשר לכם לשחזר את האתר במהירות במקרה של פגיעה. יש לשמור את הגיבויים באתרים מוגנים, כמו שרתים מוגנים או שירותי ענן, כדי לוודא שהגיבויים עצמם לא ייפגעו. כמו כן, יש לבדוק את התצורות של הפלוגין, כדי לוודא שהן מוגנות כראוי. למשל, יש לוודא שהפלוגין לא מאפשר גישה לאתרים לא מאותנטיים או לא מאושרים. הפלוגין Breeze Cache הוא רק אחד מהפלוגינים הפופולריים, אך לא היחיד שיכול להיות חשוף לפגיעות.

לכן, חשוב לשמור על כל הפלוגינים ואת תוכנת WordPress עצמה מעודכנים תמיד. העדכונים הללו מכילים תיקונים לביטחון, שיפורי ביצועים ומשפרים את התאימות עם גרסאות אחרות של תוכנות. יש גם לבחור פלוגינים מאתרים אמינים, ולהתרחק מפלוגינים שאינם מעודכנים או שאינם נראים אמינים. כלי ביטחון אלו יכולים לזהות פעילויות חשודות, להזהיר על פגיעות פוטנציאליות ולספק המלצות לתיקון. יש גם לבצע סריקות ביטחון על השרת עצמו, כדי לוודא שאין תצורות רגישות או חולשות שיכולות להיתפס על ידי מתקיפים.


carechain.online - בקש עזרה או תרום Stake.com Shitcode 2026 גישה להצעות ובונוסים בלעדיים הצטרפו אליי בקראקן ותוכלו לקבל עד 200 אירו באמצעות הקוד 4 yczp84w

הצעד הבא
🚨 CVE-2026-12274 The Tutor LMS WordPress plugin before 3.9.13 does not verify that the requesting us
13 יולי 2026 חשיפה: פגיעה חמורה ב-Tutor LMS - מה זה אומר לך?

התגלה פגם ביטחוני חמור בתוסף Tutor LMS ל-WordPress. התוסף, הנפוץ מאוד בין מערכות לימוד מקוונות, לא מבצע בדיקות מספיקות של בקשות משתמשים, מה שמאפשר התקפות פוטנציאליות. קראו כיצד להגן על אתר הוראה שלכם.

A week in security (July 6 – July 12) https://ift.tt/1bvsqRP
13 יולי 2026 סיכום השבוע ביטחון קיבר: האירועים החשובים בשבוע האחרון (6-12 ביולי)

סיקור מקיף של האירועים הביטחוניים הקיברנטיים החשובים בשבוע האחרון, כולל התקפות, גילויי פגיעויות וטיפים להגנה על מערכותיך

SBI reportedly plans 3% yield lending service for JPYSC stablecoin
13 יולי 2026 SBI מתכננת שירות הלוואות עם ריבית של 3% עבור המטבע הסטביל JPYSC

חברת SBI מתכננת לשלוח שירות הלוואות חדש עם ריבית שנתית של 3% עבור המטבע הסטביל JPYSC, מה שיכול להיות צעד משמעותי בשוק המטבעות הסטבילים ביפן.

South Korea’s KOSPI Closes Down 8.95% After Circuit Breaker Triggered, SK Hynix Falls Over 15%
13 יולי 2026 הנפילה הדרמטית של ה-KOSPI: מה גרם לירידה של 8.95% ומה זה אומר לשוק?

ניתוח מקיף של הנפילה החריפה בשוק ההון הדרום קוריאני, כולל השפעתה על חברות כמו SK Hynix, הסיבות האפשריות לירידה וההשלכות על המשקיעים.

Australia Alerts Organizations to Ongoing CMS Exploitation Attacks https://ift.tt/SYUrgsN
13 יולי 2026 התרעות מאוסטרליה: התקפות מתמשכות על מערכות ניהול תוכן (CMS) ומה עליכם לדעת

מאוסטרליה מגיעים אזהרות חמורות על התקפות מתמשכות נגד מערכות ניהול תוכן (CMS). האם אתם מוכנים? התחברות לאתר, אבטחת נתונים ומדריך למניעת התקפות.

🚨 CVE-2026-14165 An Authorization Bypass Through User-Controlled Key vulnerability affecting Tuleap
13 יולי 2026 פגיעות קשה בטוליאפ: CVE-2026-14165 - דרכו של מתקיף להביא לדריסת הרשאות

חשיפת פגיעות חמורה בטוליאפ, מערכת ניהול פרויקטים פופולרית, המאפשרת למתקיפים לבצע עקיפת הרשאות באמצעות מפתחות שנשלטים על ידי המשתמש. התחקיר כולל הסברים טכניים, השפעות אפשריות והמלצות להגנה.

🚨 CVE-2026-4769 Certain devices in the WAGO System I/O Field series activate an internal diagnostic
13 יולי 2026 חשיפה: פגיעות ברכיבי WAGO System I/O Field - מה זה אומר לך?

חקירה מקיפה על CVE-2026-4769, פגיעות ברכיבי WAGO System I/O Field, והשלכותיה על מערכות תעשייתיות. תגלה כיצד להגן על מערכותיך מפני התקפות.