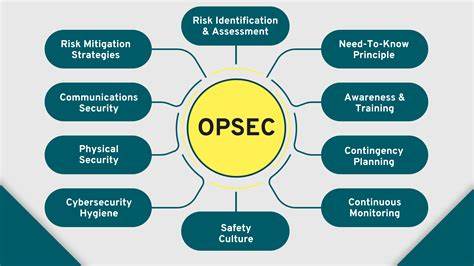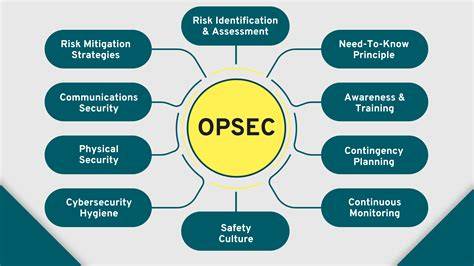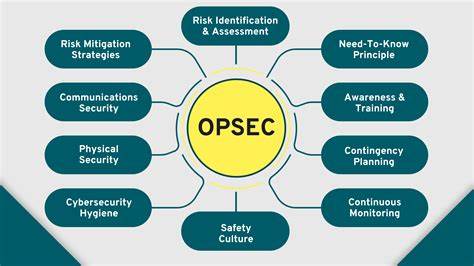
ברשתות הסמויות של ארגוני טרור, האבטחה הדיגיטלית והאסטרטגיות של אבטחת מידע (OPSEC) מהוות את העמוד התומך של פעילותם. בעידן הדיגיטלי, שבו הטכנולוגיה משנה את פני המלחמה, ארגוני טרור מתאימים את שיטותיהם כדי לשמור על סודיות, ליצור קשרים בטוחים ולמנוע גילוי. הגלובל נטוורק על טרור וטכנולוגיה (GNET) חוקרת את האסטרטגיות הללו, ומציגה תובנות חשובות על כיצד ארגונים אלה משתמשים בטכנולוגיה כדי לשמור על פעילותם מחוץ לטווח של רשויות האכיפה. התגובתיות הדיגיטלית, או היכולת של ארגונים אלה להתאושש מהתקפות סייבר או פגיעות בטכנולוגיה, היא חלק אינטגרלי מהאסטרטגיה שלהם. רשתות טרור סמויות משתמשות בטכניקות מתקדמות כדי להגן על מידע רגיש, ליצור קשרים בטוחים ולמנוע גילוי. בין השיטות הנפוצות נמצאות שימוש בחבילות תוכנה מיוחדות, שימוש בשירותי VPN, והסתרת תעבורת רשת באמצעות טכניקות כגון טור (Tor). בנוסף, ארגונים אלה משתמשים בשיטות אבטחה דו-שכבות כדי להגן על מידע רגיש, כולל שימוש בצפנות מתקדמת ושיטות אימות דו-שכבות. אחת מהאסטרטגיות החשובות ביותר של רשתות טרור סמויות היא אבטחת מידע (OPSEC).

OPSEC כוללת את כל השיטות והאסטרטגיות שארגונים אלה משתמשים כדי למנוע גילוי ולחשוף מידע רגיש. התגובתיות הדיגיטלית של רשתות טרור סמויות היא תוצאה של תהליך מתמשך של התאמה וחדשנות. ארגונים אלה לומדים מהתקפות סייבר ומנסים להסתגל לשינויים בטכנולוגיה. הם משתמשים בטכניקות מתקדמות כדי להגן על מידע רגיש, ליצור קשרים בטוחים ולמנוע גילוי.