חשיפה: פגיעות קשה ב-AREA 17 Twill CMS עד גרסה 3.6.0 - מה עליך לדעת

אלטקוינים מציאות מדומה
🚨 CVE-2026-15518 A vulnerability has been found in AREA 17 Twill CMS up to 3.6.0. The impacted eleme

חשיפה של פגיעות קשה ב-AREA 17 Twill CMS עד גרסה 3.6.0, כולל הסברים על הסיכונים, הדרכים להתמודדות ולהתקנת תיקונים. מידע חיוני למפתחי אתרים ולמנהלי מערכות.

העולם של אבטחת מערכות תוכנה מתעורר שוב ושוב מפני פגיעויות חדשות שמגלות את החולשות של מערכות פופולריות. הפעם, החשיפה מתמקדת ב-AREA 17 Twill CMS, מערכת ניהול תוכן (CMS) שמשמשת אתרים רבים ברחבי העולם. פגיעות זו, המוגדרת כ-CVE-2026-15518, יכולה להעניק גישה לא מורשמת למתקיפים ולגרום נזקים משמעותיים. בידיעתנו על הפגיעה, חשוב להבין את הטקטיקות של המתקיפים, את הסיכונים הפוטנציאליים ואת הדרכים להתמודדות איתה. AREA 17 Twill CMS היא מערכת ניהול תוכן מודרנית שמשמשת ליצירת אתרים דינמיים ומתקדמים. עם זאת, כמו כל מערכת תוכנה, גם היא אינה חסינה מפגיעויות. הפגיעה CVE-2026-15518, שנחשפה לאחרונה, מאפשרת למתקיפים לבצע פעולות לא מורשמות, כולל גישה לאזורים סגורים, שינוי נתונים או אפילו השתלטות על השרת. חשוב לציין שהפגיעה מתייחסת לגרסאות עד 3. 6. 0, ולכן כל מי שמשתמש בגרסאות אלו צריך להתעסק בנושא באופן מיידי. הפגיעה נוצרה עקב חולשה בתהליך האימות של המערכת, המאפשרת למתקיפים לבצע פעולות ללא אישור. זה יכול לכלול העלאת קבצים מזיקים, שינוי תוכן או אפילו גנבת מידע רגיש.

BC.Game Shitcode 2026 גישה להצעות ובונוסים בלעדיים

המתקיפים יכולים לנצל את הפגיעה כדי לבצע התקפות מסוג SQL Injection, Cross-Site Scripting (XSS) או אפילו התקפות מסוג Remote Code Execution (RCE). כל אלה יכולים לגרום נזקים משמעותיים לאתרים ולמשתמשים שלהם. ההשלכות של הפגיעה יכולות להיות חמורות ביותר. אם המתקיפים ינצלו את הפגיעה, הם יכולים לגרום לאתרים להפסיק לפעול, לגנוב מידע רגיש של משתמשים או אפילו להשתלט על השרת. זה יכול לגרום נזק מוניטרי, נזק לשם הטוב של האתר ולפגיעה בחשאיות המידע. לכן, חשוב מאוד להתעסק בנושא באופן מיידי ולהתקין את התיקונים הרלוונטיים. כדי להתמודד עם הפגיעה, ישנן מספר צעדים שיש לבצע. ראשית, יש לבדוק את הגרסה של Twill CMS שמשתמשים בה. אם הגרסה היא עד 3. 0, יש להתקין את התיקון הרלוונטי שמציע AREA 17. התיקון הזה יסגור את החולשה וימנע ממתקיפים לנצל את הפגיעה. בנוסף, יש לבצע סריקות אבטחה תדירות כדי לוודא שאין פגיעויות נוספות במערכת. בנוסף, יש לבצע פעולות אבטחה נוספות כדי להגן על המערכת. זה כולל שימוש בסיסמאות חזקות, הגבלת גישה לאזורים סגורים, שימוש במנגנוני אימות דו-שלבי וצעדים נוספים כדי להגן על המידע.

חשוב גם לעדכן את כל הרכיבים של המערכת, כולל תוספים ורכיבים נוספים, כדי לוודא שהם לא מכילים פגיעויות נוספות. הפגיעה CVE-2026-15518 היא תזכורת נוספת על החשיבות של אבטחת מערכות תוכנה. אף על פי שהטכנולוגיה מתקדמת, המתקיפים גם הם מתקדמים ומציאת פגיעויות חדשות היא חלק מהתהליך. לכן, חשוב להיות מודעים לסיכונים ולהתעסק באבטחה באופן קבוע. AREA 17 Twill CMS היא מערכת פופולרית, ולכן חשוב שהמשתמשים שלה יתעסקו בנושא באופן מיידי. בסיכום, הפגיעה CVE-2026-15518 ב-AREA 17 Twill CMS עד גרסה 3. 0 היא פגיעה חמורה שיכולה לגרום נזקים משמעותיים. חשוב להתקין את התיקונים הרלוונטיים, לבצע סריקות אבטחה תדירות ולהתעסק באבטחה באופן קבוע. רק כך ניתן להגן על המערכת מפני מתקיפים ולמנוע נזקים פוטנציאליים.


carechain.online - בקש עזרה או תרום Stake.com Shitcode 2026 גישה להצעות ובונוסים בלעדיים הצטרפו אליי בקראקן ותוכלו לקבל עד 200 אירו באמצעות הקוד 4 yczp84w

הצעד הבא
🚨 CVE-2026-15551 Integer overflow or wraparound vulnerability in Samsung Open Source rlottie allows
13 יולי 2026 התקפת Integer Overflow או Wraparound בחלון הרלווטי של סמסונג: מה זה אומר לך?

חקירה מקיפה על פגיעות CVE-2026-15551 בחלון הרלווטי של סמסונג, הסברים מקצועיים על אופן הפעולה, הסכנות הפוטנציאליות והדרכים להגן על עצמך.

🚨 CVE-2026-15516 A vulnerability was detected in MacCMS Pro up to 2022.1000.3005. Impacted is the fu
13 יולי 2026 חשיפה: פגיעה קשה במערכת MacCMS Pro - מה זה אומר לך?

התגלתה פגיעה חמורה במערכת MacCMS Pro עד גרסה 2022.1000.3005. האם אתה בטוח שהאתר שלך מוגן? תגלה את כל הפרטים על CVE-2026-15516, את הסיכונים והדרכים להגן על עצמך.

🚨 CVE-2026-15519 A vulnerability was found in usestrix strix up to 1.0.2. This affects an unknown fu
13 יולי 2026 חשיפה: פגיעה קשה במערכת Strix עד גרסה 1.0.2 - מה זה אומר לך?

התגלה פגם קשה במערכת Strix שיכול להעלות את הסיכון לביצוע התקפות. לומדו על הפגיעה, האפקטים הפוטנציאליים והדרכים להגן על מערכותיכם.

🚨 CVE-2026-15520 A vulnerability was determined in GNU LibreDWG 0.13.4-154-g0b573035. This impacts t
13 יולי 2026 חשיפה: פגיעה חמורה בגרסה של GNU LibreDWG - מה זה אומר לך?

התגלה פגיעה קשה בגרסה של GNU LibreDWG. אנחנו מבקרים את ההשלכות, את הסיכונים הפוטנציאליים ואת הצעדים הנדרשים כדי להגן על מערכותיך. קראו עוד כדי להבין כיצד להגן על עצמכם.

🚨 CVE-2026-15521 A vulnerability was identified in makafeli n8n-workflow-builder up to 0.11.0. Affec
13 יולי 2026 התגלה פגיעה חמורה בנ8n-workflow-builder: מה זה אומר לך?

הפגיעה CVE-2026-15521 בגרסאות עד 0.11.0 של n8n-workflow-builder עלולה לגרום לנזקים קשים. לומדו מה זה אומר, כיצד להגן על עצמכם ומה צריך לעשות כעת.

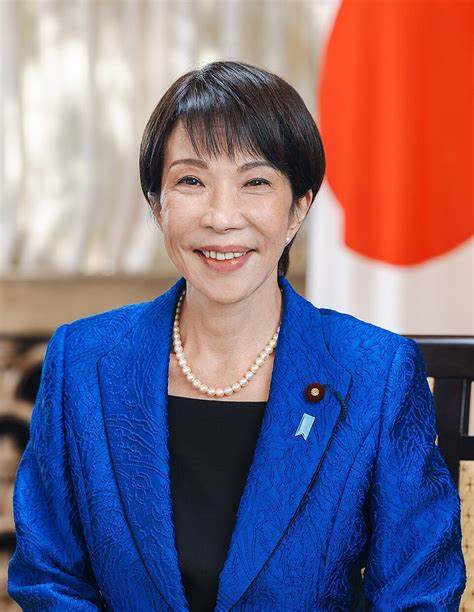
Japan PM Sanae Takaichi Reaffirms Startup and Web3 Support at WebX 2026
13 יולי 2026 ראש ממשלת יפן, סאנאי טקאיצ'י, מחזקת את תמיכתה בתחומי הסטארטאפים והטכנולוגיה Web3 באירוע WebX 2026

ראש ממשלת יפן, סאנאי טקאיצ'י, הצהירה על תמיכתה המוחלטת בסטארטאפים ובטכנולוגיות Web3 במהלך אירוע WebX 2026, תוך הדגשת החשיבות של החדשנות והפיתוח הטכנולוגי לעתיד יפן.

🚨 CVE-2026-15525 A vulnerability was detected in kLOsk adloop up to 0.9.0. This vulnerability affect
13 יולי 2026 הפרצת CVE-2026-15525 בקוד פתוח kLOsk adloop: מה זה אומר לך?

הפרצת אבטחה קשה בגרסאות עד 0.9.0 של kLOsk adloop. תכירו את הסיכונים, את ההשפעות הפוטנציאליות ואת הצעדים הנדרשים כדי להגן על מערכותיכם.