LIEF v1.0.0: פיתוח חדשני של API ריצה רב-פלטפורמה, קישורים מהירים יותר ברוסט, ABI יציב וחינם

אירועים אימוץ מוסדי ניתוח שוק הקריפטו
LIEF v1.0.0 LIEF 1.0.0: a new cross-platform Runtime API, faster Rust bindings, stable-ABI and free-

הסקירה המלאה על LIEF v1.0.0, הכלי החדשני לפיתוח תוכנה רב-פלטפורמה, עם תכונות מתקדמות כמו API ריצה, קישורים מהירים ברוסט, ABI יציב וחינם. לומדו כיצד הכלי הזה משנה את עולם הפיתוח.

העולם של פיתוח התוכנה מתפתח במהירות, ויחד איתו גם הצורך בכלים מתקדמים ויעילים יותר. אחד מהכלים החדשים והמהפכניים שיצאו לאור הוא LIEF v1. 0. 0, שמביא עמו פתרונות חדשניים לפיתוח תוכנה רב-פלטפורמה. הכלי הזה, שפותח על ידי צוות של מומחים, מציע API ריצה רב-פלטפורמה, קישורים מהירים יותר ברוסט, ABI יציב וחינם, ורבים אחרים. בירור זה יסקר את כל התכונות וההשפעות של LIEF v1. 0, ויציג את הפוטנציאל שלו לשינוי עולם הפיתוח. LIEF v1. 0 הוא כלי פיתוח חדשני שמבטיח לשפר את תהליכי הפיתוח של תוכנה רב-פלטפורמה. אחד מהמאפיינים הבולטים ביותר שלו הוא API ריצה רב-פלטפורמה, שמאפשרת לפיתוחים לרוץ על פלטפורמות שונות ללא צורך בשינויים משמעותיים בקוד. זהו פתרון אידיאלי עבור מפתחים שמעוניינים להגיע לקהלים רחב יותר, ללא צורך להתמודד עם בעיות תאימות בין פלטפורמות שונות. בנוסף, LIEF v1. 0 מציע קישורים מהירים יותר ברוסט, שפת תכנות שזוכה לפופולריות רבה בעולם הפיתוח. הקישורים המהירים האלו מאפשרים ביצועים מופשטים ויעילים, מה שמגדיל את מהירות הפיתוח ומשפר את תוצאותיו.

BC.Game Shitcode 2026 גישה להצעות ובונוסים בלעדיים

זהו יתרון משמעותי עבור מפתחים שמעוניינים להשתמש ברוסט, אך גם עבור אלה שמעוניינים להשתמש בשפות אחרות, שכן LIEF v1. 0 מציע תאימות רחבה עם שפות תכנות שונות. ABI יציב הוא אחד מהמאפיינים החשובים ביותר של LIEF v1. ABI, או Application Binary Interface, הוא סט של כללים שמאפשרים לתוכניות לרוץ על פלטפורמות שונות. ABI יציב משמעותו שהקוד שפותח עם LIEF v1. 0 יוכל לרוץ על פלטפורמות שונות ללא צורך בשינויים משמעותיים. זהו יתרון משמעותי עבור מפתחים שמעוניינים להגיע לקהלים רחב יותר, ללא צורך להתמודד עם בעיות תאימות בין פלטפורמות שונות. כמו כן, LIEF v1. 0 מציע חינם, מה שמבטיח שהכלי הזה זמין לכל מפתח, ללא צורך להשקיע כסף. זהו יתרון משמעותי עבור מפתחים עצמאיים או חברות קטנות שמעוניינות להשתמש בכלים מתקדמים, אך ללא תקציב גדול. 0 מציע גם תמיכה טכנית רחבה, שמאפשרת למפתחים לקבל עזרה במהירות ובאופן יעיל. עם API ריצה רב-פלטפורמה, קישורים מהירים יותר ברוסט, ABI יציב וחינם, הכלי הזה מציע פתרונות מתקדמים ויעילים עבור מפתחים בכל רחבי העולם. אם אתם מעוניינים לשפר את תהליכי הפיתוח שלכם, LIEF v1. 0 הוא הכלי המתאים לכם.


carechain.online - בקש עזרה או תרום Stake.com Shitcode 2026 גישה להצעות ובונוסים בלעדיים הצטרפו אליי בקראקן ותוכלו לקבל עד 200 אירו באמצעות הקוד 4 yczp84w

הצעד הבא
🚨 CVE-2026-15531 A vulnerability has been found in yashbhalgat HashNeRF-pytorch up to 82885e69829598
13 יולי 2026 חשיפה: פגיעות קשות ב-HashNeRF-pytorch - מה זה אומר לך?

חשיפת פגיעות קשה ב-HashNeRF-pytorch עשויה להשפיע על משתמשים רבים. לומדו על הסיכונים, הדרכים להתגונן ומה צריך לעשות כדי להגן על מערכותיכם.

🚨 CVE-2026-50257 A use-after-free flaw was found in the X.Org X server and Xwayland in miSyncDestroy
13 יולי 2026 הפגיעה הקריטית CVE-2026-50257: מה זה, כיצד היא פועלת, ומה עליכם לעשות?

הפגיעה CVE-2026-50257 היא פגם חמור בשרת X.Org ו-Xwayland שיכול לאפשר התקפות קשות. בקריאה זו נבין את הטכניקה, את הסיכונים, ואת הדרכים להגן על מערכותיכם.

🚨 CVE-2026-50262 An out-of-bounds read flaw was found in the X.Org X server and Xwayland in __glXDis
13 יולי 2026 פגיעה חמורה ב-X.Org X Server ו-Xwayland: מה זה אומר לך?

חקירה מקיפה על הפגיעה CVE-2026-50262, הסכנות שבה, והדרכים להגן על מערכתך. תכיר את הפרטים הטכניים וההשלכות האפשריות.

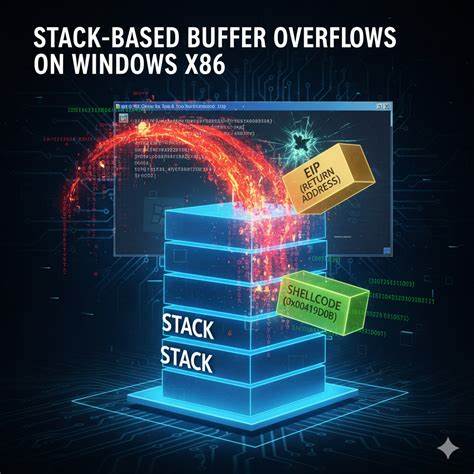
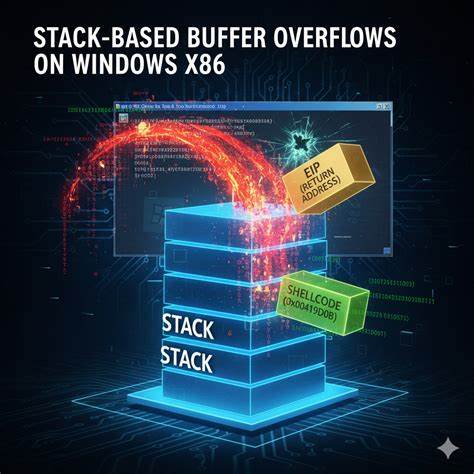
🚨 CVE-2026-50258 A stack-based buffer overflow flaw was found in the X.Org X server and Xwayland. Th
13 יולי 2026 פגיעה חמורה ב-X.Org X Server ו-Xwayland: מה זה אומר לך?

חקירה מקיפה על הפגיעה CVE-2026-50258, הסכנות הפוטנציאליות שלה, והדרכים להגן על מערכות לינוקס שלך. תגלה את ההשלכות האפשריות והצעדים הנדרשים כדי למנוע ניצול.

🚨 CVE-2026-50259 A stack-based buffer overflow flaw was found in the X.Org X server and Xwayland. _X
13 יולי 2026 פגיעה חמורה ב-X.Org X Server ו-Xwayland: מה זה אומר לך?

התגלה פגם חמור בסרבר X.Org X Server ו-Xwayland, שיכול לאפשר התקפות מסוכנות. לומדו על הסיכונים, הדרכים להתגונן, וההשלכות על מערכות לינוקס.

🚨 CVE-2026-50263 A use-after-free flaw was found in the X.Org X server and Xwayland in CreateSaverWi
13 יולי 2026 חשיפה: פגיעה קשה במערכת X.Org ו-Xwayland - CVE-2026-50263

חשיפה של פגיעה חמורה במערכת X.Org ו-Xwayland, הכוללת שימוש לאחר שחרור זיכרון (Use-After-Free). התחקות אחר הסכנות, השפעות הפגיעה והדרכים להגן על מערכות לינוקס שלכם.

🚨 CVE-2026-50264 An out-of-bounds write flaw was found in the X.Org X server and Xwayland in DRIGetB
13 יולי 2026 חשיפה: פגיעה חמורה ב-X.Org X Server ו-Xwayland - מה זה אומר לך?

התגלה פגם חמור של כתיבה מחוץ לגבולות (Out-of-Bounds Write) ב-X.Org X Server ו-Xwayland. מה זה אומר לך? כיצד הוא מסכן את מערכתך? ומה עליך לעשות כדי להגן על עצמך?