בצעד שמזעזע את עולם האבטחה, נחשף פגם קשה בפרוטוקול FileBrowser, אחד מהכלים הפופולריים ביותר לניהול קבצים בשרתים. הפגם, שנרשם כ-CVE-2026-61874, מאפשר למתקיפים לבצע התקפות מסוכנות על ידי ניצול חולשה בפרוטוקול. לפי החשיפה, גרסאות לפני 2. 63. 17 של FileBrowser לא מבצעות נורמליזציה של נתיבים לפני בקשות SHA, מה שמאפשר למתקיפים לבצע התקפות מסוכנות. הפגם, שנחשף על ידי חוקרי אבטחה מובילים, נחשב לפגיעה חמורה מאוד, שכן הוא מאפשר למתקיפים לגשת לקבצים רגישים, לבצע התקפות על מערכות ולגרום נזקים משמעותיים. החוקרים מציינים כי הפגם יכול להיות מנוצל על ידי מתקיפים כדי לבצע התקפות מסוג Directory Traversal, שמאפשרות גישה לקבצים מחוץ לתיקייה המוגדרת. ההשלכות של הפגם הן רחבות היקף, שכן FileBrowser משמש בתוך מערכות רבות, כולל מערכות ניהול תוכן, פלטפורמות אונליין ומערכות שרתים. החשיפה מצביעה על חשיבות גבוהה של עדכון מיידי של הגרסאות הנגועות, כדי למנוע ניצול של הפגם על ידי מתקיפים. חוקרי האבטחה מציעים מספר צעדים להתגוננות מפני הפגם. ראשית, יש לעדכן מיידית את הגרסאות של FileBrowser לגרסה 2.

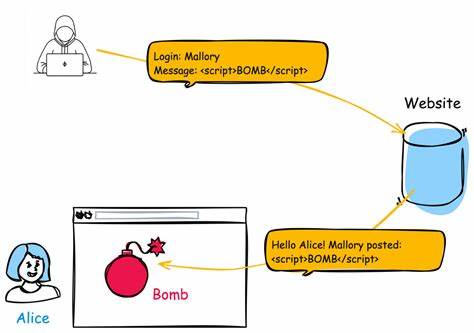
17 או גבוהה יותר, שמכילה את התיקון לפגם. בנוסף, יש לבצע סריקות אבטחה תדירות על המערכת כדי לאתר ניסיונות ניצול של הפגם. חשוב גם לבצע ניתוח קוד כדי לוודא שאין פגמים נוספים במערכת. הפגם נחשב לפגיעה קשה, שכן הוא מאפשר למתקיפים לבצע התקפות מסוכנות על מערכות ללא צורך בגישה מוקדמת. החוקרים מציינים כי הפגם יכול להיות מנוצל על ידי מתקיפים כדי לבצע התקפות מסוג SQL Injection, שמאפשרות גישה לאותנטיקציה של המערכת. החשיפה מצביעה על חשיבות גבוהה של אבטחת מערכות, ומצריכה מהארגונים להתייחס לאבטחה כאל חלק אינטגרלי מהפעילות היומית. ההשלכות של הפגם הן רחבות היקף, שכן הוא יכול לגרום נזקים משמעותיים למערכות הארגון. החוקרים מציינים כי הפגם יכול להיות מנוצל על ידי מתקיפים כדי לבצע התקפות מסוג Cross-Site Scripting (XSS), שמאפשרות גישה לאותנטיקציה של המערכת.