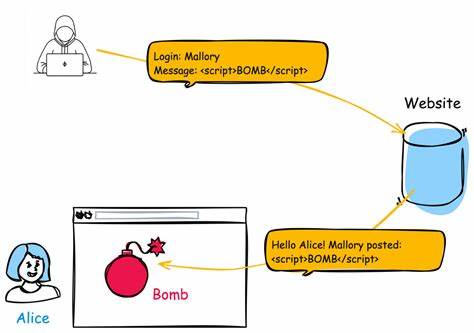
העולם של וורדפרס, שבו מיליוני אתרים פועלים, הוא גם עולם של אבטחה מתמדת. הפגיעות החדשות, במיוחד אלו הקשורות ל-Denishua WPJAM Basic, דורשות תשומת לב מיוחדת. אחת מהן, CVE-2026-57371, היא פגיעות חמורה של Deserialization of Untrusted Data, שיכולה לגרום נזקים משמעותיים. אם אתה מנהל אתר וורדפרס או מפתח תוספים, זהו נושא שאתה חייב להכיר. הפגיעות CVE-2026-57371 נוצרה עקב בעיה בתהליך של Deserialization, שבו נתונים לא אמינים מופיעים בתהליך של סריאליזציה ודסריאליזציה. זה יכול לגרום לפתיחת דלתות לא מתוכננות למתקיפים, שיכולים לנצל את הפגיעה כדי לבצע פעולות מזיקות. התוצאה? אפשרות של גישה לא מורשית, חטיפת נתונים או אפילו השתלטות על האתר. אחד מהסיכונים הגדולים של הפגיעות הזו הוא יכולתה לגרום נזקים משמעותיים ללא ידיעתך. מתקיפים יכולים לנצל את הפגיעה כדי לבצע פעולות כמו הוספת קוד מזיק, שינוי נתונים או אפילו חטיפת מידע רגיש. זה יכול לגרום לאובדן נתונים, נזק לשם הטוב של האתר ולסיכונים משפטיים. אבל מה זה אומר לך, כמנהל אתר או מפתח?

ראשית, זה אומר שאתה חייב לבדוק אם אתרך או התוספים שלך משתמשים בגרסאות של WPJAM Basic שיש בהן הפגיעה. אם כן, צריך לעדכן את התוסף מיד. אם אתה מפתח תוספים, זהו הזמן לבדוק את הקוד שלך ולהבטיח שהוא לא נוטל נתונים לא אמינים. ההגנה על האתר שלך מפני פגיעות כאלו דורשת גישה כוללת. זה כולל עדכון תוספים, שימוש באנטי-וירוסים, ויצירת גיבויים תדירים. בנוסף, חשוב לבצע בדיקות אבטחה תדירות כדי להבטיח שהאתר שלך בטוח. הפגיעות CVE-2026-57371 היא תזכורת לכך שהאינטרנט הוא מקום מסוכן, ורק באמצעות תשומת לב ואחריות אפשר להגן על עצמנו. אם אתה מנהל אתר וורדפרס, זה הזמן לפעול. בדוק את התוספים שלך, עדכן אותם, ודא שהאתר שלך מוגן מפני איום זה. העדכון של התוסף WPJAM Basic הוא צעד ראשון חשוב, אך לא מספיק. חשוב גם לבצע בדיקות אבטחה תדירות, ליצור גיבויים תדירים ולהשתמש באנטי-וירוסים. זה יכול להבטיח שהאתר שלך יישאר בטוח מפני פגיעות עתידיות. העולם של וורדפרס הוא עולם של אפשרויות, אבל גם של סיכונים. הפגיעות CVE-2026-57371 היא תזכורת לכך שהאבטחה חיונית. אם אתה מנהל אתר, זה הזמן לפעול.
זה יכול להבטיח שהאתר שלך יישאר בטוח ויעבוד בצורה טובה.