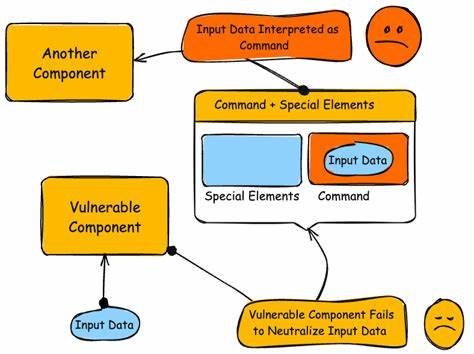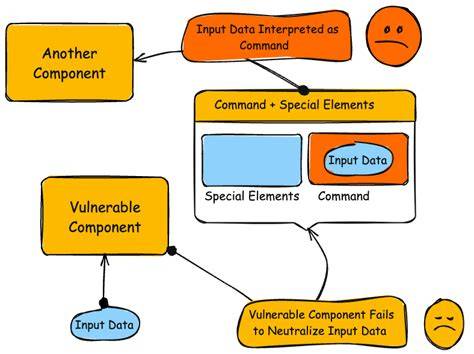
התקפת SQL Injection היא אחת מהתקפות האבטחה הקלאסיות והמסוכנות ביותר שפוגעות במערכות בסיסי נתונים. היא מאפשרת למתקיף להזרים קוד זדוני לתוך שאלות SQL, ולהשתלט על נתונים רגישים, לשנות אותם, או אף להרוס אותם. אחת מהתקפות ה-SQL Injection המפורסמות ביותר היא CVE-2026-59515, שממחישה כיצד מתקיפים יכולים לנצל פגיעות במערכות כדי לבצע פעולות לא מורשות. בקריאה זו, נחקור את היסודות של התקפת SQL Injection, את הסיבות להיווצרותה, ואת הדרכים המועילות להגנה על מערכותיכם מפני התקפות מסוג זה. התקפת SQL Injection מתרחשת כאשר מתקיף מזרים קוד זדוני לתוך שאלות SQL, בדרך כלל באמצעות קלט משתמש לא מאובטח. לדוגמה, אם תוכנית אינטרנטית מקבלת קלט משתמש ומכניסה אותו ישירות לשאילתא SQL ללא טיהור או אימות, המתקיף יכול להזרים קוד זדוני שישנה את השאילתא המקורית. זה יכול לאפשר למתקיף לגשת לנתונים רגישים, לשנות אותם, או אף להרוס אותם. התקפת SQL Injection יכולה להיות מסוכנת במיוחד כאשר היא פוגעת במערכות שמכילות מידע רגיש, כגון נתוני לקוחות, מידע פיננסי, או נתוני אבטחה.

התקפה זו נוצרה כאשר מתקיף גילה פגיעה במערכת שמאפשרת להזרים קוד זדוני לתוך שאלות SQL. המתקיף יכול היה להשתמש בקוד הזדוני הזה כדי לגשת לנתונים רגישים, לשנות אותם, או אף להרוס אותם. התקפה זו ממחישה את החשיבות של אבטחת מערכות בסיסי נתונים וטיפול בקלט משתמש בצורה בטוחה. כדי להגן על מערכותיכם מפני התקפות SQL Injection, ישנן מספר צעדים שיש לקחת. ראשית, יש להשתמש בשאלות מוכנות (Prepared Statements) במקום לשלב קלט משתמש ישירות בשאלות SQL. שאלות מוכנות מאפשרות להפריד בין הקוד והקלט, ולמנוע את הזרמת קוד זדוני. בנוסף, יש לבצע טיהור וקידוד של קלט משתמש לפני שימוש בו בשאלות SQL. טיהור וקידוד יכולים לסייע להסיר תווים מסוכנים או קוד זדוני מהקלט. כמו כן, יש להשתמש בשיטות אימות וטיפול בקלט משתמש, כגון אימות טיפוס נתונים וטיפול בקלט משתמש בצורה בטוחה. אימות טיפוס נתונים יכול לסייע להבטיח שהקלט משתמש הוא שלם ומתאים, ולמנוע את הזרמת קוד זדוני. טיפול בקלט משתמש בצורה בטוחה יכול לסייע להסיר תווים מסוכנים או קוד זדוני מהקלט.
בנוסף, יש להשתמש בשיטות אבטחה מתקדמות, כגון אימות דו-שלבי וטיפול בקלט משתמש בצורה בטוחה. אימות דו-שלבי יכול לסייע להבטיח שהמשתמש הוא זה שטוען להיות, ולמנוע את גישת מתקיפים למערכת. כמו כן, יש להשתמש בשיטות אבטחה מתקדמות, כגון אימות דו-שלבי וטיפול בקלט משתמש בצורה בטוחה.