המשך הגבוה של אבטחה לקויה: פירוק מקרה r1z - סוכן גישה ראשוני

ניתוח שוק הקריפטו כרייה וסטייקינג
The High Price of Poor OPSEC: Inside the r1z Initial Access Broker Case - KELA Cyber Threat Intelligence

חקירה מקיפה על מקרה r1z, סוכן גישה ראשוני שפגע בארגונים רבים. התחקות אחר טכניקות, טעויות אבטחה ולקחי אבטחה קריטיים.

המשך הגבוה של אבטחה לקויה: פירוק מקרה r1z - סוכן גישה ראשוניהעולם האינטרנטי מלא בסכנות, ורבים מהם נובעים מתקלות בסיסיות באבטחה. מקרה r1z, סוכן גישה ראשוני (Initial Access Broker) שפעל בשנים האחרונות, הוא דוגמה מובהקת לכך. KELA, חברת המודיעין הקיברנטי, חשפה את הפרטים המלאים של הפעילות הזו, ומציגה את ההשלכות הקשות של אבטחה לקויה. במקרה זה, טעויות בסיסיות באבטחה אפשרו לסוכן גישה ראשוני לפגוע בארגונים רבים, ולגרום נזקים כספיים ומשפטיים גדולים. ר1ז: מי הוא ומה הוא עושה? ר1ז הוא סוכן גישה ראשוני שפעל ברשתות האפלות, ומספק גישה לארגונים שונים עבור קבוצות סייבר. הסוכן הזה לא פיתח את התקפותיו בעצמו, אלא ניצל פגיעויות קיימות בארגונים, ומכר את הגישה הזו לקבוצות אחרות. זהו דגם נפוץ מאוד בעולם הסייבר, שבו סוכנים כאלו משמשים כ"שערים" לתקיפות מורכבות יותר. הפעילות של ר1ז התגלתה לאחר שארגונים רבים דיווחו על התקפות דומות, שבו הסוכן ניצל פגיעויות בסיסיות באבטחה. לדוגמה, ניצול של סיסמאות חלשות, פגיעויות בתוכנה, או חוסר אכיפה של מדיניות אבטחה.

BC.Game Shitcode 2026 גישה להצעות ובונוסים בלעדיים

KELA הצליחה לאסוף מידע רב על הפעילות הזו, ומציגה את הטקטיקות השונות שסוכן זה השתמש בהם. טקטיקות של ר1זר1ז השתמש בטקטיקות שונות כדי להשיג גישה לארגונים. אחת מהן הייתה ניצול של פגיעויות בתוכנה, שבה הסוכן ניצל חולשות בתוכנה כדי להיכנס לרשתות. טקטיקה נוספת הייתה ניצול של סיסמאות חלשות, שבה הסוכן השתמש באלגוריתמים כדי לחשוב סיסמאות, ולהשיג גישה לרשתות. בנוסף, ר1ז השתמש גם בטכניקות של הנדסה חברתית, שבה הסוכן שיחק עם עובדים כדי להשיג מידע רגיש. לדוגמה, הסוכן יכול היה לשלוח מייל מזויף, שבו הוא מתחזה לעובד, ומשיג מידע רגיש. טקטיקות אלו אפשרו לסוכן זה להשיג גישה לארגונים רבים, ולגרום נזקים גדולים. ההשלכות של המקרהההשלכות של המקרה הזה הן גדולות. ארגונים רבים סבלו מנזקים כספיים, משפטיים, וציבוריים. בנוסף, המקרה הזה מציג את החשיבות של אבטחה טובה, ומציג את הסכנות של אבטחה לקויה. ארגונים רבים לא השקיעו מספיק באבטחה, וזו הייתה הסיבה העיקרית לפגיעות. KELA מציגה את הלקחים מהמקרה הזה, ומציעה פתרונות לארגונים כדי למנוע התקפות דומות.

לדוגמה, ארגונים צריכים להשקיע באבטחה טובה, ולהשתמש בטכנולוגיות מתקדמות כדי למנוע פגיעות. בנוסף, ארגונים צריכים לאמן את העובדים שלהם, כדי למנוע התקפות של הנדסה חברתית. לקחי אבטחההמקרה של ר1ז מציג את החשיבות של אבטחה טובה. כדי למנוע התקפות דומות, ארגונים צריכים להשקיע באבטחה טובה, ולהשתמש בטכנולוגיות מתקדמות כדי למנוע פגיעות. עובדים צריכים להיות מודעים לסכנות, ולדעת כיצד להגן על המידע הרגיש שלהם. בנוסף, ארגונים צריכים להשתמש בטכנולוגיות מתקדמות, כמו AI ו-ML, כדי למנוע פגיעות. סיכוםהמקרה של ר1ז מציג את הסכנות של אבטחה לקויה, ומציג את החשיבות של אבטחה טובה. המקרה הזה מציג את החשיבות של אבטחה טובה, ומציג את הסכנות של אבטחה לקויה.


carechain.online - בקש עזרה או תרום Stake.com Shitcode 2026 גישה להצעות ובונוסים בלעדיים הצטרפו אליי בקראקן ותוכלו לקבל עד 200 אירו באמצעות הקוד 4 yczp84w

הצעד הבא
Digital Resiliency and OPSEC Strategies Amongst Clandestine Networks - Global Network on Extremism and Technology
28 יולי 2026 אסטרטגיות תגובתיות דיגיטליות ואבטחת מידע (OPSEC) ברשתות סמויות: תובנות מהגלובל נטוורק על טרור וטכנולוגיה

חקירה מקיפה על שיטות האבטחה הדיגיטליות והאסטרטגיות של רשתות טרור סמויות, תוך התמקדות בתגובתיות דיגיטלית ואבטחת מידע (OPSEC).

Memorandum on Reinforcing Operations Security - U.S. Department of War (.gov)
28 יולי 2026 חיזוק האבטחה הפעילנית: לימודים מהממורנדום של משרד המלחמה האמריקאי

חקירה מקיפה על המדיניות והאסטרטגיות של ארצות הברית לחיזוק האבטחה הפעילנית, עם דגש על הלקחים וההמלצות המרכזיות למניעת סיכונים ביטחוניים

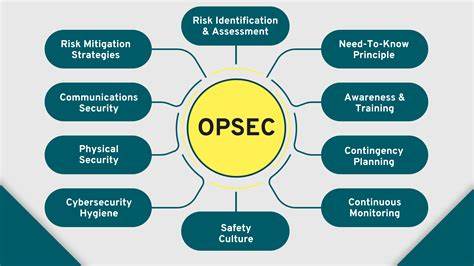
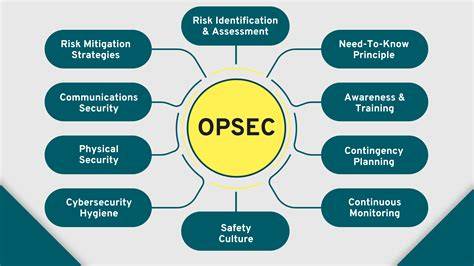
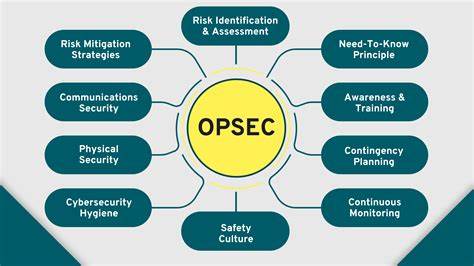
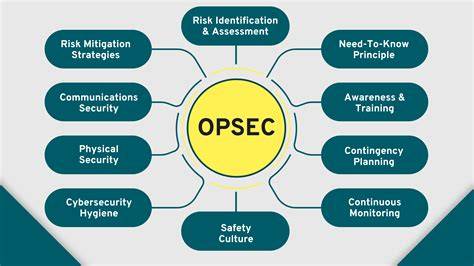
Operational Security: 8 best practices to create a comprehensive OPSEC program - Tripwire
28 יולי 2026 אבטחת פעולות: 8 שיטות מקצועיות לבניית תוכנית OPSEC מלאה

למידה על אבטחת פעולות (OPSEC) היא חיונית לארגונים וליחידים כאחד. מאמר זה מציג את 8 הטכניקות המובילות לבניית תוכנית OPSEC יעילה, תוך שימת דגש על הגנה על מידע רגיש ומניעת חדירות.

OpSec Introduces David Butler, Senior Director of New Business Development for Online Brand Protection
28 יולי 2026 OpSec מוביל את דיוויד באטלר: המנהיג החדש להגנה על מותגים באינטרנט

דיוויד באטלר, מנהל בכיר לפיתוח עסקים חדשים בהגנה על מותגים באינטרנט, מצטרף ל-OpSec. גילוי על האסטרטגיה החדשה של החברה להגנה על מותגים מפני זיופים, התחזות ופריצות

OPSEC’s devastating 88% plunge: hacked or rug pull?
28 יולי 2026 הפריסה המוחצת של OPSEC: הונאה או פריצה?

ניתוח מקיף של התמוטטות המטבע OPSEC ב-88%, ספקולציות על פריצה או הונאה, ותגובות הקהילה. מה קרה בפועל?

OPSEC crypto plummets 89% amid security breach, details here
28 יולי 2026 הפריצה הקשה ב-OPSEC: מה קרה, מה זה אומר לבעלי הטוקן, ומה צפוי לקרות?

הפריצה הקשה ב-OPSEC גרמה לירידה של 89% בערך הטוקן. אנליזה מקיפה של האירוע, התגובות של הקהילה, וההשלכות על השוק הקריפטוגרפי.

OpSec CEO, Core Staff Resign En Masse After ZachXBT Investigation
28 יולי 2026 הפרשה המוזרה של התפטרות ההמונית בצוות OpSec: מה חשף החוקר ZachXBT?

חקירת החוקר המפורסם ZachXBT חשפה פרטים מפתיעים על OpSec, מה שגרם להתפטרות ההמונית של צוות הניהול. אנליזה מקיפה של האירוע, השפעתו על תעשיית הביטחון הסיברי והלקחים שנלמדים ממנו.