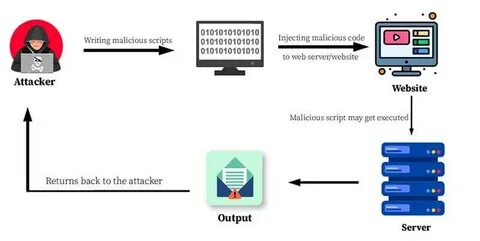
בשבועות האחרונים עולם אבטחת המידע התמודד עם גילוי מדאיג במיוחד - CVE-2026-67352, פרצה חמורה במערכת ניהול הממשק הגרפי של OpenWrt בשם luci-app-https-dns-proxy. פרצה זו מאפשרת התקפות Cross-Site Scripting (XSS) מאוחסנות באמצעות הפרמטר resolver_url, ומהווה סכנה ממשית לכל מנהלי הרשתות המנהלים מערכות מבוססות OpenWrt. המאמר הבא יסקור לעומק את מהותה של הפרצה, השפעותיה האפשריות, הדרכים שבהן היא עלולה להתבטא במציאות, והפתרונות המומלצים להתמודדות עמה. בעידן שבו התקפות סייבר הופכות מתוחכמות יותר ויותר, פרצות כמו CVE-2026-67352 מדגישות את החשיבות הקריטית של עדכוני אבטחה שוטפים והקפדה על נוהלי פיתוח בטוחים. הפרצה התגלתה על ידי חוקרי אבטחה מ-VulnCheck, אשר חשפו כי התקפה מוצלחת עלולה לאפשר למתקיף להזריק קוד זדוני ישירות לדפדפן של מנהל המערכת, תוך ניצול העובדה שהפרמטר resolver_url אינו מטופל כראוי. כאשר מנהל המערכת צופה בדף הסטטוס של HTTPS DNS Proxy, הקוד הזדוני מופעל באופן אוטומטי, מה שמאפשר למתקיף לבצע פעולות שונות - החל מגניבת מידע רגיש ועד השתלטות מלאה על המערכת.

אחד ההיבטים המדאיגים ביותר בפרצה זו הוא העובדה שהיא ניתנת לניצול מרחוק על ידי משתמשים מורשים בלבד. משמעות הדבר היא שגם אם המערכת מוגנת באמצעות סיסמאות חזקות וחומות אש מתקדמות, די בכך שמשתמש מורשה יקליד בטעות כתובת URL זדונית בפרמטר resolver_url כדי להפעיל את ההתקפה. מכיוון שהפרצה היא מסוג XSS מאוחסנת, היא נותרת פעילה גם לאחר שהמשתמש המורשה עוזב את המערכת, וממשיכה לפעול בכל פעם שמנהל אחר צופה בדף הסטטוס. ההשלכות של פרצה זו הן רחבות ומגוונות. ראשית, היא עלולה להוביל לדליפת מידע רגיש כגון סיסמאות, מפתחות הצפנה או נתוני לקוחות. שנית, היא מאפשרת למתקיף לבצע פעולות מנהליות במערכת, כגון שינוי תצורות רשת, התקנת תוכנות זדוניות נוספות או השבתת שירותים קריטיים. במקרים קיצוניים, הפרצה עשויה אף לאפשר למתקיף להשיג גישה מלאה למערכת ולהפוך אותה לחלק מרשת בוטים, אשר תוכל לשמש לביצוע התקפות נוספות כנגד ארגונים אחרים. חומרת הפרצה מודגשת על ידי ציוני ה-CVSS שלה, אשר עומדים על 7. 6 מתוך 10 במדד CVSS 3. 1, ו-6. 8 במדד CVSS 4. 0.
ציונים אלו מסווגים את הפרצה כ'חמורה' ו'בינונית' בהתאמה, בהתאם לפרמטרים שונים כגון מורכבות ההתקפה, ההשפעה על המערכת והזמינות הנדרשת מצד התוקף. בנוסף, הפרצה מקושרת ל-CWE-79, אשר מתאר את חולשת ההזרקה הלא מספקת של קלט במהלך יצירת דפי אינטרנט, וכן ל-CAPEC-592, המתאר באופן ספציפי התקפות XSS מאוחסנות. הפרצה משפיעה על מערכת luci-app-https-dns-proxy, אשר היא חלק מממשק הניהול luci של OpenWrt. OpenWrt היא מערכת הפעלה בקוד פתוח המיועדת בעיקר לשימוש בנתבים וציוד רשת אחר, והיא פופולרית בקרב משתמשים מתקדמים ומנהלי רשתות בשל גמישותה ויכולות ההתאמה שלה. למרות ש-CVEfeed. io אינו מציין גרסאות ספציפיות של luci-app-https-dns-proxy אשר נפגעו, מומלץ בחום לעדכן את המערכת לגרסה העדכנית ביותר בכל מקרה. הדרך המרכזית להתמודדות עם הפרצה היא עדכון מיידי של luci-app-https-dns-proxy לגרסה המתוקנת. מפתחי המערכת פרסמו התראת אבטחה רשמית ב-GitHub, אשר מפרטת את הצעדים הנדרשים לטיפול בפרצה. בנוסף, מומלץ לבצע בדיקות אבטחה מקיפות במערכות המושפעות, תוך שימת דגש על ניטור פעילות חשודה בדפי הניהול.
כמו כן, מומלץ להטמיע נוהלי פיתוח בטוחים, כגון בדיקות קלט קפדניות והצפנת נתונים רגישים, על מנת למנוע הופעתן של פרצות דומות בעתיד. אחד האתגרים המרכזיים בהתמודדות עם פרצות מסוג זה הוא העובדה שהן עשויות להישאר בלתי מזוהות למשך תקופה ארוכה, במיוחד כאשר הן מנוצלות באופן ממוקד כנגד ארגונים ספציפיים. לכן, חשוב במיוחד להקפיד על עדכוני אבטחה שוטפים ועל ניטור רציף של פעילות המערכת. בנוסף, מומלץ להשתמש בכלים אוטומטיים לזיהוי פרצות, כגון סורקי אבטחה מתקדמים, אשר יכולים לזהות פעילות חשודה ולהתריע בפני מנהלי המערכת בזמן אמת. הפרצה CVE-2026-67352 מדגישה את החשיבות של גישה פרואקטיבית לאבטחת מידע, אשר כוללת לא רק עדכוני תוכנה שוטפים, אלא גם הדרכת עובדים בנושא זיהוי והתמודדות עם איומי סייבר. מנהלי רשתות וצוותי אבטחה צריכים להיות מודעים לסכנות הטמונות בהתקפות XSS מאוחסנות, ולנקוט בצעדים מתאימים על מנת להגן על מערכותיהם. בין היתר, מומלץ להגביל את הגישה לדפי הניהול רק למשתמשים מורשים, ולהטמיע מדיניות סיסמאות חזקות אשר תמנע גישה לא מורשית למערכת.
בנוסף, חשוב להבין כי פרצות כמו CVE-2026-67352 אינן מוגבלות למערכות OpenWrt בלבד. הן עשויות להתקיים בכל מערכת אשר מטפלת בקלט משתמש בצורה לא מספקת, ומאפשרת הזרקת קוד זדוני. לכן, מומלץ לכל ארגון לבצע סקירה מקיפה של מערכותיו, תוך התמקדות במערכות אשר מטפלות בקלט משתמש, כגון טפסי הזנה, פרמטרים של כתובות URL ונתוני טופס. השפעתה של הפרצה על ארגונים עשויה להיות משמעותית במיוחד כאשר מדובר במערכות קריטיות כגון נתבים ארגוניים, שערים מאובטחים או מערכות ניהול רשת. במקרים אלו, פרצה כגון CVE-2026-67352 עלולה להוביל להפרת אבטחת המידע של הארגון כולו, ולגרום לנזקים כספיים ואחרים אשר עשויים להיות בלתי הפיכים. לכן, חשוב במיוחד להקפיד על נוהלי אבטחה מחמירים בכל הנוגע למערכות קריטיות אלו. אחד הפתרונות המומלצים להתמודדות עם פרצות מסוג XSS הוא הטמעת מנגנוני הצפנה מתקדמים, אשר ימנעו מהתוקפים לקרוא או לשנות נתונים רגישים גם במקרה של ניצול מוצלח של הפרצה.
בנוסף, מומלץ להשתמש בכלים לזיהוי והתמודדות עם התקפות סייבר בזמן אמת, כגון מערכות SIEM (Security Information and Event Management), אשר יכולות לספק נראות מלאה על פעילות המערכת ולהתריע על פעילות חשודה. חשוב לציין כי פרצות כמו CVE-2026-67352 אינן מוגבלות רק למערכות מבוססות OpenWrt. הפרצה CVE-2026-67352 מהווה תזכורת חשובה לכך שאבטחת מידע היא תהליך מתמשך אשר דורש תשומת לב מתמדת ומאמץ מתמיד. היא מדגישה את החשיבות של עדכוני תוכנה שוטפים, נוהלי פיתוח בטוחים והדרכת עובדים בנושא זיהוי והתמודדות עם איומי סייבר. בנוסף, היא מדגישה את הצורך בשיתוף פעולה בין ארגונים וחוקרי אבטחה, אשר יכול לסייע בזיהוי מהיר של פרצות חדשות ופתרונן בטרם יגרמו נזק משמעותי. לסיכום, פרצה CVE-2026-67352 מהווה איום משמעותי על אבטחתן של מערכות מבוססות OpenWrt, ודורשת התייחסות מיידית מצד מנהלי הרשתות והארגונים המנהלים מערכות אלו. היא מדגישה את החשיבות של עדכוני אבטחה שוטפים, נוהלי פיתוח בטוחים והטמעת מנגנוני הגנה מתקדמים. בנוסף, היא מהווה תזכורת לכך שאבטחת מידע היא תהליך מתמשך אשר דורש תשומת לב מתמדת ומאמץ מתמיד מצד כל ארגון.
הפרצה גם מדגישה את החשיבות של שיתוף פעולה בין ארגונים וחוקרי אבטחה, אשר יכול לסייע בזיהוי מהיר של פרצות חדשות ופתרונן בטרם יגרמו נזק משמעותי. היא מהווה קריאה לפעולה לכל ארגון אשר מעוניין להגן על מערכותיו ועל נתוני הלקוחות שלו מפני איומי סייבר מתוחכמים. לבסוף, חשוב לזכור כי פרצות כמו CVE-2026-67352 הן חלק בלתי נפרד מהנוף המודרני של אבטחת מידע. הן מהוות אתגר מתמיד עבור ארגונים וחוקרי אבטחה כאחד, ודורשות גישה פרואקטיבית וחדשנית על מנת להתמודד עמן. באמצעות השקעה בעדכוני תוכנה, נוהלי פיתוח בטוחים והדרכת עובדים, ניתן להפחית באופן משמעותי את הסיכון להיפגע מפרצות מסוג זה ולהגן על מערכותינו מפני איומי סייבר עתידיים.