חשיפה: פגיעה קשה בפילוסופיה - CVE-2026-57804 ומה זה אומר לך

אלטקוינים מכירות טוקנים ICO
🚨 CVE-2026-57804 Improper Control of Filename for Include/Require Statement in PHP Program ('PHP Rem

הפגיעה CVE-2026-57804 היא איום חמור על מערכות PHP. תגלה מה זה אומר, כיצד הוא פועל, ואיך להגן על מערכותיך מפני התקפות.

העולם של הפיתוח ומאבטחת מערכות איננו פשוט. כל יום מתגלים פגיעויות חדשות שיכולות לגרום נזק כבד. אחת מהפגיעויות החדשות והחמורות ביותר היא CVE-2026-57804, שמזוהה כ'Improper Control of Filename for Include/Require Statement in PHP Program'. זו פגיעה שיכולה לגרום נזק חמור, ולכן חשוב מאוד להבין אותה ולדעת כיצד להגן על מערכותיך מפניה. הפגיעה CVE-2026-57804 נוצרה עקב בעיה בפונקציות include ו-require בפילוסופיה. פונקציות אלו משמשות כדי לשלב קבצים אחרים בתוך קוד PHP, אך כאשר יש בעיה בקבלת שם הקובץ, זה יכול לגרום לבעיות חמורות. התקפתן יכולה להיות מסוכנת מאוד, שכן היא מאפשרת למתקיף לשלוט על הקובץ שנכנס למערכת, ולגרום נזק חמור. אחד מהסימנים הראשונים לפגיעה זו הוא התנהגות מוזרה של המערכת. אם אתה רואה שמערכת PHP שלך מתנהגת בצורה לא צפויה, או שיש שינויים בקבצים ללא הסבר, זה יכול להיות סימן לפגיעה. חשוב לבדוק את הקוד שלך ולהבטיח שהפונקציות include ו-require משתמשות בשמות קבצים בטוחים. כדי להגן על מערכותיך מפני פגיעה זו, ישנם מספר צעדים שאתה יכול לקחת.

BC.Game Shitcode 2026 גישה להצעות ובונוסים בלעדיים

ראשית, תמיד תבדוק את הקוד שלך ותרגיש את הפונקציות include ו-require. תאשר רק קבצים שמגיעים ממקורות בטוחים, ותמנע שימוש בקבצים שמגיעים ממקורות לא מוכרים. בנוסף, תוכל להשתמש בגרסאות מעודכנות של PHP, שכן הפגיעות הזו כבר תוקנה בגרסאות חדשות יותר. הפגיעה CVE-2026-57804 היא איום חמור, אך עם ידע נכון ותקשורת טובה, ניתן להגן על מערכותיך מפניה. חשוב לבצע בדיקות סדירות, לבדוק את הקוד שלך, ולהשתמש בגרסאות מעודכנות של PHP. כך תוכל להבטיח שהמערכת שלך בטוחה ומאובטחת מפני התקפות. הפיתוח ומאבטחת מערכות איננו פשוט, אך עם ידע נכון ותקשורת טובה, ניתן להגן על מערכותיך מפני פגיעויות חדשות. תמיד תהיה עדכני, תבדוק את הקוד שלך, ותשתמש בגרסאות מעודכנות של PHP.


carechain.online - בקש עזרה או תרום Stake.com Shitcode 2026 גישה להצעות ובונוסים בלעדיים הצטרפו אליי בקראקן ותוכלו לקבל עד 200 אירו באמצעות הקוד 4 yczp84w

הצעד הבא
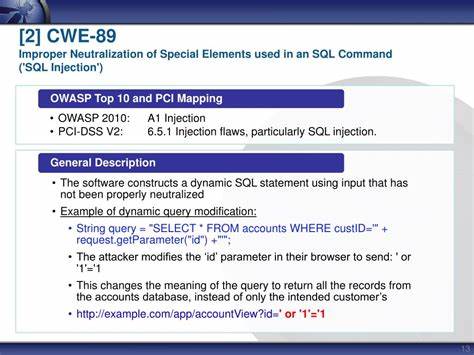
🚨 CVE-2026-57810 Improper Neutralization of Special Elements used in an SQL Command ('SQL Injection'
14 יולי 2026 התקפת SQL Injection: מה זה, כיצד להתגונן, והסכנה של CVE-2026-57810

התקפת SQL Injection היא אחת הסכנות הגדולות ביותר לביטחון מערכות נתונים. מאמרים זה מבקש להסביר את הטכניקה, את הסכנות שלה, ודרכי הגנה יעילות, כולל התייחסות ל-CVE-2026-57810.

🚨 CVE-2026-57812 Missing Authorization vulnerability in NSquared Simply Schedule Appointments simply
14 יולי 2026 חשיפה: פגיעה חמורה באפליקציית NSquared Simply Schedule Appointments - CVE-2026-57812

חשיפה מפורטת על פגיעה חמורה באפליקציית ניהול תורים, כולל הסברים טכניים, השלכות אפשריות והמלצות לביצוע תיקונים מיידיים.

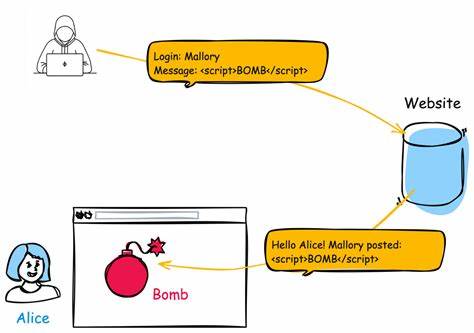
🚨 CVE-2026-57814 Improper Neutralization of Input During Web Page Generation ('Cross-site Scripting'
14 יולי 2026 חשיפה: CVE-2026-57814 - פגיעה חמורה של XSS שמאפשרת התקפות קוד רע על אתרי אינטרנט

הפגיעה CVE-2026-57814 נחשפה כפגיעה חמורה של Cross-Site Scripting (XSS) שמאפשרת למתקיפים לבצע התקפות קוד רע על אתרי אינטרנט. מאמרים זה מתעמק בפרטי הפגיעה, הסיכונים שבה, דרכי ההתמודדות והמלצות להגנה על אתרי אינטרנט.

🚨 CVE-2026-61977 Exposure of Sensitive System Information to an Unauthorized Control Sphere vulnerab
14 יולי 2026 חשיפה של מידע רגיש של מערכת לישויות לא מורשות: CVE-2026-61977

הבנת הפגיעות CVE-2026-61977, הסכנות שלה, והדרכים להגן על מערכות מידע מפני חשיפה לא מורשת של מידע רגיש.

🚨 CVE-2026-61983 Missing Authorization vulnerability in andy_moyle Church Admin church-admin allows
14 יולי 2026 חשיפה: פגיעות אבטחה קשות במערכת Church Admin - מה זה אומר לכנסיות ולקהילות?

חקירה מקיפה על פגיעות האבטחה CVE-2026-61983 במערכת Church Admin, הסכנות הפוטנציאליות, והדרכים להגן על נתוני הקהילה. תגלו את ההשלכות והפתרונות המומלצים.

🚨 CVE-2026-6541 Mattermost versions 11.7.x <= 11.7.1, 11.6.x <= 11.6.4, 10.11.x <= 10.11.19
14 יולי 2026 פגיעות קשה במטרוסט: CVE-2026-6541 - מה זה אומר לך?

הפגיעה CVE-2026-6541 במטרוסט מהווה סכנה משמעותית לארגונים המשתמשים בגרסאות ישנות. התפרצות הפגיעה יכולה לגרום לנזקים חמורים, ולכן חשוב להבין את הטקטיקות להגנה ולעדכון.

🚨 CVE-2026-15558 A security vulnerability has been detected in CodeAstro Simple Online Leave Managem
14 יולי 2026 חשיפה: פגיעות ביטחון קשות במערכת CodeAstro Simple Online Leave Management

ניתן גילוי פגיעה קשה במערכת ניהול חופשות CodeAstro, אשר מאפשרת התקפות חמורות. לומדו על הסיכונים, הדרכים להתגונן ומה לעשות אם אתם משתמשים במערכת זו.