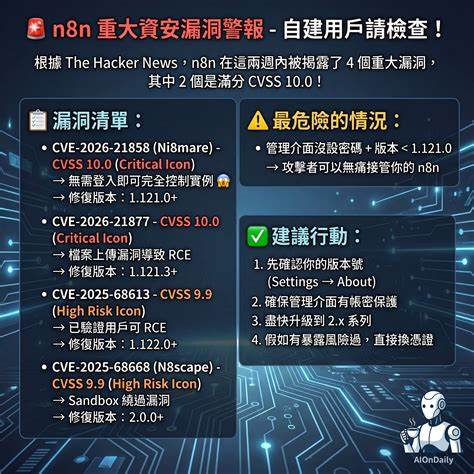
העולם של האוטומציה והפיתוח מתפתח במהירות, אך עם התקדמות זו מגיעים גם סיכונים ביטחוניים חדשים. אחת הפגיעות החמורות האחרונות שהתגלו היא CVE-2026-58661 בנ8n, פלטפורמת האוטומציה הפופולרית. הפגיעה, שמגיעה לידי ביטוי בצריכת דיסק מוגזמת, יכולה לגרום לנזקים משמעותיים אם לא תיפתר במהירות. בירור מהי הפגיעה, איך היא פועלת, ומה עליכם לעשות כדי להגן על מערכותיכם. נ8n הוא כלי אוטומציה חזק שמאפשר ליצור זרימות עבודה מורכבות ללא צורך בכתיבת קוד. עם זאת, כמו כל תוכנה, גם היא לא חסינה מפגיעות ביטחוניות. הפגיעה CVE-2026-58661, שהתגלתה בגרסאות לפני 2. 28. 0 (וגרסאות לפני 1. 123. 58 בסדרת 1. x), מאפשרת לצדדים רעים לגרום לצריכת דיסק מוגזמת, דבר שיכול לגרום לבעיות ביצועים ולפגיעה במערכת. הפגיעה נוצרה עקב בעיה בתכנון התוכנה שמאפשרת ליצירת קבצים גדולים ללא הגבלה, דבר שיכול לגרום למילוי הדיסק ולפגיעה במערכת. הסיכון העיקרי של הפגיעה הוא צריכת דיסק מוגזמת, שיכולה לגרום למספר בעיות. ראשית, היא יכולה לגרום לבעיות ביצועים במערכת, שכן הדיסק המלא יגרום ליצירת קבצים חדשים או לפתיחת קבצים קיימים.

שנית, היא יכולה לגרום לבעיות אבטחה נוספות, שכן מערכת עם דיסק מלאה היא פגיעה יותר לפגיעות אחרות. בנוסף, הפגיעה יכולה לגרום לבעיות תפעוליות, שכן המערכת לא תוכל לפעול כראוי אם הדיסק מלא. אם אתם משתמשים בגרסאות פגיעות של n8n, יש לבצע מספר צעדים כדי להגן על מערכותיכם. ראשית, יש לעדכן את התוכנה לגרסאות המאושרות, 2. 0 או 1. 58, בהתאם לסדרה שאתם משתמשים בה. העדכון יספק את התיקונים הנדרשים כדי למנוע את הפגיעה. שנית, יש לבצע סריקות ביטחוניות תדירות כדי לוודא שאין קבצים גדולים או חשודים במערכת. בנוסף, יש לבדוק את הגדרות האבטחה של המערכת כדי לוודא שאין הגדרות שמאפשרות יצירת קבצים גדולים ללא הגבלה. אם אתם לא בטוחים אם מערכתיכם פגיעה, יש לבצע בדיקה מיידית. בדיקת המערכת תספק את המידע הנדרש כדי לוודא שאין קבצים גדולים או חשודים. אם תמצאו קבצים גדולים, יש למחוק אותם או להעביר אותם למקום אחר. אם תמצאו הגדרות כאלה, יש לשנות אותן כדי למנוע את הפגיעה. הפגיעה CVE-2026-58661 היא אזהרה נוספת על החשיבות של העדכון התדיר של התוכנה. העדכונים לא רק מוסיפים תכונות חדשות, אלא גם תיקונים ביטחוניים חשובים.
אם אתם משתמשים בגרסאות פגיעות של n8n, יש לעדכן אותן מיידית כדי למנוע את הפגיעה. בנוסף, יש לבצע סריקות ביטחוניות תדירות כדי לוודא שאין קבצים גדולים או חשודים במערכת. הפגיעה CVE-2026-58661 היא דוגמה נוספת לחשיבות של האבטחה במערכות האוטומציה. אם תמצאו הגדרות שמאפשרות יצירת קבצים גדולים ללא הגבלה, יש לשנות אותן כדי למנוע את הפגיעה.