הפגיעה הקריטית ב-JetBrains TeamCity: מה זה אומר לך?

מכירות טוקנים ICO אירועים חדשות בורסת הקריפטו
🚨 CVE-2026-59796 In JetBrains TeamCity before 2026.1.2 pipeline modification was possible due to imp

הפגיעה CVE-2026-59796 ב-JetBrains TeamCity מאפשרת שינוי לא מורשה של קווי הייצור. לומדו על הסיכונים, הדרכים להתמודדות ולשמור על מערכותיכם בטוחות.

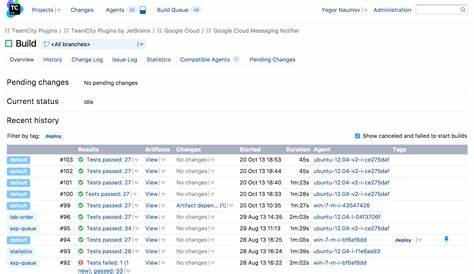
הפגיעה הקריטית CVE-2026-59796 ב-JetBrains TeamCity, שפורסמה לאחרונה, מעוררת דאגה בקרב מפתחי תוכנה ומחזיקי מערכות CI/CD. הפגיעה, שנמצאה בגרסאות לפני 2026. 1. 2, מאפשרת שינוי לא מורשה של קווי הייצור (pipelines), מה שיכול לגרום לנזקים חמורים לארגונים. בידיעתנו על הפגיעה, חשוב להבין את הסיכונים, את הדרכים להתמודדות ולשמור על מערכותיכם בטוחות. JetBrains TeamCity הוא כלי פופולרי לניהול תהליכי CI/CD, המאפשר לארגונים לבצע בנייה, בדיקה ופריסה של תוכנה באופן אוטומטי. הפגיעה CVE-2026-59796 מאפשרת למתקיף לשנות את קווי הייצור ללא אישור, מה שיכול לגרום לשינויים לא רצויים בתוכנה, דליפת מידע או אף פגיעה במערכות אחרות. הפגיעה נוצלה באמצעות חולשה באימות הזהות, שמאפשרת למתקיף להתחזות למשתמש מורשה ולבצע פעולות לא מורשות. הסיכונים הנלווים לפגיעה זו הם רבים ומגוונים. ראשית, שינוי קווי הייצור יכול לגרום לשינויים בתוכנה ללא ידיעת המפתחים, מה שיכול לגרום לבעיות בתפקוד או אף לפגיעה במערכות אחרות. בנוסף, הפגיעה יכולה להוביל לדליפת מידע רגיש, כגון קוד מקור, מידע על לקוחות או מידע פיננסי.

BC.Game Shitcode 2026 גישה להצעות ובונוסים בלעדיים

בסופו של דבר, הפגיעה יכולה לגרום לנזקים חמורים לארגון, כולל אובדן מידע, פגיעה בתדמית או אף סנקציות משפטיות. להתמודדות עם הפגיעה, JetBrains הוציאה עדכון לגרסה 2026. 2, שמספקת פתרון לפגיעה. חשוב לעדכן את המערכת באופן מיידי כדי למנוע ניצול הפגיעה. בנוסף, יש לבצע בדיקות אבטחה סדירות כדי לוודא שהמערכת לא נפגעה. גם חשוב לבצע אימות זהות חזק, כגון שימוש בסיסמת שנייה או אימות רב-גורמי, כדי למנוע גישה לא מורשת למערכת. בנוסף לעדכון, יש לבצע מספר צעדים נוספים כדי לשמור על המערכת בטוחה. ראשית, יש לבצע בדיקות אבטחה סדירות כדי לוודא שהמערכת לא נפגעה. גם חשוב לבצע בקרה על גישה למערכת, כגון הגבלת גישה רק למשתמשים מורשים ולהשתמש בתעודות אבטחה כדי למנוע גישה לא מורשת. הפגיעה CVE-2026-59796 היא תזכורת לחשיבות של אבטחת מערכות CI/CD. מערכות אלו, שמשמשות לבנייה, בדיקה ופריסה של תוכנה, הן מטרות פופולריות למתקיפים, שכן פגיעה בהן יכולה לגרום לנזקים חמורים. לכן, חשוב לבצע בדיקות אבטחה סדירות, לעדכן את המערכת באופן קבוע ולהשתמש באמצעי אבטחה חזקים כדי למנוע פגיעות.

בסופו של דבר, הפגיעה CVE-2026-59796 ב-JetBrains TeamCity היא תזכורת לחשיבות של אבטחת מערכות CI/CD. הפגיעה CVE-2026-59796 ב-JetBrains TeamCity היא תזכורת לחשיבות של אבטחת מערכות CI/CD.


carechain.online - בקש עזרה או תרום Stake.com Shitcode 2026 גישה להצעות ובונוסים בלעדיים הצטרפו אליי בקראקן ותוכלו לקבל עד 200 אירו באמצעות הקוד 4 yczp84w

הצעד הבא
🚨 CVE-2026-58253 NATS Server is a high-performance server for NATS.io, the cloud and edge native mes
13 יולי 2026 חשיפה: פגיעה קשה ב-NATS Server - CVE-2026-58253 ומה זה אומר לך

הפגיעה החדשה ב-NATS Server, CVE-2026-58253, מעלה חששות לגבי אבטחת מערכות NATS.io. הכירו את הסיכונים, את ההשלכות הפוטנציאליות ואת הצעדים הנדרשים כדי להגן על מערכותיכם.

🚨 CVE-2026-58251 NATS Server is a high-performance server for NATS.io, the cloud and edge native mes
13 יולי 2026 חשיפה: פגיעה קשה ב-NATS Server - CVE-2026-58251 ומה זה אומר לך

הפגיעה החדשה ב-NATS Server, CVE-2026-58251, מעלה שאלות חשובות על אבטחת מערכות NATS.io. תגלה מה זה אומר לך, כיצד זה משפיע על מערכות האם ומה עליך לעשות כדי להגן על עצמך.

🚨 CVE-2026-15507 A vulnerability was detected in coollabsio Coolify up to 4.1.1. The impacted elemen
13 יולי 2026 חשיפה: פגיעות קשה ב-Coolify עד גרסה 4.1.1 - מה זה אומר לך?

הפגיעה CVE-2026-15507 ב-Coolify עד גרסה 4.1.1 מהווה סכנה משמעותית לאבטחת מערכות. התחקה אחר הפרטים, ההשלכות והדרכים להתמודד עם הסיכון.

🚨 CVE-2026-61447 PraisonAI before 1.6.78 contains a remote code execution vulnerability in CodeAgent
13 יולי 2026 חשיפה: פגיעה קשה בפלטפורמת PraisonAI - כיצד להגן על מערכותיך

חשיפה חמורה של פגיעה בקוד של PraisonAI לפני גרסה 1.6.78, המאפשרת ביצוע קוד מרוחק. התחמקות מהסכנה והגנה על מערכותיך

🚨 CVE-2026-15519 A vulnerability was found in usestrix strix up to 1.0.2. This affects an unknown fu
13 יולי 2026 חשיפה: פגיעה קשה במערכת Strix - מה אתה צריך לדעת על CVE-2026-15519

התגלה פגיעה חמורה במערכת Strix עד גרסה 1.0.2, אשר עלולה לפגוע במערכות רבות. הכירו את הסיכונים, את הדרכים להתגונן ואת ההשלכות האפשריות של הפגיעה הזו.

🚨 CVE-2026-12396 The WP Job Portal WordPress plugin before 2.5.5 does not perform capability or owne
13 יולי 2026 אזהרה: פגיעות חמורות בפלוגין WP Job Portal - מה עליך לדעת

הפלוגין הפופולרי WP Job Portal בגרסאות קודמות ל-2.5.5 סובל מפגיעות אבטחה קשות. לומדו על הסיכונים, הדרכים להתגונן ומה לעשות אם אתם משתמשים בגרסאות פגיעות.

🚨 CVE-2026-15475 A weakness has been identified in MiniTool Partition Wizard up to 13.6. The affecte
13 יולי 2026 חשיפה: פגיעה חמורה ב-MiniTool Partition Wizard - מה זה אומר לך?

התגלתה פגיעה קשה בתוכנת MiniTool Partition Wizard עד גרסה 13.6. האם אתה בסכנה? מה עליך לעשות? כל מה שצריך לדעת על CVE-2026-15475.