חשיפה: פגיעה קשה במערכת האבטחה של שרתי רשת - CVE-2026-22095

סטארטאפים והון סיכון אלטקוינים
🚨 CVE-2026-22095 The network diagnosis endpoint on the web server at port 8090 is vulnerable to comm

חקירה מקיפה על הפגיעה הקריטית בנקודת האבחון של שרתי רשת בפורט 8090, כולל הסברים טכניים, השלכות אפשריות ותיקוני אבטחה

העולם של האבטחה בקיבר מתפתח במהירות, ויחד איתו גם מספר הפגיעות החדשות שמגלות את החולשות במערכות השונות. אחת מהפגיעות החדשות והמפחידות ביותר היא CVE-2026-22095, פגיעה קשה בנקודת האבחון של שרתי רשת בפורט 8090. הפגיעה הזו, שזכתה לתשומת לב רבה בקרב מומחי האבטחה, יכולה לגרום נזקים משמעותיים אם לא תטופל כראוי. בערך זה נחקור את טבע הפגיעה, את ההשלכות האפשריות שלה, ואת הדרכים להתמודד איתה. הפגיעה CVE-2026-22095 מתייחסת לנקודה חלשה בשרתי רשת שפועלים בפורט 8090. הנקודה הזו, שנועדה לאבחון ולתיקון בעיות רשת, יכולה להיות מנוצלת על ידי מתקיפים כדי לבצע פעולות מזיקות. ההפגעה הזו לא רק מאפשרת גישה לאזור הפנימי של השרת, אלא גם יכולה לגרום לנזקים משמעותיים במערכת כולה. חשוב לציין שהפגיעה הזו אינה מוגבלת רק לשרתים מסוימים, אלא יכולה להשפיע על מגוון רחב של מערכות. ההשלכות של הפגיעה CVE-2026-22095 יכולות להיות קשות ביותר. מתקיפים יכולים לנצל את החולשה הזו כדי לגנוב מידע רגיש, להרוס נתונים, או אף לקחת שליטה על השרת כולו.

BC.Game Shitcode 2026 גישה להצעות ובונוסים בלעדיים

בנוסף, הפגיעה הזו יכולה לשמש כנקודת כניסה למערכות אחרות, מה שיכול לגרום לנזקים משמעותיים לארגונים ולמשתמשים פרטיים. לכן, חשוב מאוד להתייחס לפגיעה הזו ברצינות ולנקוט בצעדים הנדרשים כדי להגן על המערכת. כדי להתמודד עם הפגיעה CVE-2026-22095, ישנם מספר צעדים שיש לבצע. ראשית, יש לבדוק אם השרת שלכם פגיע לפגיעה הזו. ניתן לבצע בדיקה זו באמצעות כלי אבחון מיוחדים או באמצעות שירותי אבטחה מקצועיים. אם התגלה שהשרת שלכם פגיע, יש לבצע את התיקונים הנדרשים כמה שמהיר יותר. תיקונים אלה יכולים לכלול עדכון תוכנה, שינוי גדרות אבטחה, או אף החלפת השרת כולו. בנוסף, יש לבצע בדיקות סדירות של המערכת כדי לוודא שהפגיעה לא חוזרת. ניתן לבצע בדיקות אלה באמצעות כלי אבטחה מיוחדים או באמצעות שירותי אבטחה מקצועיים. חשוב לציין שהפגיעה CVE-2026-22095 היא רק אחת מהפגיעות הרבות שיכולות להשפיע על שרתי רשת. לכן, חשוב לבצע בדיקות סדירות של המערכת כדי לוודא שהמערכת מוגנת מפני פגיעות אחרות. הפגיעה CVE-2026-22095 היא דוגמה טובה לכך שהאבטחה בקיבר היא תהליך מתמיד.

לא די רק להתקין תוכנה חדשה או לבצע עדכונים, אלא יש לבצע בדיקות סדירות של המערכת כדי לוודא שהמערכת מוגנת מפני פגיעות חדשות. בנוסף, חשוב לבצע תרגילים סדירים של אבטחה כדי לוודא שהמערכת מוכנה להתמודד עם התקפות שונות. הפגיעה CVE-2026-22095 היא פגיעה קשה שיכולה לגרום נזקים משמעותיים אם לא תטופל כראוי. לכן, חשוב להתייחס לפגיעה הזו ברצינות ולנקוט בצעדים הנדרשים כדי להגן על המערכת. אם לא בטוחים כיצד להתמודד עם הפגיעה הזו, יש לפנות לשירותי אבטחה מקצועיים שיכולים לסייע בהגנה על המערכת מפני פגיעות שונות.


carechain.online - בקש עזרה או תרום Stake.com Shitcode 2026 גישה להצעות ובונוסים בלעדיים הצטרפו אליי בקראקן ותוכלו לקבל עד 200 אירו באמצעות הקוד 4 yczp84w

הצעד הבא
🚨 CVE-2026-0238 A vulnerability in Palo Alto Networks Broker VM allows an authenticated administrato
13 יולי 2026 חשיפה: פגיעה קשה בפאלו אלטו נטוורקס - CVE-2026-0238 מאפשרת גישה לא מורשמת

חשיפה חדשה על פגיעה קשה בפאלו אלטו נטוורקס Broker VM, המאפשרת לאנשים מורשמים לבצע פעולות מסוכנות. הכולל הסברים מקצועיים, המלצות לביטחון וניתוח של הסיכונים

🚨 CVE-2026-55706 sppp_pap_input in sys/net/if_spppsubr.c in OpenBSD before 076e2b1 allows authentica
13 יולי 2026 פגיעה חמורה במערכת OpenBSD: CVE-2026-55706 ומה זה אומר לך

הפגיעה החדשה במערכת OpenBSD, CVE-2026-56706, מאפשרת התקפות אימות מזויפות. תגלה מה זה אומר, כיצד זה משפיע עליך, ואיך להגן על מערכותיך.

🚨 CVE-2026-9820 Mattermost versions 11.7.x <= 11.7.2, 10.11.x <= 10.11.19 fail to sanitize tea
13 יולי 2026 פגיעות חמורה במטרמוסט: CVE-2026-9820 - מה זה אומר לך?

הפגיעות החדשה במטרמוסט, CVE-2026-9820, מאפשרת התקפות חמורות. לומדו על הסיכונים, הגרסאות הנגועות והדרכים להגן על מערכת הפלטפורמה שלכם.

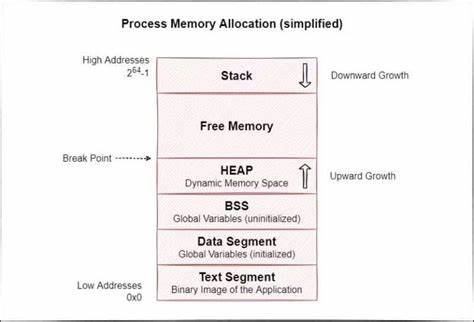
🚨 CVE-2026-40467 Use After Free vulnerability has been found in "io.c" program file of gawk (do_getl
13 יולי 2026 חשיפה: פגיעה קשה בגאווק - CVE-2026-40467 - תיקון מיידי נדרש

חשיפה של פגיעה חמורה בגאווק (GNU Awk) שמאפשרת התקפות מסוכנות. לומדו על הנזק הפוטנציאלי, הדרכים להתגונן, ותיקוני הביטחון הנדרשים.

🚨 CVE-2026-40553 Buffer overflow vulnerability has been found in "extension/readdir.c" program file
13 יולי 2026 חשיפה: פגיעה חמורה במערכת - CVE-2026-40553 - איך זה משפיע עליך?

התגלה פגיעה חמורה במערכת הקשורה לקובץ readdir.c. לומדו מה זה אומר, איך זה יכול לפגוע במערכות שלכם, ומה לעשות כדי להגן על עצמכם.

🚨 CVE-2026-57795 Improper Control of Filename for Include/Require Statement in PHP Program ('PHP Rem
13 יולי 2026 חשיפה: פגיעה קשה בפילוסופיה של PHP - CVE-2026-57795 - מה זה אומר לך?

אנליזה מקיפה של פגיעה קשה בפילוסופיה של PHP שמאפשרת התקפות חמורות. התבוננו במהות הפגיעה, כיצד היא פועלת, ואיך להגן על מערכות PHP שלך.

🚨 CVE-2026-61955 Improper Neutralization of Special Elements used in an SQL Command ('SQL Injection'
13 יולי 2026 התקפת SQL Injection: מה זה, כיצד להתגונן, והסכנה של CVE-2026-61955

התקפת SQL Injection היא אחת הסכנות הגדולות ביותר לביטחון מערכות בסיסי הנתונים. לומדו על הסכנה של CVE-2026-61955, כיצד היא פועלת, ואיך להגן על מערכותיכם מפני התקפות אלו.