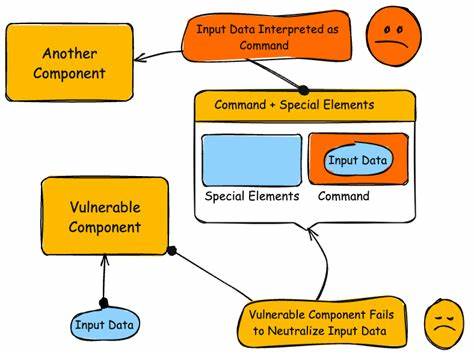
התקפת SQL Injection היא אחת הסכנות הגדולות ביותר לביטחון מערכות בסיסי הנתונים. היא מאפשרת למתקיפים להזריק קוד SQL זדוני לתוך שרת, ולהשתלט על נתונים רגישים, להחריב את הבסיס הנתונים, או אף לבצע התקפות נוספות על המערכת. אחת הסכנות האחרונות בתחום זה היא CVE-2026-61955, פגיעה חמורה שמאפשרת התקפות SQL Injection. בירור מה זה, כיצד הוא פועל, ואיך להגן על מערכותיכם מפני התקפות אלו. התקפת SQL Injection היא סוג של התקפה על בסיסי נתונים, שבה המתקיף מזריק קוד SQL זדוני לתוך שרת. הקוד הזה יכול להיות משובץ בתוך קוד יישום, בקובצי קונפיגורציה, או אף בתוך נתונים שנשלחים מהצד הלקוח. כאשר השרת מבצע את הקוד הזדוני, הוא יכול לבצע פעולות לא מורשות, כגון גישה לנתונים רגישים, מחיקת נתונים, או אף השתלטות על המערכת. CVE-2026-61955 היא פגיעה חמורה שמאפשרת התקפות SQL Injection. היא נוצרה עקב חוסר טיפול נכון באלמנטים מיוחדים בקוד SQL, שמאפשרים למתקיפים להזריק קוד זדוני. הפגיעה יכולה להוביל לגילוי נתונים רגישים, לחסימת שירותים, או אף להרס מוחלט של הבסיס הנתונים.

חשוב להבין את הסכנה שבה, ולנקוט בצעדים מתאימים כדי להגן על מערכותיכם. כיצד פועלת התקפה זו? ההתקפה מתחילה כאשר המתקיף מזריק קוד SQL זדוני לתוך שרת. הסכנה של CVE-2026-61955 היא גדולה, שכן היא מאפשרת למתקיפים לבצע התקפות מורכבות, שיכולות להביא להרס מוחלט של הבסיס הנתונים. אחד הצעדים החשובים ביותר הוא להשתמש בסנכרון נכון של נתונים, כדי למנוע מהמתקיפים להזריק קוד זדוני. בנוסף, חשוב להשתמש באמצעי הגנה נוספים, כגון חומת אש, אנטי וירוס, ומערכות גילוי התקפות. כיצד להגן על מערכותיכם מפני התקפות SQL Injection? חשוב גם לעדכן תדיר את מערכותיכם, כדי למנוע מהמתקיפים לנצל פגיעויות ידועות. חשוב להבין שההגנה מפני התקפות SQL Injection היא תהליך מתמיד. יש צורך לבדוק תדיר את מערכותיכם, ולנקוט בצעדים מתאימים כדי למנוע מהמתקיפים לבצע התקפות. חשוב גם להכשיר את הצוות הטכני שלכם, כדי שהם יוכלו לזהות התקפות ולהתגונן מפניהן. רק כך תוכלו להגן על מערכותיכם מפני הסכנות הגדולות ביותר בתחום הביטחון הקיברנטי. רק כך תוכלו להגן על נתונים רגישים, ולמנוע מהמתקיפים לבצע התקפות חמורות.