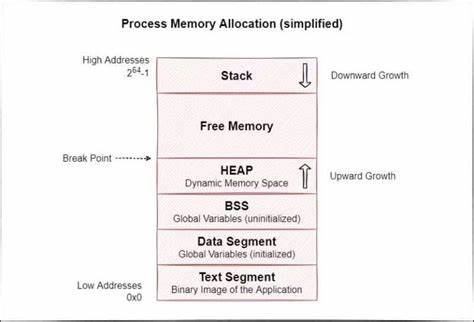
החשיפה של פגיעה קשה בגאווק (GNU Awk), אחת מהכלים הפופולריים ביותר לטיפול בקבצים טקסטואליים, גרמה לרגשות דאגה בקהילת הביטחון הסייברית. הפגיעה, שזוהתה כ-CVE-2026-40467, היא פגיעה מסוג 'Use After Free' (UAF), שמאפשרת למתקיפים לבצע פעולות מסוכנות על מערכות המותקנות עם גרסאות פגיעות של gawk. הפגיעה נמצאה בקובץ 'io. c' בתוך הפונקציה 'do_getl', מה שמעיד על בעיה עמוקה בתהליכי הקריאה והכתיבה של הקובץ. הפגיעה מסוגלת לגרום לבעיות חמורות, כולל דליפת מידע, הפעלת קוד רע, ואף לקיחת שליטה על המערכת. חשוב לציין שהפגיעה אינה מוגבלת רק לגאווק עצמו, אלא יכולה להשפיע על כל תוכנה או מערכת שמשתמשת בגאווק ככלי פנימי. זה כולל מערכות לינוקס, תוכנות ניהול קבצים, ואפילו מערכות שמשתמשות בגאווק לתסריטים מתקדמים. כדי להבין את חומרת הפגיעה, יש להבין את מהות הפגיעה מסוג 'Use After Free'. פגיעה זו מתרחשת כאשר תוכנית משתמשת בזיכרון שוחרר, מה שגורם לבעיות חמורות בתפקוד. המתקיף יכול לנצל את הפגיעה כדי לבצע פעולות כמו הפעלת קוד רע, גנבת מידע, או אפילו לקיחת שליטה על המערכת.

הפגיעה בגאווק היא דוגמה טובה לכך כיצד פגיעות בסיסיות יכולות לגרום לנזקים גדולים, גם אם הן לא נראות בתחילה כמסוכנות. כדי להתגונן מפני הפגיעה, יש לבצע מספר צעדים. ראשית, יש לבדוק את הגרסה של gawk המותקנת על המערכת. אם הגרסה פגיעה, יש להתקין את התיקון המומלץ על ידי הקהילה. בנוסף, יש לבדוק את כל התוכנות והמערכות שמשתמשות בגאווק, ולהודיע להן על הפגיעה. חשוב גם לבצע סריקות ביטחון תדירות כדי לוודא שאין שימוש בזיכרון שוחרר. הפגיעה בגאווק היא תזכורת לכך שפגיעות ביטחון יכולות להתרחש בכל רגע, גם בתוכנות שמשתמשים בהן באופן יומיומי. חשוב להיות מודעים לסיכונים ולהתגונן מפניהם. הקהילה הסייברית עובדת ללא הרף כדי למצוא פגיעות ולפתח תיקונים, אך האחריות גם עלינו, המשתמשים, להבטיח שהמערכות שלנו מוגנות. הפגיעה בגאווק היא דוגמה טובה לכך שפגיעות ביטחון יכולות להיות מסוכנות, אך גם ניתן להתגונן מפניהן.