חבר בקבוצת הריוק רנסומוור הודה באשמה בפני בית המשפט האמריקאי

הונאות ואבטחה
Ryuk Ransomware Member Pleads Guilty Over Attacks on U.S. Organizations https://ift.tt/WlQDskq

חשיפת פרטים על תיק המשפטי נגד חבר בקבוצת הריוק רנסומוור, שפגע בארגונים אמריקאים. תחקיר על הפעילות, השפעותיה וההשלכות המשפטיות

התקפות הריוק רנסומוור הפכו לאחד מהסיכונים הקיברנטיים הגדולים ביותר לארגונים ברחבי העולם, ובפרט בארצות הברית. בשנים האחרונות, קבוצת הריוק הפכה למוקד תשומת לב של רשויות החוק, ובשנת 2023 התרחש פנייה משפטית משמעותית כאשר אחד מחברי הקבוצה הודה באשמה בפני בית המשפט האמריקאי. התיק המשפטי הזה סיפק פרטים חשובים על פעילות הקבוצה, שיטות הפעולה שלה, וההשלכות המשפטיות על חבריה. התקפות הריוק רנסומוור התאפיינו בשימוש בטכניקות מתקדמות של הצפנת נתונים, שגרמו לנזקים כבדים לארגונים שנפגעו. הקבוצה פעלה בעיקר על ידי חטיפת נתונים רגישים, הצפנתם, ודרישת תשלום כופר גדול עבור שחרורם. אחד מהמקרים המפורסמים ביותר היה התקפה על מערכת הבריאות האמריקאית, שגרמה להפסקות חמורות בשירותים רפואיים. התיק המשפטי חשף כי חבר בקבוצה, שנעצר על ידי רשויות החוק, הודה באשמה בפני בית המשפט, מה שסימן נקודת מפנה בתיקים נגד התקפות קיברנטיות. ההתקפות של ריוק רנסומוור לא היו מוגבלות רק לארצות הברית, אלא פגעו גם בארגונים ברחבי העולם. הקבוצה ניצלה חולשות בטכנולוגיות קיימות, כמו גם טכניקות הסתננות מתקדמות, כדי לבצע את התקפותיה.

BC.Game Shitcode 2026 גישה להצעות ובונוסים בלעדיים

אחד מהמקרים המפורסמים היה התקפה על ארגון ממשלתי, שגרמה לנזקים כספיים גדולים ולהפרת פרטיות של אלפי אנשים. התיק המשפטי חשף כי חבר בקבוצה השתמש בטכניקות מתקדמות של הסתננות, כולל שימוש בפגיעויות בתוכנה וטכניקות של הנדסה חברתית. ההשלכות המשפטיות של ההתקפות של ריוק רנסומוור היו משמעותיות. בית המשפט האמריקאי דן את החשוד לתקופה ארוכה של מאסר, מה שסימן נקודת מפנה בתיקים נגד התקפות קיברנטיות. בנוסף, התיק המשפטי חשף פרטים על שיטות הפעולה של הקבוצה, מה שיאפשר לרשויות החוק לפתח טקטיקות חדשות למניעת התקפות עתידיות. התיק המשפטי גם סימן את החשיבות של שיתוף פעולה בינלאומי במניעת התקפות קיברנטיות, שכן הקבוצה פעלה ברחבי העולם. התיק המשפטי נגד חבר בקבוצת הריוק רנסומוור סיפק פרטים חשובים על פעילות הקבוצה, שיטות הפעולה שלה, וההשלכות המשפטיות על חבריה. התיק המשפטי הזה סימן נקודת מפנה בתיקים נגד התקפות קיברנטיות, ודגש על החשיבות של שיתוף פעולה בינלאומי במניעת התקפות עתידיות. התיק המשפטי גם חשף את הסכנות הגדולות שבריוק רנסומוור, ודגש על הצורך בהגנה מתקדמת על נתונים רגישים.

התקפות הריוק רנסומוור הפכו לאחד מהסיכונים הקיברנטיים הגדולים ביותר לארגונים ברחבי העולם. הקבוצה ניצלה חולשות בטכנולוגיות קיימות, כמו גם טכניקות מתקדמות של הסתננות, כדי לבצע את התקפותיה. התיק המשפטי נגד חבר בקבוצה סימן נקודת מפנה בתיקים נגד התקפות קיברנטיות, ודגש על החשיבות של שיתוף פעולה בינלאומי במניעת התקפות עתידיות. התקפות הריוק רנסומוור לא היו מוגבלות רק לארצות הברית, אלא פגעו גם בארגונים ברחבי העולם.


carechain.online - בקש עזרה או תרום Stake.com Shitcode 2026 גישה להצעות ובונוסים בלעדיים הצטרפו אליי בקראקן ותוכלו לקבל עד 200 אירו באמצעות הקוד 4 yczp84w

הצעד הבא
🚨 CVE-2026-15506 A security vulnerability has been detected in SecureAge CatchPulse up to 10.9.3. Th
12 יולי 2026 חשיפה: פגיעות ביטחון קשות ב-SecureAge CatchPulse - מה זה אומר לך?

חשיפה של פגיעות ביטחון קשות ב-SecureAge CatchPulse עד גרסה 10.9.3. תגלה מה הסיכונים, כיצד להתגונן ומה צריך לעשות כדי להגן על מערכותיך.

🚨 CVE-2026-15508 A flaw has been found in Helicone ai-gateway up to 0.2.0-beta.30. This affects the
12 יולי 2026 חשיפה: פגיעה קשה במערכת Helicone ai-gateway - מה זה אומר לך?

חשיפה על פגיעה קשה במערכת Helicone ai-gateway עד גרסה 0.2.0-beta.30. לומדים על הסיכונים, הדרכים למנוע פגיעה ומה צריך לעשות כדי להגן על מערכותיך.

🚨 CVE-2026-15509 A vulnerability has been found in Leantime up to 3.8.0. This impacts the function e
12 יולי 2026 פגיעות CVE-2026-15509 ב-Leantime: מה זה, כיצד היא פוגעת ומה לעשות?

הפגיעות CVE-2026-15509 ב-Leantime עד גרסה 3.8.0 מהווה סכנה משמעותית לארגונים המשתמשים בפלטפורמה. התחקיר הזה מסביר את טבע הפגיעה, את ההשלכות הפוטנציאליות ואת הצעדים הנדרשים כדי להגן על מערכותיכם.

🚨 CVE-2026-15510 A vulnerability was found in Leantime up to 3.8.0. Affected is the function Setting
12 יולי 2026 פגיעות CVE-2026-15510 ב-Leantime: מה זה אומר לך?

הפגיעות החדשה ב-Leantime עד גרסה 3.8.0 מעלה שאלות חשובות על אבטחת מערכות הפיתוח. התכונה הנפגעת, 'Setting', מאפשרת התקפות פוטנציאליות. בקריאה זו, נחקור את הפגיעות, את הסיכונים שלה, ואת הצעדים הנדרשים כדי להגן על מערכותיך.

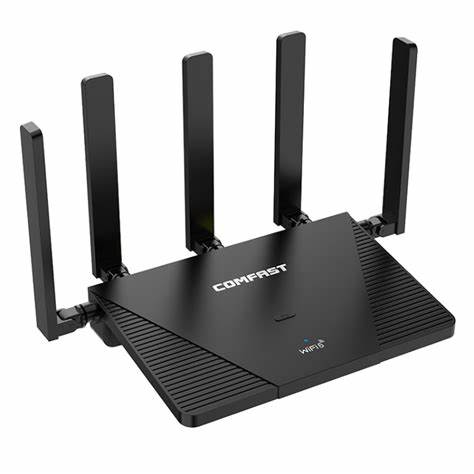
🚨 CVE-2026-15511 A vulnerability was determined in Comfast CF-WR631AX V3 up to 2.7.0.8. Affected by
12 יולי 2026 חשיפה: פגיעות קשה במתגי Comfast CF-WR631AX V3 - מה צריך לדעת

חקירה מקיפה על הפגיעה CVE-2026-15511 במתגי Comfast, הסברים טכניים, המלצות לביטחון ומה צריך לעשות כדי להגן על הרשת שלך

Highlight Clip Tom Lee: Why Ethereum Could Become a $5 Trillion Network
13 יולי 2026 אתריום: האם הרשת תגיע ל-5 טריליון דולר? פרשנות של טום לי

טום לי, אחד מהאנליסטים המובילים בתחום הקריפטו, חושף את הסיבות שבהן אתריום עשויה להפוך לרשת בעלת שווי של 5 טריליון דולר. אנליזה מקיפה על הפוטנציאל של אתריום, הטכנולוגיה מאחורי הרשת, וההשפעה על השוק.

🚨 CVE-2026-15512 A vulnerability was identified in pig-mesh Pig up to 3.9.2. Affected by this issue
13 יולי 2026 פיגור ביטחוני קשה ב-Pig-Mesh: מה זה אומר לך?

התגלה פיגור ביטחוני חמור בפרויקט Pig-Mesh עד גרסה 3.9.2. מאמרים זה מסביר את הסיכונים, את ההשלכות הפוטנציאליות ואת הצעדים הנדרשים כדי להגן על מערכותיך.