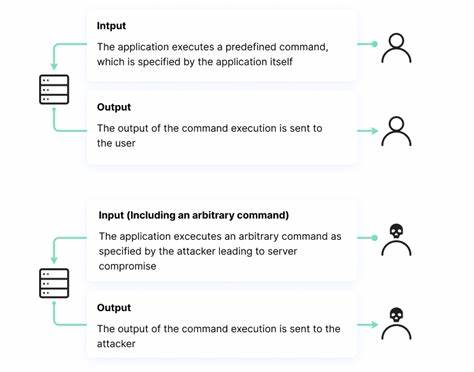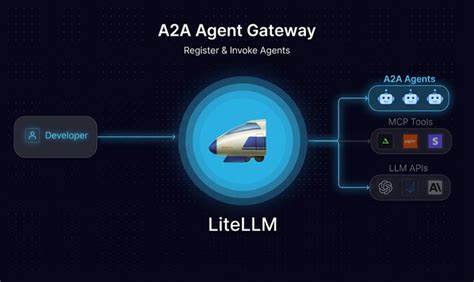
העולם של התוכנה הפתוחה והאינטגרציות עם מודלים של שפה גדולים (LLMs) ממשיך להתפתח במהירות, אך עם התפתחות זו מגיעים גם סיכונים ביטחוניים חדשים. אחת ההשפעות האחרונות והחמורות היא הפגיעה CVE-2026-59820 ב-LiteLLM, שעלולה להשפיע על אלפי משתמשים ומערכות. ב-LiteLLM, שעובד כשרת פרוקסי (AI Gateway), מאפשר למשתמשים לקרוא ל-APIs של מודלים של שפה גדולים, כולל אלה של OpenAI, בצורה נוחה ויעילה. עם זאת, הפגיעה החדשה חשפה חולשות משמעותיות שיכולות להוציא את המערכת מכלל שימוש או לאפשר גישה לא מורשית למסד הנתונים. הפגיעה CVE-2026-59820 נחשפה לאחר בדיקות תכנות עמוקות שנערכו על ידי קהילת הביטחון הסייבר. היא מתייחסת לבעיה קריטית בתהליך האימות של LiteLLM, שמאפשרת למתקיפים לבצע התקפות מסוג 'Injection' או 'Man-in-the-Middle'. זה יכול להוביל לגנבת נתונים, שינוי נתונים או אפילו לקריסת המערכת. מה שגורם לדאגה מיוחדת הוא העובדה ש-LiteLLM משמש כשרת פרוקסי, מה שמשמעותו שהפגיעה יכולה להשפיע על כל המערכות החיצוניות שמשתמשות בו כדי להתחבר ל-APIs של מודלים של שפה גדולים. ההשלכות של הפגיעה יכולות להיות רחבות היקף.

למשל, אם מתקיף יוכל לבצע התקפה מסוג 'Injection', הוא יכול לשלוח בקשות מזויפות לשרת, מה שיכול להוביל לגנבת נתונים רגישים או לבצע פעולות לא מורשות. בנוסף, התקפות מסוג 'Man-in-the-Middle' יכולות לאפשר למתקיפים לצפות ולשנות את התקשורת בין הלקוח לשרת, מה שיכול לגרום לנזק משמעותי. זה יכול להיות במיוחד מסוכן עבור ארגונים שמשתמשים ב-LiteLLM כדי להתחבר ל-APIs של מודלים של שפה גדולים עבור שירותים קריטיים. כדי להגן על עצמך מפני הפגיעה CVE-2026-59820, ישנם מספר צעדים שיש לקחת. ראשית, יש לעדכן את גרסת LiteLLM שלך לגרסה האחרונה, שמכילה את התיקונים הנדרשים. בנוסף, יש לבצע בדיקות ביטחון סדירות כדי לוודא שאין חולשות נוספות במערכת. גם חשוב לבצע אימות דו-שלבי (Two-Factor Authentication) על כל החשבונות הקשורים ל-LiteLLM, כדי להבטיח שהגישה למערכת תהיה מוגבלת רק למשתמשים מורשים. בנוסף, יש לבצע בדיקות סדירות של התנהגות המערכת כדי לזהות פעילויות חשודות. זה יכול לכלול שימוש בכלים של תכנות תגובה (Incident Response) כדי לזהות התקפות פוטנציאליות ולהתמודד איתן במהירות.
גם חשוב לבצע סקירות סדירות של הלוגים של המערכת כדי לזהות פעילויות חשודות ולהתמודד איתן במהירות. הפגיעה CVE-2026-59820 היא תזכורת חזקה לכך שגם מערכות מתקדמות כמו LiteLLM יכולות להיות פגיעות. זה מחייב את כל המשתמשים להיות מודעים לסיכונים ולקחת צעדים פעילים להגנה. עם זאת, עם התיקונים הנכונים וההגנות המתאימות, ניתן להמשיך להשתמש ב-LiteLLM בצורה בטוחה ויעילה. זה חשוב במיוחד עבור ארגונים שמשתמשים ב-LiteLLM כדי להתחבר ל-APIs של מודלים של שפה גדולים עבור שירותים קריטיים. בהמשך, צפויים להיות עוד גילויי פגיעות כאלו, ולכן חשוב להיות מודע ולעדכן את המערכות שלך באופן סדיר. בסיכום, הפגיעה CVE-2026-59820 ב-LiteLLM היא תזכורת חזקה לכך שגם מערכות מתקדמות יכולות להיות פגיעות. עם זאת, חשוב להיות מודע לסיכונים ולקחת צעדים פעילים להגנה. זה כולל עדכון סדיר של התוכנה, ביצוע בדיקות ביטחון, שימוש באימות דו-שלבי, וצפייה בסימנים של פעילויות חשודות. רק כך ניתן להבטיח שהמערכת תישאר בטוחה ויעילה.