DU ו-I4C משתפות פעולה נגד הונאות מקוונות והטרדות באינטרנט בקמפוס

ראיונות עם מובילי התעשייה
DU partners with I4C to tackle cyber fraud, online bullying on campus https://ift.tt/ocSFlNh

המרכז האקדמי DU שותף כוחות עם I4C כדי להילחם בהונאות מקוונות והטרדות באינטרנט בקרב סטודנטים. גילוי מהותי על הפתרונות החדשים והאסטרטגיות המובילות לשינוי חיובי בקהילה האקדמית.

המרכז האקדמי DU, המוכר כמוסד חינוכי מוביל, החל בשיתוף פעולה משמעותי עם I4C, ארגון ללא מטרות רווח המוקדש למאבק בהונאות מקוונות והטרדות באינטרנט. הפרויקט החדש נועד להגן על סטודנטים, צוות אקדמי ומחנכים מפני סכנות צibernיות שפוגעות בקהילה האקדמית. בשנים האחרונות, התגברו התופעות של הונאות מקוונות, דיביוק, והטרדות באינטרנט, מה שגרם לנזק רגשי, פיננסי ואף משפטי. DU ו-I4C מבינים את החשיבות של פעולה מיידית ויעילה כדי להגן על הקהילה האקדמית וליצור סביבה בטוחה ומאובטחת. השיתוף הפעולה בין DU ו-I4C כולל מספר יוזמות חשובות. הראשונה היא הקמת מרכז תמיכה מקוון, שבו סטודנטים וצוות אקדמי יכולים לדווח על מקרים של הונאות או הטרדות באינטרנט. המרכז מציע תמיכה פסיכולוגית, ייעוץ משפטי, והדרכה בנושא אבטחת מידע. בנוסף, DU ו-I4C מפתחים תוכניות חינוכיות מיוחדות, הכוללות סדנאות וווקשיופים על אבטחת מידע, זיהוי הונאות מקוונות, והגנה מפני הטרדות באינטרנט. הסדנאות מתמקדות בהעלאת המודעות בקרב הסטודנטים, תוך שימוש בדוגמאות מעשיות ומציאותיות.

BC.Game Shitcode 2026 גישה להצעות ובונוסים בלעדיים

אחד מהאתגרים הגדולים בקהילה האקדמית הוא ההטרדות באינטרנט, שיכולה לגרום לנזק רגשי קשה. DU ו-I4C פיתחו תוכנית ייחודית להעלאת המודעות להטרדות באינטרנט, הכוללת סימולציות ומשחקי תפקיד שמציגים את התוצאות השליליות של הטרדות באינטרנט. התוכנית כוללת גם הדרכה על איך לדווח על מקרים של הטרדות, ואיך להגן על עצמך באינטרנט. הסטודנטים לומדים כיצד לזהות התנהגות מסוכנת, כיצד להגיב לה, ואיך למנוע את התפשטותה. ההתקפה על הונאות מקוונות היא חלק חשוב מהפרויקט. סטודנטים רבים נפגעים מהונאות פיננסיות, דיביוק, או גנבת זהות. DU ו-I4C מפתחים כלי טכנולוגיים מתקדמים כדי לזהות ולמנוע הונאות מקוונות. הכלים כוללים אלגוריתמים מתקדמים שמזהים התנהגות חשודה, ומערכות אבטחה שמגנות על המידע האישי של הסטודנטים. בנוסף, הסטודנטים לומדים כיצד לזהות שיחות זיוף, אימיילים מזויפים, ודפי אינטרנט מזויפים, כדי למנוע נפגעים פיננסיים. השיתוף הפעולה בין DU ו-I4C הוא חלק ממגמה רחבה יותר של המוסדות האקדמיים בישראל, שמבינים את החשיבות של אבטחת מידע וטיפול בהטרדות באינטרנט.

המוסדות האקדמיים משקיעים משאבים רבים בפיתוח תוכניות חינוכיות, כלי טכנולוגיים, ומערכות תמיכה כדי להגן על הקהילה האקדמית. DU ו-I4C מובילים את הדרך עם יוזמות חדשניות ויעילות, שמגנות על הסטודנטים ומגדילות את המודעות לקיומן של סכנות צibernיות. הפרויקט של DU ו-I4C הוא דוגמה טובה לכיצד שיתוף פעולה בין מוסדות אקדמיים וארגונים ללא מטרות רווח יכול ליצור שינוי חיובי. הסטודנטים, הצוות האקדמי, והמחנכים יכולים להנות מתמיכה מקצועית, כלי טכנולוגיים מתקדמים, וידע חשוב על אבטחת מידע. הפרויקט מציע פתרונות מעשיים ויעילים, שמגנים על הקהילה האקדמית ומגדילים את המודעות לסכנות צibernיות. המרכז האקדמי DU ו-I4C ממשיכים לפעול כדי להרחיב את הפרויקט ולהגיע לקהילות אקדמיות נוספות. המטרה היא ליצור סביבה בטוחה ומאובטחת לכל הסטודנטים, הצוות האקדמי, והמחנכים. DU ו-I4C מוכנים להמשיך ולפעול כדי להגן על הקהילה האקדמית וליצור סביבה בטוחה ומאובטחת.


carechain.online - בקש עזרה או תרום Stake.com Shitcode 2026 גישה להצעות ובונוסים בלעדיים הצטרפו אליי בקראקן ותוכלו לקבל עד 200 אירו באמצעות הקוד 4 yczp84w

הצעד הבא
🚨 CVE-2026-21728 Tempo queries with large limits can cause large memory allocations which can impact
13 יולי 2026 חשיפה: פגיעה ב-Tempo - CVE-2026-21728: שאלות עם גבולות גדולים עלולות לגרום להפצת זיכרון

חקירה מקיפה על פגיעה ב-Tempo שמאפשרת התקפות על ידי שאלות עם גבולות גדולים, מה שגורם להפצת זיכרון ולהשפעה על ביצועי המערכת. התחשבות באבטחת מערכות ופתרונות למניעת התקפות.

🚨 CVE-2026-15028 A flaw was found in libarchive. This vulnerability allows a remote attacker to trig
13 יולי 2026 הפגיעה הקריטית CVE-2026-15028 ב-libarchive: מה זה אומר לך?

הפגיעה החדשה ב-libarchive מאפשרת התקפות מרוחקות. הכיר את הסיכונים, את הדרכים להתגונן, ואת ההשלכות הפוטנציאליות על מערכות האבטחה שלך.

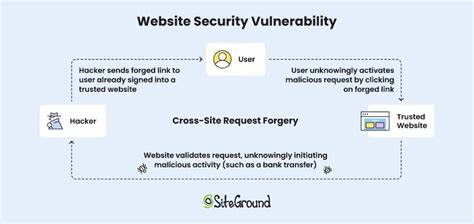
🚨 CVE-2008-4128 Multiple cross-site request forgery (CSRF) vulnerabilities in the HTTP Administratio
13 יולי 2026 פגיעות CSRF קשות: CVE-2008-4128 ומה שאתה צריך לדעת

חקירה מקיפה על פגיעות CSRF קשות בשירותי HTTP, כולל הסבר על CVE-2008-4128, איך הן פועלות, כיצד להגן על מערכותיך, ותיקונים קריטיים שאתה צריך להחליף

🚨 CVE-2026-59883 Guzzle is an extensible PHP HTTP client. Prior to 7.12.3, CookieJar did not restric
13 יולי 2026 חשיפה: פגיעה חמורה בגוזל - CVE-2026-59883 ומה זה אומר לך

הפגיעה החדשה בגוזל, אחת הספריות הפופולריות ביותר בפי.איץ', מאפשרת התקפות חמורות. לומדו על הסיכונים, הדרכים להתגונן ומה זה אומר לעסקים ומתכנתים.

🚨 CVE-2026-22093 The EVbee Service Android app uses TLS encrypted communication (HTTPS), but does no
13 יולי 2026 חשיפה: פגיעה ביטחונית קשה באפליקציית EVbee Service - מה זה אומר לך?

אפליקציית EVbee Service לאנדרואיד סובלת מפגיעה ביטחונית חמורה. לומדו על CVE-2026-22093, את הסיכונים והדרכים להגן על עצמכם.

🚨 CVE-2026-22095 The network diagnosis endpoint on the web server at port 8090 is vulnerable to comm
13 יולי 2026 חשיפה: פגיעה קשה במערכת האבטחה של שרתי רשת - CVE-2026-22095

חקירה מקיפה על הפגיעה הקריטית בנקודת האבחון של שרתי רשת בפורט 8090, כולל הסברים טכניים, השלכות אפשריות ותיקוני אבטחה

🚨 CVE-2026-0238 A vulnerability in Palo Alto Networks Broker VM allows an authenticated administrato
13 יולי 2026 חשיפה: פגיעה קשה בפאלו אלטו נטוורקס - CVE-2026-0238 מאפשרת גישה לא מורשמת

חשיפה חדשה על פגיעה קשה בפאלו אלטו נטוורקס Broker VM, המאפשרת לאנשים מורשמים לבצע פעולות מסוכנות. הכולל הסברים מקצועיים, המלצות לביטחון וניתוח של הסיכונים