התקפת CVE-2026-41857: סכנה חמורה לבוש דירקטור ומערכות קלאוד

אימוץ מוסדי
🚨 CVE-2026-41857 A compromised or malicious BOSH Director can execute arbitrary shell commands on th

חקירה מקיפה על פגיעות CVE-2026-41857, הסכנות שבה לבוש דירקטור, איך היא פועלת, והדרכים להגן על מערכות הקלאוד שלך

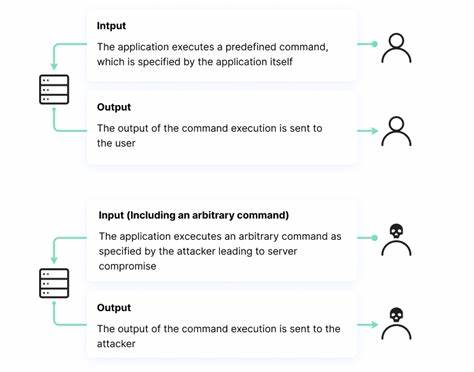
התקפות על מערכות קלאוד הופכות למתוחכמות יותר עם הזמן, ופתחי ביטחון חדשים מתגלים באופן קבוע. אחת מהפגיעויות החדשות והחמורות ביותר היא CVE-2026-41857, שמאפשרת לבתי זדון או לתוקפים להשתלט על בוש דירקטור ולבצע פקודות של תיבה על מערכות השרת. בוש דירקטור הוא כלי מרכזי בניהול מערכות קלאוד, ולכן פגיעה בו יכולה לגרום נזק נרחב. הפגיעה CVE-2026-41857 נוצרה עקב חולשה בבוש דירקטור, המאפשרת לבתי זדון או לתוקפים לבצע פקודות של תיבה באופן לא מורשה. זה יכול לכלול גישה לאזור האדמיניסטרטיבי, שינוי קבצים, או אפילו השתלטות מלאה על המערכת. התוקפים יכולים לנצל את הפגיעה כדי להרוס נתונים, לגנוב מידע רגיש, או להרחיב את התקפה למערכות אחרות ברשת. אחד הגורמים המרכזיים לפגיעה הוא שימוש בפקודות של תיבה ללא אימות מספיק. בוש דירקטור משתמש בפקודות של תיבה כדי לנהל תהליכים שונים, אך אם הפקודות לא מאומתות או לא מוגנות כראוי, תוקפים יכולים לנצל את החולשה. בנוסף, פגיעה זו יכולה להיות חלק מתקיפה מורכבת יותר, שבה התוקף משתמש בפגיעה זו כדי לפתוח דלתות אחוריות או להכניס תוכנות זדוניות למערכת.

BC.Game Shitcode 2026 גישה להצעות ובונוסים בלעדיים

ההשלכות של פגיעה כזו יכולות להיות חמורות ביותר. מערכות קלאוד רבות משתמשות בבוש דירקטור כדי לנהל את התשתית שלהן, ולכן פגיעה בו יכולה לגרום להפסקות פעולה, אובדן נתונים, או אפילו חשיפת מידע רגיש. בנוסף, התוקפים יכולים להשתמש בפגיעה כדי להרחיב את התקפה למערכות אחרות ברשת, מה שיכול לגרום נזק נרחב. כדי להגן על מערכות הקלאוד שלך מפני פגיעה זו, ישנן מספר צעדים שיש לקחת. ראשית, יש לעדכן את בוש דירקטור לגרסה האחרונה, שמכילה תיקונים לביטחון. בנוסף, יש לבצע אימות כפול על כל פקודות של תיבה, ולהשתמש בתוכנות אנטי-וירוס ומערכות גילוי התקפות כדי לאתר ולחסום התקפות פוטנציאליות. בנוסף, יש לבצע בדיקות ביטחון סדירות על המערכת, כדי לאתר פגיעויות חדשות ולמנוע התקפות. יש גם לבצע גיבוי סדיר של הנתונים, כדי להבטיח שהנתונים יישמרו גם במקרה של התקפה. לבסוף, יש להכשיר את הצוות הטכני על הסכנות החדשות ולהבטיח שהם מודעים לאסטרטגיות הגנה מתקדמות. הפגיעה CVE-2026-41857 היא דוגמה נוספת לכך שהמערכות הקלאוד צריכות להיות מוגנות באופן מתמיד.

התוקפים מתפתחים במהירות, ולכן יש לבצע בדיקות ביטחון סדירות ולהשתמש בתוכנות הגנה מתקדמות כדי להגן על המערכות. על ידי קבלת צעדים אלה, ניתן להבטיח שהמערכות הקלאוד שלך יהיו מוגנות מפני התקפות פוטנציאליות. בהמשך, נחקור את הפגיעה CVE-2026-41857 באופן מקיף, כולל איך היא פועלת, אילו מערכות מושפעות, והדרכים להגן על מערכות הקלאוד שלך. נדון גם את ההשלכות הפוטנציאליות של פגיעה כזו, ואת הצעדים שיש לקחת כדי למנוע התקפות עתידיות. לבסוף, נדון את האסטרטגיות הגנה המתקדמות שיש להשתמש בהן כדי להגן על מערכות הקלאוד שלך מפני סכנות חדשות.


carechain.online - בקש עזרה או תרום Stake.com Shitcode 2026 גישה להצעות ובונוסים בלעדיים הצטרפו אליי בקראקן ותוכלו לקבל עד 200 אירו באמצעות הקוד 4 yczp84w

הצעד הבא
🚨 CVE-2026-47828 During bosh create-env and bosh delete-env, the CLI uploads compiled CPI packages a
13 יולי 2026 חשיפה: פגיעה קשה בבוש (BOSH) - CVE-2026-47828 ומה זה אומר לך

הפגיעה החדשה בבוש (BOSH) יכולה להסתכן על סביבות הפעלה שלך. לומדו על מה זה אומר, כיצד זה פועל, ואיך להגן על מערכותיכם.

Newly launched 2026 cloud mining app with smart AI, unaffected by market swings, earning up to $67,000 daily
13 יולי 2026 אפליקציית מינינג ענן עם AI חכם: כיצד להרוויח עד $67,000 ביום ללא תלות בשוק

התחילו במינינג ענן עם טכנולוגיית AI מתקדמת. גילו כיצד הפלטפורמה החדשה של XRPPower מאפשרת רווחים גבוהים ללא תלות בשינויים בשוק, עם ביטחון מוגבר וניידות מרבית.

The Final Countdown for Clarity: Senate Has Four Weeks to Act
13 יולי 2026 הספירה לאחור הסופית: הסנאט מחויב לפעול תוך ארבעה שבועות

הסנאט עומד בפני מתח זמן קצר אך קריטי. האם הצירים יוכלו להגיע להסכמה לפני המועד האחרון? אנליזה מקיפה על ההשלכות הפוטנציאליות והאתגרים הקריטיים שמצפים להם.

Breach at the Beach: Play the Ultimate Entra ID CTF https://ift.tt/xjlNJRs
13 יולי 2026 בריחה בחוף: משחק CTF אולטימטיבי עם Entra ID

התמודדות עם אבטחת זהות בסביבות ענן? גלו את הסודות של Breach at the Beach, משחק CTF ייחודי שמאתגר את היכולות שלך עם Entra ID. צפו כיצד לימוד אבטחת זהות יכול להיות מרתק ויעיל.

DU partners with I4C to tackle cyber fraud, online bullying on campus https://ift.tt/ocSFlNh
13 יולי 2026 DU ו-I4C משתפות פעולה נגד הונאות מקוונות והטרדות באינטרנט בקמפוס

המרכז האקדמי DU שותף כוחות עם I4C כדי להילחם בהונאות מקוונות והטרדות באינטרנט בקרב סטודנטים. גילוי מהותי על הפתרונות החדשים והאסטרטגיות המובילות לשינוי חיובי בקהילה האקדמית.

🚨 CVE-2026-21728 Tempo queries with large limits can cause large memory allocations which can impact
13 יולי 2026 חשיפה: פגיעה ב-Tempo - CVE-2026-21728: שאלות עם גבולות גדולים עלולות לגרום להפצת זיכרון

חקירה מקיפה על פגיעה ב-Tempo שמאפשרת התקפות על ידי שאלות עם גבולות גדולים, מה שגורם להפצת זיכרון ולהשפעה על ביצועי המערכת. התחשבות באבטחת מערכות ופתרונות למניעת התקפות.

🚨 CVE-2026-15028 A flaw was found in libarchive. This vulnerability allows a remote attacker to trig
13 יולי 2026 הפגיעה הקריטית CVE-2026-15028 ב-libarchive: מה זה אומר לך?

הפגיעה החדשה ב-libarchive מאפשרת התקפות מרוחקות. הכיר את הסיכונים, את הדרכים להתגונן, ואת ההשלכות הפוטנציאליות על מערכות האבטחה שלך.