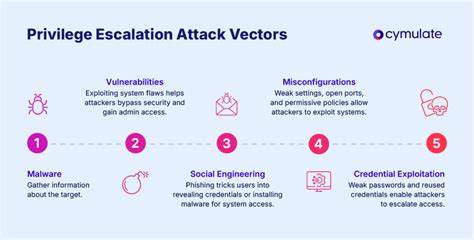
העולם של הביטחון הקיברנטי מתעורר שוב ושוב בפני איום חדש. הפעם, הפגיעה מתמקדת ב-Shiori, מערכת ניהול תוכן פופולרית, ומאפשרת עלייה ברמת הרשאות דרך נקודת החולשה בקצה עדכון החשבון. הפגיעה, שזוהתה כ-CVE-2026-61463, יכולה לגרום נזקים משמעותיים אם לא תטופל במהירות. בידיעתנו את הפרטים, נלמד כיצד הפגיעה פועלת, מהי עליית הרמת הרשאות, ואיך להגן על מערכותיכם מפני איום זה. הפגיעה ב-Shiori, CVE-2026-61463, היא דוגמה מובהקת לאיך שפגיעות יכולות להימצא גם במערכות שמתוחזקות באופן קפדני. Shiori, שמשמשת ככלי לניהול תוכן, מאפשרת למשתמשים לעדכן פרטים אישיים, כולל סיסמה ומידע אישי. הפגיעה מתרחשת בדיוק בנקודה זו - בקצה עדכון החשבון - שם מתאפשרת עליית הרמת הרשאות. זה אומר שמשתמש רגיל יכול לקבל גישה לרמות גבוהות יותר במערכת, כולל גישה לשליטה מלאה על המערכת. עליית הרמת הרשאות היא אחד הסיכונים הגדולים ביותר בביטחון הקיברנטי. היא מאפשרת למתקיף לקבל גישה לאזורים מסווגים, לשנות נתונים, ולגרום נזקים משמעותיים.

במקרה של Shiori, הפגיעה יכולה לאפשר למתקיף לקבל גישה מלאה למערכת, כולל גישה לנתוני משתמשים אחרים, לנתוני מערכת, ולשליטה על התוכן. זה יכול לגרום לאבדן מידע, לפגיעה בפרטיות, ולנזקים כלכליים. כיצד הפגיעה פועלת? הפגיעה מתרחשת בקוד שמנהל את בקשות העדכון של החשבון. כאשר משתמש שולח בקשה לעדכון פרטים, הקוד לא מבצע את הבדיקות הנדרשות כדי לוודא שהמשתמש מחזיק ברמת הרשאות הנכונה. כתוצאה מכך, מתקיף יכול לשלוח בקשה מזויפת, ולהפוך למשתמש עם הרשאות גבוהות יותר. זה מאפשר לו לגשת לאזורים מסווגים, לשנות נתונים, ולבצע פעולות שונות ללא אישור. ההשלכות של הפגיעה יכולות להיות חמורות. אם מתקיף יגיע לגישה מלאה למערכת, הוא יכול לגרום נזקים משמעותיים. הוא יכול לשנות תוכן, למחוק נתונים, ולגרום לאבדן מידע. בנוסף, הוא יכול להשתמש במערכת כדי לבצע התקפות נוספות, כמו התקפות על משתמשים אחרים או התקפות על מערכות אחרות. זה יכול לגרום לאבדון מידע, לפגיעה בפרטיות, ולנזקים כלכליים. איך להגן על מערכותיכם מפני הפגיעה? הראשון, חשוב לעדכן את Shiori לגרסה האחרונה.
הפתחים של הפגיעה כבר תוקנו, ולכן עדכון המערכת יכול למנוע את הסיכון. בנוסף, חשוב לבדוק את הקוד של המערכת, ולהבטיח שהבדיקות הנדרשות מבוצעות לפני כל עדכון. ניתן גם להשתמש בכלי ביטחון קיברנטי כדי לזהות ולמנוע התקפות. בנוסף, חשוב לבצע בדיקות סדירות של המערכת, כדי לוודא שאין פגיעות נוספות. ניתן להשתמש בכלי בדיקה אוטומטיים כדי לזהות פגיעות, ולהבטיח שהמערכת מתוחזקת בצורה נכונה. חשוב גם להאמין במשתמשים, ולהבטיח שהם מחזיקים ברמת הרשאות הנכונה. זה יכול למנוע את הסיכון של עליית הרמת הרשאות. היא מאפשרת למתקיף לקבל גישה מלאה למערכת, ולגרום נזקים משמעותיים. כדי להגן על מערכותיכם, חשוב לעדכן את Shiori לגרסה האחרונה, לבדוק את הקוד, ולהשתמש בכלי ביטחון קיברנטי. בנוסף, חשוב לבצע בדיקות סדירות, ולהבטיח שהמשתמשים מחזיקים ברמת הרשאות הנכונה. זה יכול למנוע את הסיכון של עליית הרמת הרשאות, ולהגן על מערכותיכם מפני איום זה.