חשיפה: פגיעה קשה במערכת HFS של Rejetto - מה זה אומר לך?

כרייה וסטייקינג מיסים וקריפטו
🚨 CVE-2026-61503 Rejetto HFS 3.0.0 through 3.2.0 returns observably different responses from its log

הפגיעה CVE-2026-61503 במערכת HFS של Rejetto יכולה להעלות את הסיכון לחדירה למחשבים אישיים. לומדו על הסיכונים, הדרכים להגנה ועל מה צריך לעשות כדי להגן על עצמכם.

הפגיעה CVE-2026-61503 במערכת HFS של Rejetto היא אחת הפגיעות החמורות ביותר שנחשפו בשנים האחרונות. המערכת, שמשמשת מיליוני משתמשים ברחבי העולם, מאפשרת להאקרים לחדור למחשבים ולגלות מידע רגיש. הפגיעה נובעת מתגובה שונה של המערכת לבקשות שונות, מה שמאפשר להאקרים לזהות את התנהגות המערכת ולהתחיל את התקפה. הפגיעה משפיעה על גרסאות 3. 0. 0 עד 3. 2. 0 של HFS, ולכן חשוב מאוד לעדכן את המערכת לגריסה מאוחרת יותר כדי להגן על עצמכם. הפגיעה יכולה לגרום לנזקים כבדים, כולל גנבת מידע, חסימת גישה למחשב ולפגיעה ברשתות. כדי להגן על עצמכם, צריך לעדכן את המערכת, להשתמש בסיסמאות חזקות ולהתחיל את האנטי-וירוס שלכם. הפגיעה הזו היא תזכורת חשובה על חשיבות ההגנה על המחשב שלכם ועל המידע הרגיש שבו.


BC.Game Shitcode 2026 גישה להצעות ובונוסים בלעדיים

carechain.online - בקש עזרה או תרום Stake.com Shitcode 2026 גישה להצעות ובונוסים בלעדיים הצטרפו אליי בקראקן ותוכלו לקבל עד 200 אירו באמצעות הקוד 4 yczp84w

הצעד הבא
🚨 CVE-2026-53365 In the Linux kernel, the following vulnerability has been resolved: vsock/virtio: f
14 יולי 2026 תיקון פגיעה חמורה בגרעין לינוקס: CVE-2026-53365 ומה זה אומר לך

הפגיעה בגרעין לינוקס CVE-2026-53365, הקשורה לממשק vsock/virtio, נחשפה ונפתרה. מה זה אומר לך כמשתמש או מפתח? אנליזה מקיפה על הסיכונים, התיקון וההשלכות

🚨 CVE-2026-60103 Blender 3.0.0 through 5.1.2 contains an out-of-bounds read vulnerability that allow
14 יולי 2026 חשיפה: פגיעה חמורה בבלנדר - CVE-2026-60103 ומה זה אומר לך

חקירה מקיפה על הפגיעה בבלנדר, תוכנת האנימציה הפופולרית, והאמצעים הנדרשים כדי להגן על מערכותיך. תגלה את הסיכונים, את ההשלכות הפוטנציאליות ואת הצעדים שיש לקחת כדי להימנע מפגיעות.

🚨 CVE-2026-61462 mcp-gitlab contains a path traversal vulnerability in the job_id parameter of build
14 יולי 2026 חשיפה: פגיעה קשה במערכת mcp-gitlab - CVE-2026-61462 ומה זה אומר לך

חשיפת פגיעה חמורה במערכת mcp-gitlab שמאפשרת התקפות Path Traversal דרך הפרמטר job_id. לומדו על הסיכונים, הדרכים להתגונן ומה צריך לעשות כדי להגן על מערכותיכם.

'Yellow Teams' Are Defining the Future of AI Security https://ift.tt/XkQv5C9
14 יולי 2026 הקבוצות הצהובות: המהפכה הבאה בביטחון AI

התפתחויות חדשות בביטחון AI עם קבוצות צהובות, שמשלימות את תפקידן של קבוצות אדומות ולבנות. הכירו את התפקיד החשוב שלהן בהגנה על מערכות AI מפני איום ציבורי ופרטני.

Dragonfly’s Haseeb: Annualized DeFi Hack Losses for 2026 Remain Below 2025 Levels Despite AI Threats
14 יולי 2026 נזקי ההאקינג בדאפי: 2026 נותרת מתחת לרמות 2025 למרות איומים של AI

דיווח חדש על נזקי ההאקינג בדאפי בשנת 2026, שמציג ירידה בהשוואה לשנה הקודמת, למרות התפתחויות באינטליגנציה מלאכותית. האם החששות מההאקפוקליפס של AI התממשו?

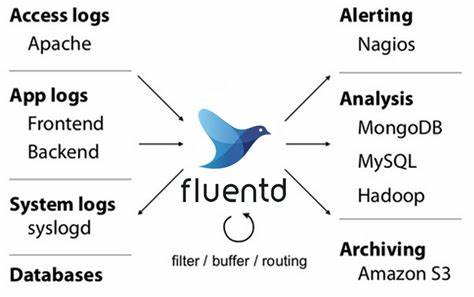
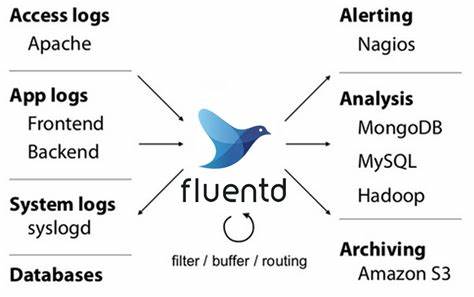
🚨 CVE-2026-44161 Fluentd collects events from various data sources and writes them to files, RDBMS,
14 יולי 2026 פגיעות CVE-2026-44161 ב-Fluentd: מה זה, כיצד זה משפיע עליך, ומה לעשות

הפגיעות CVE-2026-44161 ב-Fluentd היא בעיה ביטחונית חמורה שיכולה להעלות את הסיכון לחדירה למערכות. בקריאה זו נחקור את הטבע של הפגיעה, את הסיכונים העומדים בפני ארגונים המשתמשים ב-Fluentd, ואת הצעדים הנדרשים כדי להגן על מערכותיכם.

🚨 CVE-2026-44024 Fluentd collects events from various data sources and writes them to files, RDBMS,
14 יולי 2026 חשיפה: פגיעה קשה ב-Fluentd - CVE-2026-44024 ומה זה אומר לך

התגלה פגיעה חמורה ב-Fluentd, מערכת איסוף נתונים פופולרית. לומדו מה זה אומר, כיצד זה משפיע על מערכותיכם, ואיך להגן על עצמכם.