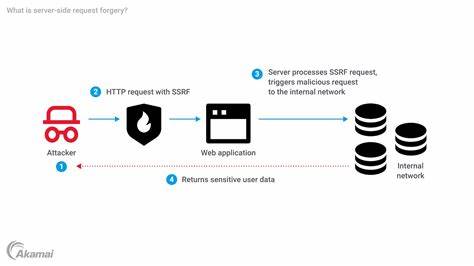
התקפות SSRF (Server-Side Request Forgery) הן אחת מההתקפות הקשות ביותר שיכולות לפגוע במערכות אבטחה. הפגיעה החדשה בגרוויטינו JobManager, שזוהתה כ-CVE-2026-49876, מציבה איום משמעותי על ארגונים שמשתמשים בפלטפורמה הזו. הפגיעה מאפשרת למתקיף לבצע בקשות HTTP מהצד השרת, מה שיכול להוביל לגישה לא מורשית לנתונים רגישים, התקפות על שרתים פנימיים ולפגיעה במערכות פנימיות. גרוויטינו הוא פלטפורמה פופולרית לניהול נתונים, וJobManager הוא אחד הרכיבים המרכזיים בה. הפגיעה הזו מאפשרת למתקיף, לאחר שהצליח להתחבר למערכת, לבצע בקשות HTTP מהשרת אל שרתים אחרים, כולל שרתים פנימיים. זה יכול להוביל לגישה לא מורשית לנתונים, התקפות על שרתים פנימיים ולפגיעה במערכות פנימיות. הפגיעה הזו היא מסוג SSRF מאומת, כלומר המתקיף חייב להיות בעל גישה מורשית למערכת כדי לבצע את ההתקפה. ההשלכות של הפגיעה הזו יכולות להיות חמורות ביותר. מתקיף יכול לבצע פעולות כמו גישה לנתונים רגישים, התקפות על שרתים פנימיים, ולוודא שירותים פנימיים. בנוסף, הפגיעה הזו יכולה להוביל לפגיעה במערכות פנימיות, כולל מערכות אבטחה, מערכות ניהול נתונים ומערכות אחרות.

זה יכול להוביל לאבדות כספיות, נזק למסחר ולפגיעה בתדמית של הארגון. להתגונן מפני הפגיעה הזו, יש לבצע מספר צעדים. ראשית, יש לעדכן את גרסת גרוויטינו שלכם לגרסה המאושרת שמכילה את התיקון. בנוסף, יש לבדוק את הגדרות האבטחה של JobManager ולהבטיח שהן מוגדרות בצורה נכונה. יש גם לבדוק את הגדרות האבטחה של השרתים הפנימיים ולהבטיח שהם מוגנים מפני התקפות SSRF. בנוסף, יש לבצע סריקות אבטחה תדירות כדי לזהות פגיעויות חדשות ולהתגונן מפניהן. הפגיעה הזו מציגה איום משמעותי על ארגונים שמשתמשים בגרוויטינו. יש לבצע את הצעדים הנדרשים כדי להתגונן מפני הפגיעה הזו ולהבטיח שהמערכות שלכם מוגנות מפני התקפות SSRF. הפגיעה הזו היא תזכורת לכך שיש לבצע סריקות אבטחה תדירות ולהתגונן מפני פגיעויות חדשות. רק כך ניתן להבטיח שהמערכות שלכם מוגנות מפני התקפות SSRF ומאיומים אחרים.