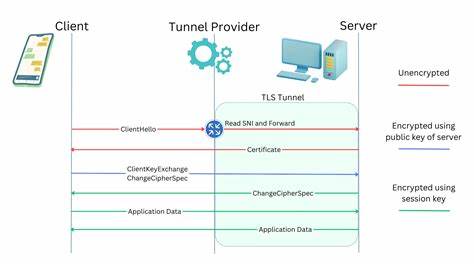
אפליקציית EVbee Service, המשמשת לתקשורת עם מערכות חשמליות, נחשפה כבעלת פגיעה ביטחונית חמורה. הפגיעה, שנרשמה כ-CVE-2026-22093, מגלה כי האפליקציה משתמשת בקריפטוגרפיה TLS (HTTPS) לתקשורת, אך לא מבצעת את האימות הנדרש של הסרטיפיקטים. זה יכול לגרום לתקיפות Man-in-the-Middle (MITM), שם מתקיף יכול לחדור לתקשורת בין האפליקציה לשרתים, לגלול את התעבורה ולגרום לנזקים קשים. הפגיעה נחשפה על ידי חוקרי ביטחון, והם מציינים כי האפליקציה לא מבצעת את האימות הדרוש של הסרטיפיקטים של השרתים. זה אומר שמתקיף יכול ליצור שרת מזויף עם סרטיפיקט מזויף, והאפליקציה לא תזהה את ההבדל. כתוצאה מכך, כל המידע שנשלח בין האפליקציה לשרת יכול להיות נגלול, כולל נתונים אישיים, סיסמאות ואף נתוני מערכת חשמליים רגישים. אפליקציית EVbee Service משמשת בעיקר לתקשורת עם מערכות חשמליות, כולל מערכות סולאריות ומערכות טעינה חשמליות. הפגיעה יכולה לגרום לנזקים קשים, כולל גנבת מידע, שיבוש פעולת המערכות ואף סיכונים פיזיים. למשל, מתקיף יכול לשלוט על מערכת טעינה חשמלית ולגרום לנזקים קשים. לומדו כיצד להגן על עצמכם מפני פגיעות כאלה.

ראשית, תמיד עדכנו את האפליקציות שלכם לגריסת האחרונה, שכן מפתחים יכולים לתקן פגיעות ביטחוניות. שנית, תעדכנו את מערכת ההפעלה שלכם, שכן עדכונים אלה יכולים לסגור פגיעות ביטחוניות. שלישית, תעדכנו את תוכנת האנטי-וירוס שלכם, כדי להגן על מכשירכם מפני תוכנות זדוניות. אפליקציית EVbee Service היא רק אחד מהדוגמאות לאפליקציות שסובלות מפגיעות ביטחוניות. חשוב לבדוק את האפליקציות שלכם ולהבטיח שהן בטוחות. אם אתם משתמשים באפליקציית EVbee Service, תעדכנו אותה לגריסת האחרונה, ותעדכנו את מערכת ההפעלה שלכם. אם אתם לא בטוחים אם האפליקציה בטוחה, תפנו לחוקר ביטחון מקצועי. הפגיעה CVE-2026-22093 היא אזהרה חשובה לכל משתמשי האפליקציה. חשוב ליטול את הצעדים הנדרשים להגן על עצמכם ולהבטיח שהמידע שלכם בטוח.