הקבוצות הצהובות: המהפכה הבאה בביטחון AI

חדשות משפטיות מכירות טוקנים ICO
'Yellow Teams' Are Defining the Future of AI Security https://ift.tt/XkQv5C9

התפתחויות חדשות בביטחון AI עם קבוצות צהובות, שמשלימות את תפקידן של קבוצות אדומות ולבנות. הכירו את התפקיד החשוב שלהן בהגנה על מערכות AI מפני איום ציבורי ופרטני.

הקבוצות הצהובות, או 'Yellow Teams', מתחילות לצבור תאוצה בתעשיית הביטחון של AI. בעוד שהקבוצות האדומות (Red Teams) מתמקדות בפריצת מערכות AI וחקירת פגיעויות, והקבוצות הלבנות (White Teams) אחראיות על פיתוח מערכות ההגנה, הקבוצות הצהובות משלימות את התמונה. הן משמשות כגשר בין שני הצדדים, ומבטיחות שהמערכות שלנו הן לא רק חזקות, אלא גם עמידות בפני התקפות מתוחכמות. התפתחות זו באה כהמשך טבעי לצורך הגובר בביטחון AI. עם התרחבות השימוש בטכנולוגיות AI בכל תחומי החיים, מהפיננסים לרפואה, ההגנה על מערכות אלו מפני התקפות ציבוריות ופרטניות הופכת לדרישה חיונית. הקבוצות הצהובות, בניגוד לקבוצות האדומות, אינן מתמקדות רק בפריצת מערכות, אלא גם בחיזוקן. הן מבצעות בדיקות תכונה, מבטיחות שהמערכות עומדות בדרישות הביטחון הגבוהות ביותר, ומשפרות את התגובות שלהן להתקפות. אחד מהאתגרים הגדולים בביטחון AI הוא היכולת להתמודד עם התקפות מתוחכמות, כמו התקפות של AI נגד AI. הקבוצות הצהובות, עם הידע והניסיון שלהן, מסוגלות לאתר פגיעויות לפני שהן ייפלו לידי מתקיפים.

BC.Game Shitcode 2026 גישה להצעות ובונוסים בלעדיים

הן משתמשות בטכניקות מתקדמות של חקירה, כולל שימוש באלגוריתמים מתוחכמים וטכניקות של למידת מכונה, כדי לזהות נקודות תורפה במערכות AI. זה מאפשר להן לא רק לאתר פגיעויות, אלא גם להבין את התנהגותן של התקפות אלו, ולפיתוח שיטות הגנה יעילות יותר. בנוסף, הקבוצות הצהובות משחקות תפקיד חשוב בהבנת הסיכונים הקיימים במערכות AI. הן מבצעות ניתוח סיכונים מקיף, שמאפשר להן לזהות איום פוטנציאלי לפני שהוא הופך לאיום ממשי. זה כולל את ההבנה של התקפות פוטנציאליות, כמו התקפות של AI נגד AI, התקפות של AI נגד אנושים, והסתכלות על הסיכונים הקיימים במערכות AI קיימות. באמצעות ניתוח זה, הן מסוגלות לפתח שיטות הגנה מתקדמות, שמאפשרות להגן על המערכות מפני התקפות מתוחכמות. הקבוצות הצהובות גם משחקות תפקיד חשוב בהבנת הסיכונים הקיימים במערכות AI. הן מבצעות ניתוח סיקונים מקיף, שמאפשר להן לזהות איום פוטנציאלי לפני שהוא הופך לאיום ממשי.


carechain.online - בקש עזרה או תרום Stake.com Shitcode 2026 גישה להצעות ובונוסים בלעדיים הצטרפו אליי בקראקן ותוכלו לקבל עד 200 אירו באמצעות הקוד 4 yczp84w

הצעד הבא
Dragonfly’s Haseeb: Annualized DeFi Hack Losses for 2026 Remain Below 2025 Levels Despite AI Threats
14 יולי 2026 נזקי ההאקינג בדאפי: 2026 נותרת מתחת לרמות 2025 למרות איומים של AI

דיווח חדש על נזקי ההאקינג בדאפי בשנת 2026, שמציג ירידה בהשוואה לשנה הקודמת, למרות התפתחויות באינטליגנציה מלאכותית. האם החששות מההאקפוקליפס של AI התממשו?

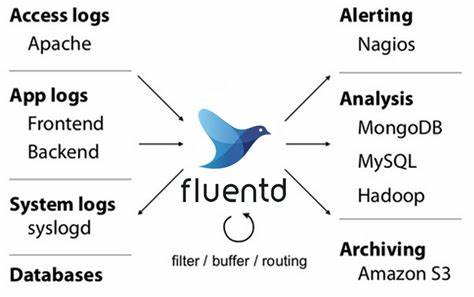
🚨 CVE-2026-44161 Fluentd collects events from various data sources and writes them to files, RDBMS,
14 יולי 2026 פגיעות CVE-2026-44161 ב-Fluentd: מה זה, כיצד זה משפיע עליך, ומה לעשות

הפגיעות CVE-2026-44161 ב-Fluentd היא בעיה ביטחונית חמורה שיכולה להעלות את הסיכון לחדירה למערכות. בקריאה זו נחקור את הטבע של הפגיעה, את הסיכונים העומדים בפני ארגונים המשתמשים ב-Fluentd, ואת הצעדים הנדרשים כדי להגן על מערכותיכם.

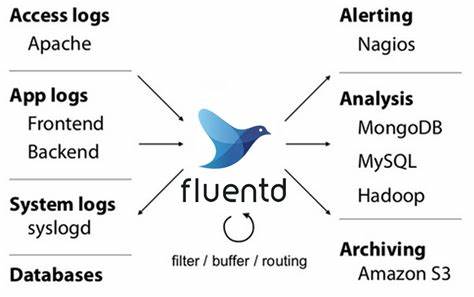
🚨 CVE-2026-44024 Fluentd collects events from various data sources and writes them to files, RDBMS,
14 יולי 2026 חשיפה: פגיעה קשה ב-Fluentd - CVE-2026-44024 ומה זה אומר לך

התגלה פגיעה חמורה ב-Fluentd, מערכת איסוף נתונים פופולרית. לומדו מה זה אומר, כיצד זה משפיע על מערכותיכם, ואיך להגן על עצמכם.

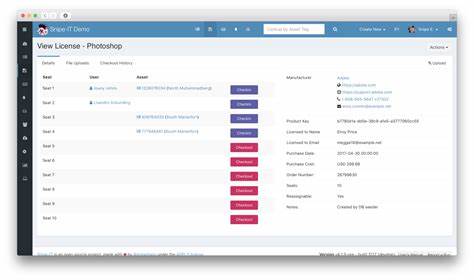
🚨 CVE-2026-55472 Snipe-IT is an IT asset/license management system. Prior to 8.6.2, when Full Multip
14 יולי 2026 חשיפה: פגיעה קשה במערכת ניהול נכסי IT - Snipe-IT - CVE-2026-55472

חשיפה מפורטת על פגיעה ביטחונית קשה במערכת ניהול נכסי IT Snipe-IT, גרסאות לפני 8.6.2. התחקות אחר הסיכונים, השפעות אפשריות והדרכות למניעת התקפות.

🚨 CVE-2026-45196 Kernel software installed and running inside a Host VM may post improper commands t
14 יולי 2026 התקפת CVE-2026-45196: מה זה, כיצד הוא פוגע ומה לעשות?

התקפה חדשה על ליבת הקרנל בתוך VMs של מארחים יכולה לשלוח פקודות לא נכונות. לומדים על הסיכונים, הדרכים להתגונן ומה לעשות כדי להגן על מערכותיכם.

🚨 CVE-2026-45203 Kernel software installed and running inside a Host VM may post improper commands t
14 יולי 2026 חשיפה: פגיעות קשה בקרנל של VMs - מה זה אומר לך?

הפגיעה CVE-2026-45203 מגלה סכנה חמורה בקרנל של מכונות וירטואליות. לומדו מה זה אומר, כיצד זה משפיע על מערכות ומה עליכם לעשות כדי להגן על עצמכם.

🚨 CVE-2026-55881 OpenReplay is a self-hosted session replay suite. From 1.22.0 before 1.27.0, getFir
14 יולי 2026 חשיפה: פגיעה קשה במערכת OpenReplay - CVE-2026-55881 ומה זה אומר לך

חשיפה מפורטת על פגיעה קשה במערכת OpenReplay, הכוללת פרטים טכניים, השפעות אפשריות ותיקונים. לומדו כיצד להגן על מערכותיכם מפני התקפות.