התקפת SQL Injection: מה זה, כיצד היא פועלת, ומה ניתן לעשות כדי להגן על מערכותיכם

ניתוח שוק הקריפטו ביטקוין
🚨 CVE-2026-57739 Improper Neutralization of Special Elements used in an SQL Command ('SQL Injection'

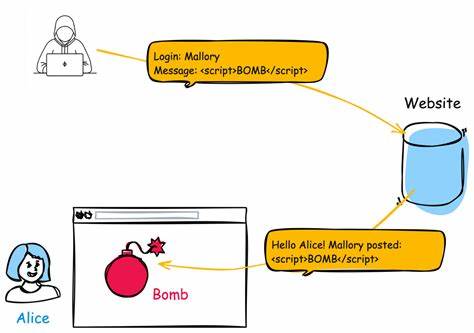
התקפת SQL Injection היא אחת מהתקפות האבטחה הקלאסיות ביותר, אך גם אחת מהסכנות הגדולות ביותר למערכות נתונים. בקריאה זו, נחקור את היסודות של התקפה זו, את הסיבות לשכיחותה, ואת הדרכים המועילות להגנה על מערכותיכם.

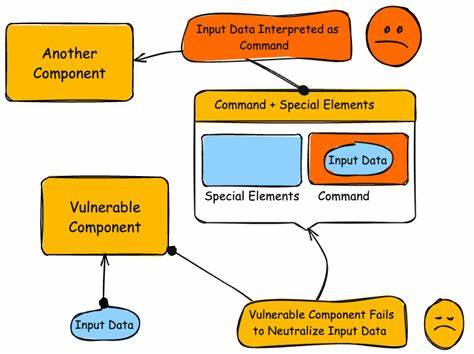
התקפת SQL Injection היא אחת מהתקפות האבטחה הקלאסיות ביותר, אך גם אחת מהסכנות הגדולות ביותר למערכות נתונים. בקריאה זו, נחקור את היסודות של התקפה זו, את הסיבות לשכיחותה, ואת הדרכים המועילות להגנה על מערכותיכם. התקפת SQL Injection היא סוג של התקפה על מערכות נתונים שבה המתקיף מנצל חולשות בקוד של יישומים כדי להכניס קוד SQL זדוני לתוך בקשות תקינות. הקוד הזה יכול לבצע פעולות שונות, החל מהגשת נתונים רגישים ועד לשינוי או מחיקת נתונים באופן לא חוקי. התקפות אלו הן נפוצות במיוחד ביישומים אינטרנטיים שמשתמשים בבסיסי נתונים, כמו MySQL, PostgreSQL, או SQL Server. הסיבה העיקרית לשכיחותן של התקפות SQL Injection היא חוסר טיפול תקין בקלט משתמש. כאשר יישום אינטרנטי מקבל נתונים מהמשתמש, כמו שם משתמש או סיסמה, הוא צריך לטפל בהם בצורה בטוחה כדי למנוע מהם להשפיע על הקוד SQL שמבצע פעולות בבסיס הנתונים. אם היישום לא מטפל בקלט בצורה תקינה, המתקיף יכול להכניס קוד SQL זדוני שיבוצע על ידי הבסיס הנתונים.

BC.Game Shitcode 2026 גישה להצעות ובונוסים בלעדיים

לדוגמה, אם יישום אינטרנטי מבצע חיפוש בבסיס נתונים באמצעות בקשת SQL כגון 'SELECT * FROM users WHERE username = ''', המתקיף יכול להכניס קוד SQL זדוני כגון 'admin'' OR '1'='1'. בקוד זה, הבסיס הנתונים יבצע את החיפוש עבור כל המשתמשים, ולא רק עבור המשתמש שצוין. זה יכול לאפשר למתקיף לגשת לנתונים רגישים או לבצע פעולות אחרות שלא היו אמורות להיות מותרות. התקפות SQL Injection יכולות להיות מסוכנות ביותר, הן עבור הארגונים והן עבור המשתמשים. עבור הארגונים, התקפות אלו יכולות לגרום לאובדן נתונים, לפגיעה בתדמית, ולעלות כספיות גבוהות. עבור המשתמשים, התקפות אלו יכולות לגרום לגנבת נתונים אישיים, כמו סיסמאות או מספרי כרטיסי אשראי. לכן, חשוב מאוד להגן על מערכות הנתונים מפני התקפות אלו. ישנן מספר דרכים להגן על מערכות הנתונים מפני התקפות SQL Injection. אחת הדרכים המועילות ביותר היא שימוש בפרמטרים מאובטחים. פרמטרים מאובטחים הם פרמטרים שמבטיחים שהקלט המשתמש לא יושפע על הקוד SQL שמבצע את הפעולות בבסיס הנתונים.

לדוגמה, במקום להשתמש בקוד SQL כגון 'SELECT * FROM users WHERE username = ''', ניתן להשתמש בפרמטרים מאובטחים כגון 'SELECT * FROM users WHERE username = ? '. הקוד הזה יבצע את החיפוש עבור המשתמש שצוין, ללא קשר לקלט המשתמש. דרך נוספת להגנה על מערכות הנתונים מפני התקפות SQL Injection היא שימוש באספקטיות של הבסיס הנתונים. אספקטיות אלו יכולות לספק הגנה נוספת נגד התקפות, כמו הגבלת הגישה לנתונים או שימוש באספקטיות של הבסיס הנתונים כדי למנוע מהקוד SQL הזדוני לבצע פעולות לא חוקיות. לדוגמה, ניתן להשתמש באספקטיות של הבסיס הנתונים כדי למנוע מהקוד SQL הזדוני לבצע פעולות מחיקה או שינוי של נתונים. בנוסף, חשוב מאוד לעדכן את מערכות הנתונים באופן קבוע. מערכות הנתונים שמשתמשות בגרסאות ישנות של תוכנה או של בסיס נתונים יכולות להיות פגיעות יותר להתקפות SQL Injection. לכן, חשוב לעדכן את מערכות הנתונים באופן קבוע כדי להבטיח שהן מוגנות מפני התקפות אלו. לסיכום, התקפת SQL Injection היא אחת מהתקפות האבטחה הקלאסיות ביותר, אך גם אחת מהסכנות הגדולות ביותר למערכות נתונים.

חשוב מאוד לטפל בקלט המשתמש בצורה תקינה, להשתמש בפרמטרים מאובטחים, ולעדכן את מערכות הנתונים באופן קבוע כדי להגן עליהן מפני התקפות אלו. אם תעשו זאת, תוכלו להבטיח שהמערכות שלכם מוגנות מפני התקפות SQL Injection.


carechain.online - בקש עזרה או תרום Stake.com Shitcode 2026 גישה להצעות ובונוסים בלעדיים הצטרפו אליי בקראקן ותוכלו לקבל עד 200 אירו באמצעות הקוד 4 yczp84w

הצעד הבא
🚨 CVE-2026-57744 Deserialization of Untrusted Data vulnerability in stmcan RT-Theme 18 | Extensions
13 יולי 2026 חשיפה: פגיעה קשה בפלטפורמת RT-Theme 18 - CVE-2026-57744

חקירה מקיפה על פגיעת deserialization של נתונים לא מאומתים בפלטפורמת RT-Theme 18, אשר מאפשרת התקפות חמורות על אתרי WordPress. התחקות אחר הסיכונים, הדרכים למניעת הפגיעה וההשלכות האפשריות.

🚨 CVE-2026-57727 Missing Authorization vulnerability in Themeum Kirki kirki allows Exploiting Incorr
13 יולי 2026 חשיפה: פגיעה חמורה ב-CVE-2026-57727 ב-Kirki של Themeum - מה זה אומר לך?

הפגיעה ב-CVE-2026-57727 ב-Kirki של Themeum מאפשרת ניצול חמור של חוסר אימות הרשאות. לומדו על הסיכונים, הדרכים לניצול, והדרכים להגן על אתר ה-WordPress שלכם.

🚨 CVE-2026-57768 Incorrect Privilege Assignment vulnerability in favethemes Houzez Login Register ho
13 יולי 2026 חשיפת פגיעות CVE-2026-57768: סיכון חמור במערכת Houzez של Favethemes

חקירה מקיפה על פגיעות CVE-2026-57768 במערכת Houzez, הכוללת הסברים על הטכניקה, הסיכונים הפוטנציאליים והדרכים למניעת התקפות. מדריך מקיף למפתחים ולבעלי אתרים.

🚨 CVE-2026-57745 Improper Neutralization of Input During Web Page Generation ('Cross-site Scripting'
13 יולי 2026 חשיפה: פגיעה קשה ב-CVE-2026-57745 - מה זה אומר לך?

הפגיעה החדשה ב-CVE-2026-57745 נחשפת. לומדו מה זה אומר, כיצד היא פוגעת באתרים ובמשתמשים, ואיך להגן על עצמכם מפני התקפות XSS.

QCP: Crypto Markets Await CPI, Fed Testimony and Q2 Earnings for Direction
13 יולי 2026 השוקים הקריפטוגרפיים מתכוננים: CPI, עדויות הפדרל ריזרב והרווחים של רבעון שני יקבעו את הכיוון

השוקים הקריפטוגרפיים נמצאים במצב של צפייה מתוחה, כאשר שלושה גורמים מרכזיים - פרסום נתוני CPI, עדויות של נשיא הפדרל ריזרב ופרסום הרווחים של החברות הגדולות - צפויים להשפיע על התנהלות השוק. אנליסטים ומשקיעים נוטים לאוזן כדי להבין את הכיוון הבא של השוק.

Hyperliquid OI Tops $11B as HIP-3 Markets Reach Record $3.69B
13 יולי 2026 היפרליקויד שוברת שיאים: היקף הסחר עובר 11 מיליארד דולר והשוק של HIP-3 מגיע ל-3.69 מיליארד דולר

הפלטפורמה המובילה לחילופי מטבעות דיגיטליים, Hyperliquid, מגיעה לשיאים חדשים בהיקף הסחר הפתוח שלה, תוך שהשוק של HIP-3 מציג צמיחה משמעותית. אנליזה מקיפה על התפתחויות אלו ועל השפעתן על השוק.

🚨 CVE-2026-61958 Missing Authorization vulnerability in Saad Iqbal License Manager for WooCommerce l
13 יולי 2026 חשיפה: פגיעה חמורה ב-Saad Iqbal License Manager ל-WooCommerce - מה זה אומר לך?

הפגיעה CVE-2026-61958 נחשפה במנהל הרישוי של Saad Iqbal ל-WooCommerce. מאמרים זה מסביר את הסכנות, את הדרכים להתמודדות ולהגן על חנות האינטרנט שלך.