חשיפה: פגיעה קשה ב-CVE-2026-57745 - מה זה אומר לך?

חדשות משפטיות אירועים הונאות ואבטחה
🚨 CVE-2026-57745 Improper Neutralization of Input During Web Page Generation ('Cross-site Scripting'

הפגיעה החדשה ב-CVE-2026-57745 נחשפת. לומדו מה זה אומר, כיצד היא פוגעת באתרים ובמשתמשים, ואיך להגן על עצמכם מפני התקפות XSS.

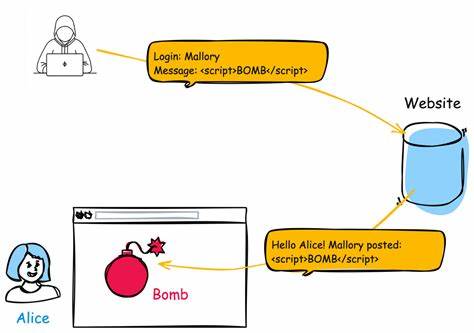
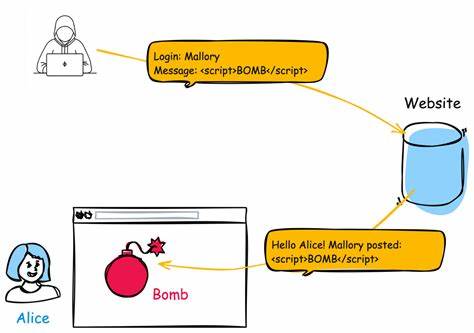
העולם של האינטרנט מתפתח במהירות, אך עם התפתחות זו מגיעות גם איום חדשני יותר. אחת מהפגיעות החדשות והמפחידות ביותר שנחשפו לאחרונה היא CVE-2026-57745, פגיעה הקשורה להתקפות XSS (Cross-Site Scripting). הפגיעה הזו יכולה לגרום נזקים חמורים לאתרים ולמשתמשים, ולכן חשוב מאוד להבין את טיבה וללמוד כיצד להגן על עצמכם. הפגיעה CVE-2026-57745 מתייחסת ל'Improper Neutralization of Input During Web Page Generation', כלומר, חוסר יכולת של מערכת לאמת ולהסיר קוד זדוני שהוזן על ידי משתמשים. זה מאפשר למתקיפים להזריק קוד JavaScript זדוני לאתר, שיכול לגרום נזקים רבים, כולל גנבת נתונים, הפצת וירוסים, או אפילו שינוי תוכן האתר. התקפות XSS הן אחת מההתקפות הפופולריות ביותר באינטרנט, וזאת בשל הקלות יחסית בהן ניתן לבצע אותן. המתקיף יכול להזריק קוד זדוני דרך שדות טקסט, קישורים, או אפילו תמונות. כאשר המשתמשים מבקרים את האתר, הקוד הזדוני מתבצע, ויכול לגרום נזקים רבים. אחד מהסימנים הראשונים לפגיעה כזו הוא התנהגות מוזרה של האתר, כגון תצוגת הודעות מוזרות, קישורים לא מוכרים, או אפילו שינוי בתוכן האתר.

BC.Game Shitcode 2026 גישה להצעות ובונוסים בלעדיים

אם אתם מבחינים בתופעות כאלה, חשוב לבדוק את האתר באופן מיידי ולהתקין את התיקונים הנדרשים. כדי להגן על עצמכם מפני פגיעות כאלו, יש מספר צעדים שאתם יכולים לקחת. ראשית, יש לבצע עדכונים תדירים של התוכנה והאפליקציות שלכם. מפתחים רבים משחררים עדכונים כדי לתקן פגיעויות ידועות, ולכן חשוב מאוד לשמור את כל התוכנה מעודכנת. בנוסף, יש להשתמש באנטי וירוסים וברכיבי אבטחה נוספים כדי להגן על האתר שלכם. יש גם חשיבות רבה לבדיקת הקוד של האתר באופן קבוע, כדי לוודא שאין בו פגיעויות או קוד זדוני. אחד מהצעדים החשובים ביותר הוא חינוך המשתמשים. חשוב להסביר למשתמשים את הסכנות של התקפות XSS וללמד אותם כיצד לזהות התקפות כאלה. למשל, חשוב להזהיר אותם מפני קישורים מוזרים או הודעות שמקורן לא ידוע. הפגיעה CVE-2026-57745 היא דוגמה טובה לכך שמאבק באיומים באינטרנט הוא מאבק מתמיד. עם התפתחות הטכנולוגיה, גם המתקיפים מתפתחים, ולכן חשוב מאוד להיות מודעים לסכנות וללמוד כיצד להגן על עצמכם. אם אתם מנהלים אתר או אפליקציה, חשוב מאוד לבדוק את הקוד שלכם ולהבטיח שאין בו פגיעויות.

יש גם חשיבות רבה בשימוש בכלים מקצועיים כדי לזהות פגיעויות ולהתקן אותן. אם אתם לא בטוחים באיך לעשות זאת, יש לבקש עזרה ממפתחים מקצועיים. לסיכום, הפגיעה CVE-2026-57745 היא פגיעה חמורה שיכולה לגרום נזקים רבים. חשוב מאוד להבין את טיבה וללמוד כיצד להגן על עצמכם. עם צעדים נכונים, ניתן להפחית את הסיכון להתקפות כאלה ולהבטיח שהאתר שלכם יהיה בטוח ומאובטח.


carechain.online - בקש עזרה או תרום Stake.com Shitcode 2026 גישה להצעות ובונוסים בלעדיים הצטרפו אליי בקראקן ותוכלו לקבל עד 200 אירו באמצעות הקוד 4 yczp84w

הצעד הבא
QCP: Crypto Markets Await CPI, Fed Testimony and Q2 Earnings for Direction
13 יולי 2026 השוקים הקריפטוגרפיים מתכוננים: CPI, עדויות הפדרל ריזרב והרווחים של רבעון שני יקבעו את הכיוון

השוקים הקריפטוגרפיים נמצאים במצב של צפייה מתוחה, כאשר שלושה גורמים מרכזיים - פרסום נתוני CPI, עדויות של נשיא הפדרל ריזרב ופרסום הרווחים של החברות הגדולות - צפויים להשפיע על התנהלות השוק. אנליסטים ומשקיעים נוטים לאוזן כדי להבין את הכיוון הבא של השוק.

Hyperliquid OI Tops $11B as HIP-3 Markets Reach Record $3.69B
13 יולי 2026 היפרליקויד שוברת שיאים: היקף הסחר עובר 11 מיליארד דולר והשוק של HIP-3 מגיע ל-3.69 מיליארד דולר

הפלטפורמה המובילה לחילופי מטבעות דיגיטליים, Hyperliquid, מגיעה לשיאים חדשים בהיקף הסחר הפתוח שלה, תוך שהשוק של HIP-3 מציג צמיחה משמעותית. אנליזה מקיפה על התפתחויות אלו ועל השפעתן על השוק.

🚨 CVE-2026-61958 Missing Authorization vulnerability in Saad Iqbal License Manager for WooCommerce l
13 יולי 2026 חשיפה: פגיעה חמורה ב-Saad Iqbal License Manager ל-WooCommerce - מה זה אומר לך?

הפגיעה CVE-2026-61958 נחשפה במנהל הרישוי של Saad Iqbal ל-WooCommerce. מאמרים זה מסביר את הסכנות, את הדרכים להתמודדות ולהגן על חנות האינטרנט שלך.

🚨 CVE-2026-61975 Exposure of Sensitive System Information to an Unauthorized Control Sphere vulnerab
13 יולי 2026 חשיפה של מידע רגיש של מערכת לאזור שליטה לא מורשה: CVE-2026-61975

חשיפה של מידע רגיש של מערכת לאזור שליטה לא מורשה היא פגיעה חמורה שיכולה להביא לנזקים משמעותיים. בירור מקיף על CVE-2026-61975, הסיכונים שבה, דרכי התגוננות וצעדים לפתרון.

🚨 CVE-2026-61985 Missing Authorization vulnerability in magepeopleteam Car Rental Manager car-rental
13 יולי 2026 חשיפה: פגיעה קשה באבטחת מערכת Car Rental Manager - מה זה אומר לך?

התגלה פגיעה חמורה באבטחת מערכת Car Rental Manager של magepeopleteam. פגיעה מסוג Missing Authorization יכולה להעלות סיכונים משמעותיים. קראו להבין את ההשלכות, את הדרכים למניעת הפגיעה ואת הצעדים הנדרשים כדי להגן על מערכת הרכישה שלכם.

🚨 CVE-2026-57813 Incorrect Privilege Assignment vulnerability in properfraction MailOptin mailoptin
13 יולי 2026 חשיפה: פגיעות CVE-2026-57813 ב-MailOptin - מה זה אומר לך?

הפגיעה CVE-2026-57813 ב-MailOptin נחשפה כפגיעות חמורה של היתרות גישה. לומדו מה זה אומר, כיצד היא פוגעת בביטחון האתר שלכם, ואיך להגן על עצמכם.

🚨 CVE-2026-59516 Improper Neutralization of Input During Web Page Generation ('Cross-site Scripting'
13 יולי 2026 חשיפה: CVE-2026-59516 - פגיעה חמורה של XSS שמאפשרת התקפות מסוכנות

הפגיעה CVE-2026-59516 נחשפה כפגיעה חמורה של Cross-Site Scripting (XSS) שמאפשרת התקפות מסוכנות על אתרי אינטרנט. מאמרים זה מסביר את הטכניקה, את הסיכונים והדרכים להגן על אתריך.