חשיפה: פגיעה חמורה ב-Saad Iqbal License Manager ל-WooCommerce - מה זה אומר לך?

חדשות בורסת הקריפטו אלטקוינים כרייה וסטייקינג
🚨 CVE-2026-61958 Missing Authorization vulnerability in Saad Iqbal License Manager for WooCommerce l

הפגיעה CVE-2026-61958 נחשפה במנהל הרישוי של Saad Iqbal ל-WooCommerce. מאמרים זה מסביר את הסכנות, את הדרכים להתמודדות ולהגן על חנות האינטרנט שלך.

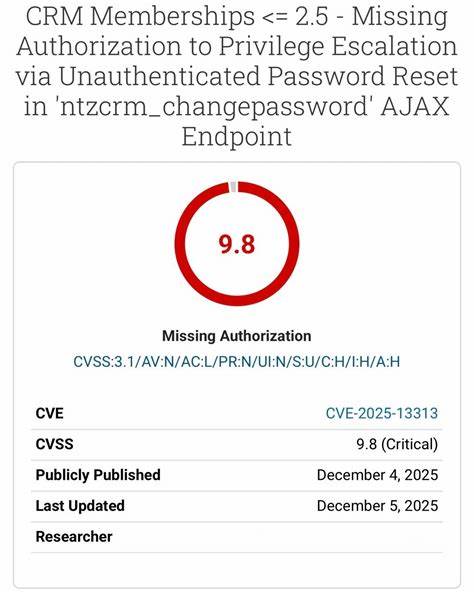
העולם של WooCommerce הוא אחד מהמערכות הפופולריות ביותר לניהול חנויות מקוונות, אך עם הפופולריות הגוברת מגיעות גם הסכנות. בשבועות האחרונים נחשפה פגיעה חמורה במנהל הרישוי של Saad Iqbal, אשר יכולה להעניק גישה לא מורשית למנהלי מערכת ולפגוע בחנויות האינטרנט שלך. הפגיעה, שנרשמה כ-CVE-2026-61958, היא פגיעה של חוסר אימות, אשר מאפשרת למתקיפים לבצע פעולות ללא הרשאה מתאימה. במצב זה, חשוב מאוד להבין את הסכנות, את הדרכים להתמודדות ולהגן על חנות האינטרנט שלך. במאמר זה, נדבר על מה זה אומר, כיצד זה פועל, ואיך ניתן למנוע את הפגיעה. Saad Iqbal License Manager הוא תוסף פופולרי אשר מאפשר לנהל רישוי ופרמיות בחנויות WooCommerce. עם זאת, הפגיעה CVE-2026-61958 נחשפה כפגיעה חמורה אשר מאפשרת למתקיפים לבצע פעולות ללא הרשאה. זה יכול לכלול גישה לאזור המנהל, שינוי נתונים, או אפילו הורדת מידע רגיש. הפגיעה נוצרה עקב חוסר אימות מתאים, אשר מאפשר למתקיפים לבצע פעולות ללא אישור. זה יכול להיות מסוכן מאוד, במיוחד אם החנות מכילה מידע רגיש או פרטי לקוחות. כדי להבין את הסכנה, חשוב להבין כיצד הפגיעה פועלת.

BC.Game Shitcode 2026 גישה להצעות ובונוסים בלעדיים

הפגיעה מאפשרת למתקיפים לבצע פעולות ללא הרשאה, כגון גישה לאזור המנהל, שינוי נתונים, או אפילו הורדת מידע רגיש. כדי למנוע את הפגיעה, חשוב לעדכן את התוסף לגריסת האחרונה, לבדוק את ההגדרות, ולהשתמש בתוספים מאומתים. בנוסף, חשוב לבצע סריקות אבטחה תדירות כדי להבטיח שהחנות שלך מוגנת. הפגיעה CVE-2026-61958 היא פגיעה חמורה אשר יכולה להעניק גישה לא מורשית למנהלי מערכת ולפגוע בחנויות האינטרנט שלך. חשוב להבין את הסכנות, את הדרכים להתמודדות ולהגן על חנות האינטרנט שלך. אם אתה משתמש בתוסף Saad Iqbal License Manager, חשוב לעדכן אותו לגריסת האחרונה ולבצע סריקות אבטחה תדירות כדי להבטיח שהחנות שלך מוגנת.


carechain.online - בקש עזרה או תרום Stake.com Shitcode 2026 גישה להצעות ובונוסים בלעדיים הצטרפו אליי בקראקן ותוכלו לקבל עד 200 אירו באמצעות הקוד 4 yczp84w

הצעד הבא
🚨 CVE-2026-61975 Exposure of Sensitive System Information to an Unauthorized Control Sphere vulnerab
13 יולי 2026 חשיפה של מידע רגיש של מערכת לאזור שליטה לא מורשה: CVE-2026-61975

חשיפה של מידע רגיש של מערכת לאזור שליטה לא מורשה היא פגיעה חמורה שיכולה להביא לנזקים משמעותיים. בירור מקיף על CVE-2026-61975, הסיכונים שבה, דרכי התגוננות וצעדים לפתרון.

🚨 CVE-2026-61985 Missing Authorization vulnerability in magepeopleteam Car Rental Manager car-rental
13 יולי 2026 חשיפה: פגיעה קשה באבטחת מערכת Car Rental Manager - מה זה אומר לך?

התגלה פגיעה חמורה באבטחת מערכת Car Rental Manager של magepeopleteam. פגיעה מסוג Missing Authorization יכולה להעלות סיכונים משמעותיים. קראו להבין את ההשלכות, את הדרכים למניעת הפגיעה ואת הצעדים הנדרשים כדי להגן על מערכת הרכישה שלכם.

🚨 CVE-2026-57813 Incorrect Privilege Assignment vulnerability in properfraction MailOptin mailoptin
13 יולי 2026 חשיפה: פגיעות CVE-2026-57813 ב-MailOptin - מה זה אומר לך?

הפגיעה CVE-2026-57813 ב-MailOptin נחשפה כפגיעות חמורה של היתרות גישה. לומדו מה זה אומר, כיצד היא פוגעת בביטחון האתר שלכם, ואיך להגן על עצמכם.

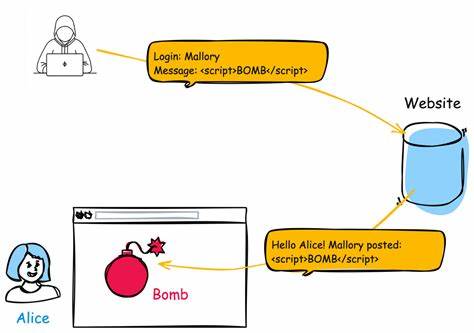
🚨 CVE-2026-59516 Improper Neutralization of Input During Web Page Generation ('Cross-site Scripting'
13 יולי 2026 חשיפה: CVE-2026-59516 - פגיעה חמורה של XSS שמאפשרת התקפות מסוכנות

הפגיעה CVE-2026-59516 נחשפה כפגיעה חמורה של Cross-Site Scripting (XSS) שמאפשרת התקפות מסוכנות על אתרי אינטרנט. מאמרים זה מסביר את הטכניקה, את הסיכונים והדרכים להגן על אתריך.

🚨 CVE-2026-59518 Deserialization of Untrusted Data vulnerability in wpWax Directorist directorist al
13 יולי 2026 חשיפה: פגיעות קשה בסיסטם Directorist - מה זה אומר לך?

הפגיעה CVE-2026-59518 בסיסטם Directorist של wpWax מאפשרת התקפות חמורות דרך דיסריאליזציה של נתונים לא מאומתים. התחשבות, ניתוח והגנה - כל מה שצריך לדעת.

🚨 CVE-2026-59521 Deserialization of Untrusted Data vulnerability in ShapedPlugin LLC Real Testimonia
13 יולי 2026 חשיפה: פגיעה קשה בפלוגין Real Testimonia - CVE-2026-59521

חשיפה מפורטת על פגיעת Deserialization of Untrusted Data בפלוגין Real Testimonia של ShapedPlugin LLC, הסברים על הסיכונים, הדרכים למניעת הפגיעה וההשלכות האפשריות על אתרי וורדפרס.

🚨 CVE-2026-61956 Cross-Site Request Forgery (CSRF) vulnerability in hamsalam ووسلام – همگا
13 יולי 2026 פגיעות CSRF קשה ב-hamsalam: מה זה אומר לך?

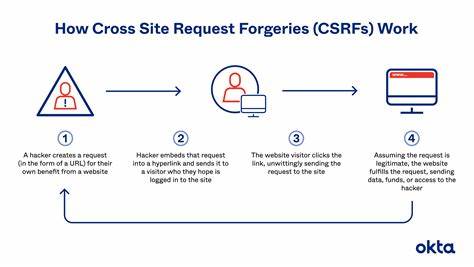
הפגיעות CVE-2026-61956 ב-hamsalam ווסלאם היא איום רציני על אבטחת האתר. לומדים על הסכנות, הדרכים להתגונן, ומה צריך לעשות כדי להגן על עצמך.