חשיפה: פגיעה קשה במערכת mcp-gitlab - CVE-2026-61462 ומה זה אומר לך

מיסים וקריפטו כרייה וסטייקינג מציאות מדומה
🚨 CVE-2026-61462 mcp-gitlab contains a path traversal vulnerability in the job_id parameter of build

חשיפת פגיעה חמורה במערכת mcp-gitlab שמאפשרת התקפות Path Traversal דרך הפרמטר job_id. לומדו על הסיכונים, הדרכים להתגונן ומה צריך לעשות כדי להגן על מערכותיכם.

העולם של התוכנה הפתוחה והמערכות המורכבות ממשיך להתפתח במהירות, אך עם התפתחות זו מגיעים גם סיכונים ביטחוניים חדשים. אחת מהחשיפות האחרונות שזעזעה את הקהילה היא CVE-2026-61462, פגיעה קשה במערכת mcp-gitlab שמאפשרת התקפות Path Traversal דרך הפרמטר job_id. פגיעה זו יכולה לגרום לנזקים כבדים, ולכן חשוב מאוד להבין את טיב הפגיעה, את הסיכונים שבה ואת הדרכים להתגונן מפניה. הפגיעה CVE-2026-61462 נחשפה לאחרונה ומתייחסת לבעיה במערכת mcp-gitlab, שמשמשת רבות בארגונים כדי לנהל תהליכי בנייה ופריסה. הפגיעה מאפשרת למתקיף לבצע התקפות Path Traversal, שמאפשרות לו לגשת לקבצים רגישים במערכת, לגרום לנזקים או אף לקחת שליטה על המערכת. הפרמטר job_id, שמשמש כדי לזהות משימות בנייה, הוא הנקודה החלשה שמאפשרת את ההתקפה. Path Traversal הוא סוג של פגיעה ביטחונית שמאפשרת למתקיף לצאת מהסביבה המוגבלת של האפליקציה ולגשת לקבצים אחרים במערכת. זה יכול לכלול קבצים רגישים כמו קבצי תצורה, קבצי סיסמה או אף קבצים שנמצאים מחוץ לאפליקציה.

BC.Game Shitcode 2026 גישה להצעות ובונוסים בלעדיים

הפגיעה CVE-2026-61462 מאפשרת למתקיף לבצע התקפות מסוג זה דרך הפרמטר job_id, שיכול להיות מושפע על ידי קלט חיצוני. הסיכונים של פגיעה כזו הם רבים ומשמעותיים. מתקיף יכול לגרום לנזקים כבדים, כמו גנבת מידע רגיש, חסימת מערכת או אף הפעלת קוד רע. בנוסף, הפגיעה יכולה לשמש כנקודת כניסה למערכות אחרות, מה שיכול לגרום לנזקים נרחבים. לכן, חשוב מאוד להתייחס לפגיעה זו ברצינות ולנקוט בצעדים מיידיים כדי להגן על מערכותיכם. אחד מהצעדים הראשונים שצריך לבצע הוא לבדוק אם המערכת שלכם מושפעת מפגיעה זו. אם אתם משתמשים בגרסה של mcp-gitlab שמכילה את הפגיעה, צריך לעדכן אותה מיידית לגרסה מאובטחת. בנוסף, צריך לבדוק אם יש סימנים להתקפות, כמו גישה לא מורשית לקבצים או פעילות חריגה במערכת. כמו כן, חשוב לבצע בדיקות ביטחון סדירות כדי לוודא שהמערכת שלכם מאובטחת. ניתן להשתמש בכלים כמו סריקת פגיעויות, בדיקות חדר שחור ובדיקות קוד כדי לאתר פגיעויות נוספות. בנוסף, צריך להרחיב את המודעות של הצוות הטכני לפגיעויות ביטחוניות ולהתאמן בהתמודדות עם התקפות. הפגיעה CVE-2026-61462 היא תזכורת לכך שהביטחון של המערכות שלנו הוא תהליך מתמיד.

צריך להיות מודעים לסיכונים, לבדוק את המערכות שלנו באופן סדיר ולהתאמן להתמודדות עם התקפות. רק כך ניתן להגן על המידע הרגיש שלנו ולמנוע נזקים כבדים. בהמשך, נדון עוד על הדרכים להתגונן מפני פגיעות מסוג זה, על הסיכונים הספציפיים של הפגיעה CVE-2026-61462 ועל מה צריך לעשות כדי להגן על מערכותיכם. תמיד זכרו שהביטחון של המערכות שלנו הוא אחריות משותפת, ורק באמצעות שיתוף פעולה ומודעות ניתן להגן על המידע שלנו מפני מתקיפים.


carechain.online - בקש עזרה או תרום Stake.com Shitcode 2026 גישה להצעות ובונוסים בלעדיים הצטרפו אליי בקראקן ותוכלו לקבל עד 200 אירו באמצעות הקוד 4 yczp84w

הצעד הבא
'Yellow Teams' Are Defining the Future of AI Security https://ift.tt/XkQv5C9
14 יולי 2026 הקבוצות הצהובות: המהפכה הבאה בביטחון AI

התפתחויות חדשות בביטחון AI עם קבוצות צהובות, שמשלימות את תפקידן של קבוצות אדומות ולבנות. הכירו את התפקיד החשוב שלהן בהגנה על מערכות AI מפני איום ציבורי ופרטני.

Dragonfly’s Haseeb: Annualized DeFi Hack Losses for 2026 Remain Below 2025 Levels Despite AI Threats
14 יולי 2026 נזקי ההאקינג בדאפי: 2026 נותרת מתחת לרמות 2025 למרות איומים של AI

דיווח חדש על נזקי ההאקינג בדאפי בשנת 2026, שמציג ירידה בהשוואה לשנה הקודמת, למרות התפתחויות באינטליגנציה מלאכותית. האם החששות מההאקפוקליפס של AI התממשו?

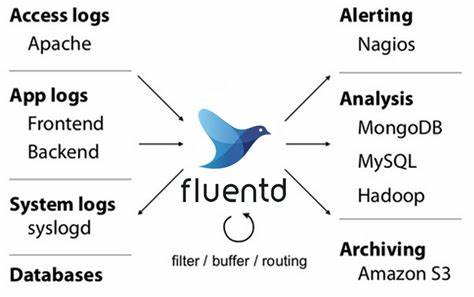
🚨 CVE-2026-44161 Fluentd collects events from various data sources and writes them to files, RDBMS,
14 יולי 2026 פגיעות CVE-2026-44161 ב-Fluentd: מה זה, כיצד זה משפיע עליך, ומה לעשות

הפגיעות CVE-2026-44161 ב-Fluentd היא בעיה ביטחונית חמורה שיכולה להעלות את הסיכון לחדירה למערכות. בקריאה זו נחקור את הטבע של הפגיעה, את הסיכונים העומדים בפני ארגונים המשתמשים ב-Fluentd, ואת הצעדים הנדרשים כדי להגן על מערכותיכם.

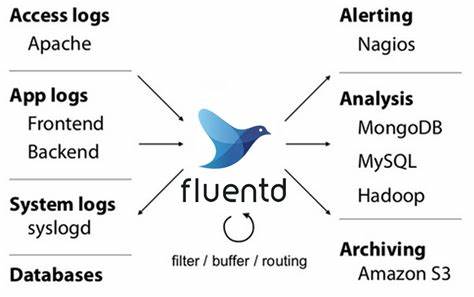
🚨 CVE-2026-44024 Fluentd collects events from various data sources and writes them to files, RDBMS,
14 יולי 2026 חשיפה: פגיעה קשה ב-Fluentd - CVE-2026-44024 ומה זה אומר לך

התגלה פגיעה חמורה ב-Fluentd, מערכת איסוף נתונים פופולרית. לומדו מה זה אומר, כיצד זה משפיע על מערכותיכם, ואיך להגן על עצמכם.

🚨 CVE-2026-55472 Snipe-IT is an IT asset/license management system. Prior to 8.6.2, when Full Multip
14 יולי 2026 חשיפה: פגיעה קשה במערכת ניהול נכסי IT - Snipe-IT - CVE-2026-55472

חשיפה מפורטת על פגיעה ביטחונית קשה במערכת ניהול נכסי IT Snipe-IT, גרסאות לפני 8.6.2. התחקות אחר הסיכונים, השפעות אפשריות והדרכות למניעת התקפות.

🚨 CVE-2026-45196 Kernel software installed and running inside a Host VM may post improper commands t
14 יולי 2026 התקפת CVE-2026-45196: מה זה, כיצד הוא פוגע ומה לעשות?

התקפה חדשה על ליבת הקרנל בתוך VMs של מארחים יכולה לשלוח פקודות לא נכונות. לומדים על הסיכונים, הדרכים להתגונן ומה לעשות כדי להגן על מערכותיכם.

🚨 CVE-2026-45203 Kernel software installed and running inside a Host VM may post improper commands t
14 יולי 2026 חשיפה: פגיעות קשה בקרנל של VMs - מה זה אומר לך?

הפגיעה CVE-2026-45203 מגלה סכנה חמורה בקרנל של מכונות וירטואליות. לומדו מה זה אומר, כיצד זה משפיע על מערכות ומה עליכם לעשות כדי להגן על עצמכם.