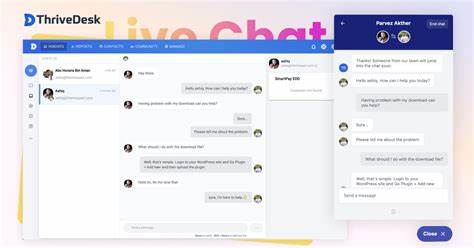
העולם של האינטרנט מתפתח במהירות, ויחד איתו גם הסיכונים הקיימים בו. אחד מהתוספים הפופולריים ביותר לאתרי WordPress, ThriveDesk, אשר מספק פתרונות לחט אונליין, בוטים מודיעתיים, מערכת תמיכה ובסיס ידע, נמצא כפגיע לפגיעות קריטיות. הפגיעה, המוגדרת כ-CVE-2026-1832, יכולה להעניק לגולשים לא מורשים גישה לאתרים, לגנוב מידע רגיש, ולגרום נזקים משמעותיים. בערך זה, נחקור את הפגיעה הזו, את הסיכונים שבה, ואת הדרכים להסיר אותה ולהגן על אתר האינטרנט שלך. הפגיעה CVE-2026-1832 בתוסף ThriveDesk היא פגיעה קריטית שמאפשרת התקפות מסוג Injection, אשר יכולות לגרום נזקים משמעותיים לאתרים המותקנים עם התוסף הזה. הפגיעה מתאפשרת עקב חוסר בדיקות מספיקות של הקלטים שנשלחים אל התוסף, מה שמאפשר לגולשים לא מורשים לבצע פעולות לא מורשות. בין היתר, הפגיעה יכולה לאפשר גישה לאתרים, גנבת מידע רגיש, ובעצם, שליטה מלאה על האתר. אחד מהסיכונים העיקריים של הפגיעה הזו הוא גנבת מידע. גולשים לא מורשים יכולים לנצל את הפגיעה כדי לגשת למסד הנתונים של האתר, ולגנוב מידע רגיש כגון פרטי משתמשים, פרטי תשלומים, ואף מידע פנימי של החברה.

בנוסף, הפגיעה יכולה לאפשר התקפות מסוג Cross-Site Scripting (XSS), אשר יכולות לגרום נזקים משמעותיים לאתר ולמשתמשיו. התקפות מסוג XSS מאפשרות לגולשים לא מורשים להריץ קוד זדוני באתר, ולגרום נזקים משמעותיים. כדי להגן על אתר האינטרנט שלך מפני הפגיעה הזו, ישנם מספר צעדים שיש לבצע. ראשית, יש לעדכן את התוסף ThriveDesk לגרסה האחרונה, אשר כוללת תיקונים לפגיעות אלו. אם התוסף לא עודכן באופן אוטומטי, יש לבצע את העדכון ידנית. בנוסף, יש לבצע סריקות אבטחה תדירות על האתר, כדי לאתר פגיעות נוספות ולמנוע התקפות. יש גם לבדוק את התצורות של התוסף, ולהבטיח שהן מותאמות בצורה נכונה, כדי למנוע גישה לא מורשת. יש לבצע סריקות אבטחה תדירות על האתר, כדי לאתר פגיעות נוספות ולמנוע התקפות.