חשיפה: פגיעה קשה במערכת Zephyr - CVE-2026-10663 ומה זה אומר לך

אסטרטגיית השקעות אמנות דיגיטלית NFT ביטקוין
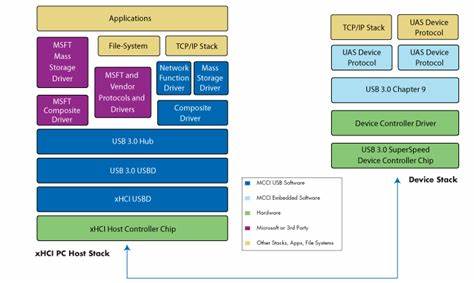
🚨 CVE-2026-10663 In Zephyr's experimental USB host stack (CONFIG_USB_HOST_STACK), usbh_device_discon

התגלה פגיעה חמורה במערכת Zephyr, שיכולה להשפיע על מכשירים רבים. לומדים על הנושא, את ההשלכות הפוטנציאליות ואת הצעדים הנדרשים כדי להגן על מערכותיך.

העולם של התוכנה הפתוחה והמערכות אמבידד ממשיך להתפתח במהירות, אך עם התפתחות זו מגיעות גם איוםי ביטחון חדשים. אחת מהפגיעות האחרונות שזכתה לתשומת לב רבה היא CVE-2026-10663, שמגלה פגיעה במערכת Zephyr, אחת מהפלטפורמות הפופולריות ביותר לפיתוח מערכות אמבידד. הפגיעה נמצאה במערכת ה-USB הוסט של Zephyr, ובמיוחד בתפקוד של usbh_device_disconnect, שיכולה לגרום לבעיות חמורות אם לא טופלה כראוי. Zephyr היא מערכת הפעלה אמבידד שנועדה לשימוש במגוון רחב של מכשירים, החל ממכשירים קטנים ועד לרכיבים מורכבים יותר. היא ידועה בשימוש הנרחב שלה בתעשיות כמו הרכב, הרפואה, והאינטרנט של הדברים (IoT). הפגיעה CVE-2026-10663 היא חלק מהמערכת ה-USB הוסט, שמאפשרת למכשירים לחבר ולהתנתק ממערכת האם. הפגיעה יכולה לגרום לבעיות בתהליך ההתנתקות, שיכולה לגרום לאי יציבות במערכת או אף לאפשר התקפות חיצוניות. הפגיעה נחשפה לאחר בדיקות נרחבות שנערכו על ידי קהילת הפיתוח של Zephyr, שזיהתה את הבעיה ודיווחה עליה.

BC.Game Shitcode 2026 גישה להצעות ובונוסים בלעדיים

הפגיעה נחשבת לחמורה מכיוון שהיא יכולה להשפיע על מכשירים רבים שמשתמשים במערכת Zephyr, ובמיוחד על אלה שמשתמשים בגרסאות ניסיוניות של המערכת. זהו דוגמה טובה למה שיכול לקרות כאשר מערכות אמבידד לא מתעדכנות או לא משתמשות בגרסאות יציבות. אחד מהסיבות שפגיעות כאלו הן חשובות הוא שהן יכולות לגרום לבעיות לא רק במערכת עצמה, אלא גם במכשירים שמשתמשים בה. לדוגמה, מכשירים רפואיים או מכשירים בתעשיית הרכב שמשתמשים במערכת Zephyr יכולים להיות פגיעים להתקפות אם הפגיעה לא תוטל כראוי. זה יכול לגרום לאי יציבות, אובדן נתונים, או אף לסיכונים ביטחוניים חמורים יותר. כדי להגן על מערכותיך מפני פגיעות כאלו, ישנם מספר צעדים שיש לקחת. ראשית, יש לבדוק אם המערכת שלך משתמשת בגרסאות ניסיוניות של Zephyr, ובמיוחד בגרסאות שמכילות את המערכת ה-USB הוסט. אם כן, יש לעדכן את המערכת לגרסה יציבה שמכילה את התיקונים הנדרשים. בנוסף, יש לבצע בדיקות ביטחון סדירות כדי לוודא שהמערכת אינה פגיעה. הפגיעה CVE-2026-10663 היא דוגמה טובה למה שיכול לקרות כאשר מערכות אמבידד לא מתעדכנות או לא משתמשות בגרסאות יציבות.

זהו גם תזכורת לכך שיש לבצע בדיקות ביטחון סדירות ולהשתמש בגרסאות יציבות של המערכות. הפגיעה הזו יכולה להשפיע על מכשירים רבים, ולכן חשוב מאוד לקחת את הצעדים הנדרשים כדי להגן על מערכותיך. העולם של התוכנה הפתוחה והמערכות אמבידד ממשיך להתפתח, אך עם התפתחות זו מגיעות גם איוםי ביטחון חדשים. הפגיעה CVE-2026-10663 היא דוגמה טובה לכך, ולכן חשוב מאוד להיות מודעים לאיוםי ביטחון אלה ולקחת את הצעדים הנדרשים כדי להגן על מערכותיך. אם אתה משתמש במערכת Zephyr, או אם אתה מפתח מכשירים שמשתמשים בה, יש לבדוק אם המערכת שלך פגיעה, ולהתעדכן לגרסה יציבה שמכילה את התיקונים הנדרשים.


carechain.online - בקש עזרה או תרום Stake.com Shitcode 2026 גישה להצעות ובונוסים בלעדיים הצטרפו אליי בקראקן ותוכלו לקבל עד 200 אירו באמצעות הקוד 4 yczp84w

הצעד הבא
🚨 CVE-2026-10668 The Nuvoton NuMaker HSUSBD USB device-controller driver (drivers/usb/udc/udc_numake
12 יולי 2026 חשיפה: פגיעה קשה בנווטון NuMaker HSUSBD - מה זה אומר לך?

חשיפה של פגיעה קשה בנווטון NuMaker HSUSBD USB device-controller driver. התחקות אחר הסיכונים, ההשלכות והדרכים להגן על מערכותיך.

Claude Fable 5 stays free for paid users until July 19 as Anthropic buys more time https://ift.tt/Ks
12 יולי 2026 קלאוד פבלי 5 נשאר חינם למנויים עד 19 ביולי: מה זה אומר לך?

אנתרופיק משאירה את קלאוד פבלי 5 זמין ללא תשלום למנויים עד 19 ביולי. מה זה אומר לך? אנליזה מקיפה על ההחלטה, ההשלכות והאפשרויות הקיימות.

🚨 CVE-2026-45489 Microsoft Edge (Chromium-based) Spoofing Vulnerability 🎖@cveNotify
12 יולי 2026 הפרת ביטחון קשה ב-Microsoft Edge: מה זה CVE-2026-45489 ואיך להגן על עצמך

התגלה פגיעה חמורה בדפדפן Microsoft Edge המבוסס על Chromium, המאפשרת התחזות. לומדו על הסיכונים, האופן שבו הפגיעה מתבצעת, והדרכים להגן על מחשבכם.

🚨 CVE-2026-15505 A weakness has been identified in vnotex vnote up to 3.20.1. Impacted is an unknown
12 יולי 2026 חשיפה: פגיעה חמורה ב-VNote עד גרסה 3.20.1 - מה זה אומר לך?

התגלתה פגיעה קשה ב-VNote, תוכנת הערות הפופולרית. לומדו על הסיכונים, הדרכים להגנה ועדכונים קריטיים שצריך לבצע.

Ryuk Ransomware Member Pleads Guilty Over Attacks on U.S. Organizations https://ift.tt/WlQDskq
12 יולי 2026 חבר בקבוצת הריוק רנסומוור הודה באשמה בפני בית המשפט האמריקאי

חשיפת פרטים על תיק המשפטי נגד חבר בקבוצת הריוק רנסומוור, שפגע בארגונים אמריקאים. תחקיר על הפעילות, השפעותיה וההשלכות המשפטיות

🚨 CVE-2026-15506 A security vulnerability has been detected in SecureAge CatchPulse up to 10.9.3. Th
12 יולי 2026 חשיפה: פגיעות ביטחון קשות ב-SecureAge CatchPulse - מה זה אומר לך?

חשיפה של פגיעות ביטחון קשות ב-SecureAge CatchPulse עד גרסה 10.9.3. תגלה מה הסיכונים, כיצד להתגונן ומה צריך לעשות כדי להגן על מערכותיך.

🚨 CVE-2026-15508 A flaw has been found in Helicone ai-gateway up to 0.2.0-beta.30. This affects the
12 יולי 2026 חשיפה: פגיעה קשה במערכת Helicone ai-gateway - מה זה אומר לך?

חשיפה על פגיעה קשה במערכת Helicone ai-gateway עד גרסה 0.2.0-beta.30. לומדים על הסיכונים, הדרכים למנוע פגיעה ומה צריך לעשות כדי להגן על מערכותיך.