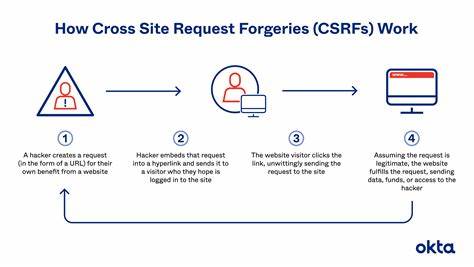
הפגיעות CVE-2026-61956 ב-hamsalam ווסלאם היא אחת הפגיעויות הקשות ביותר שנמצאו בשירותים דיגיטליים בשנים האחרונות. פגיעות זו מסוג Cross-Site Request Forgery (CSRF), שמאפשרת למתקיף לבצע פעולות בשם המשתמש ללא ידיעתו. זהו איום רציני שיכול לגרום נזקים כבדים, ולכן חשוב מאוד להבין את הטכנולוגיה מאחורי הפגיעה, את הסכנות שבה, ואת הדרכים להתגונן מפניה. הפגיעות CSRF היא סוג של התקפה שבה המתקיף משתמש בתעבורה של האתר כדי לבצע פעולות בשם המשתמש. לדוגמה, אם אתה מחובר לאתר מסוים, המתקיף יכול לשלוח בקשות HTTP בשמך, ללא צורך באימות נוסף. זה יכול לכלול פעולות כמו שינוי סיסמה, שינוי פרטים אישיים, או אפילו ביצוע פעולות פיננסיות. הפגיעות ב-hamsalam ווסלאם מאפשרת למתקיף לבצע פעולות אלו ללא ידיעת המשתמש, מה שמקשה מאוד על זיהוי התקפה כזו. הפגיעות CVE-2026-61956 נוצרה עקב חוסר אימות מספיק של הבקשות שנשלחות לאתר. כאשר האתר לא מבצע אימות מספיק של הבקשות, המתקיף יכול לנצל זאת כדי לבצע פעולות בשם המשתמש. זהו בעיה נפוצה בשירותים דיגיטליים, ולכן חשוב מאוד שהאתר יבצע אימות מספיק של הבקשות כדי למנוע התקפות כאלו.

ההשלכות של הפגיעות CSRF יכולות להיות קשות מאוד. המתקיף יכול לבצע פעולות בשם המשתמש ללא ידיעתו, מה שיכול לגרום נזקים כבדים. לדוגמה, המתקיף יכול לשנות את פרטי החשבון של המשתמש, לבצע פעולות פיננסיות בשמו, או אפילו לגלול את החשבון שלו. זה יכול לגרום נזקים כלכליים, נזקים לשם טוב, ואפילו נזקים משפטיים. כדי להתגונן מפני פגיעות CSRF, ישנן מספר דרכים. הראשונה היא להשתמש באימות דו-שלבי (2FA). אימות דו-שלבי מאפשר למשתמש לאמת את זהותו באמצעות שתי דרכים שונות, מה שמקשה מאוד על המתקיף לבצע פעולות בשמו. השנייה היא להשתמש בתעודות אימות (Tokens) כדי לאמת את הבקשות. תעודות אימות אלו מאפשרות לאתר לאמת את הבקשות שנשלחות אליו, מה שמקשה מאוד על המתקיף לבצע התקפות CSRF. בנוסף, חשוב מאוד לשמור על תוכנת האנטי-וירוס והאבטחה שלך מעודכנת. תוכנות אלו יכולות לזהות התקפות CSRF ולמנוע אותן. כמו כן, חשוב מאוד לאשר את האתר שאתה משתמש בו, ולבדוק אם יש לו אימות מספיק של הבקשות. אם האתר לא מבצע אימות מספיק, זה יכול להיות סימן שיש בו פגיעות CSRF, ולכן חשוב מאוד להימנע משימוש באתרים כאלו.
הפגיעות CVE-2026-61956 ב-hamsalam ווסלאם היא איום רציני על אבטחת האתר. חשוב מאוד להבין את הטכנולוגיה מאחורי הפגיעה, את הסכנות שבה, ואת הדרכים להתגונן מפניה. אם אתה משתמש בשירותים דיגיטליים, חשוב מאוד לשמור על תוכנת האבטחה שלך מעודכנת, להשתמש באימות דו-שלבי, ולבדוק אם האתר שאתה משתמש בו מבצע אימות מספיק של הבקשות. רק כך תוכל להגן על עצמך מפני התקפות CSRF ולהימנע מנזקים כבדים.