חשיפה: פגיעות קשה ב-CVE-2026-22096 - שרת אינטרנט ללא אימות על הפורט 8090

אסטרטגיית השקעות ארנקי קריפטו אמנות דיגיטלית NFT
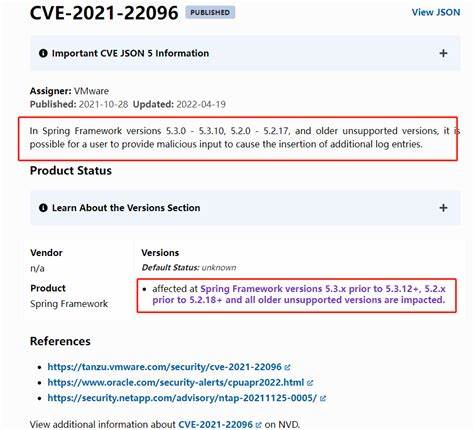
🚨 CVE-2026-22096 The webserver running on port 8090 does not require authentication. This allows for

חקירה מקיפה על הפגיעה הקריטית CVE-2026-22096, שמאפשרת גישה לא מורשית לשרת אינטרנט ללא אימות. התחקות אחר הסיכונים, הדרכות למניעה ופרשנות מקצועית על התופעה.

הפגיעה CVE-2026-22096 נחשפה כפגיעה קשה במערכות שרת אינטרנט הפועלות על הפורט 8090. ללא אימות, השרת חשוף לפלישות, גנבת נתונים ומניפולציות. החוקרים מצאו כי הפגיעה מאפשרת גישה מלאה ללא צורך באישור, מה שמעלה את הסיכון לבעלי המערכות ולמשתמשים. הפגיעה מתרחשת כאשר שרת אינטרנט לא מבצע אימות משתמשים לפני גישה. זה מאפשר למתקיפים לבצע פעולות כגון גישה לאזור מנהל, שינוי תצורה, או אפילו הפעלת קוד רעיל. החוקרים מצאו כי הפגיעה נובעת מתצורה לא נכונה או מחוסר אימות בסיסי. הסיכונים הנלווים לפגיעה כוללים אובדן נתונים, הפרת פרטיות, וניתוב לא מורשם של תנועת רשת. בנוסף, המתקיפים יכולים להשתמש בפגיעה כדי להתקין תוכנות זדוניות או לבצע התקפות נוספות על הרשת. החוקרים ממליצים על תיקון מיידי של הפגיעה על ידי הוספת אימות משתמשים, עדכון תצורה, ומעקב אחר פעילות חשודה. לצורך מניעה, מומלץ לבצע סריקות תקופתיות של המערכת, להשתמש בתוכנות אבטחה מעודכנות, ולהתעדכן עם עדכוני הביטחון של יצרן השרת. בנוסף, חשוב לבצע אימון קבוע של הצוות הטכני בנושא אבטחת מערכות.

BC.Game Shitcode 2026 גישה להצעות ובונוסים בלעדיים

הפגיעה CVE-2026-22096 היא דוגמה נוספת לחשיבות של אימות משתמשים ומעקב אחר פעילות במערכות. החוקרים מציינים כי הפגיעה הייתה נמנעת אם היו קיימים אמצעי אבטחה בסיסיים. לכן, חשוב לבצע בדיקות תקופתיות ולהשקיע באבטחת המערכות. בהמשך, נדון את השפעות הפגיעה על ארגונים שונים, דרכי התגובה המומלצות, ופרשנות מקצועית על התופעה. החוקרים מציינים כי הפגיעה יכולה להשפיע על ארגונים בכל גודל, ולכן חשוב לקחת את הצעדים הנדרשים כדי למנוע את הסיכונים. בהתחשב בחשיבות של אבטחת המערכות, חשוב לבצע בדיקות תקופתיות ולהשקיע באמצעי אבטחה מתקדמים. הפגיעה CVE-2026-22096 היא אזהרה נוספת על חשיבות האבטחה במערכות אינטרנט. החוקרים ממליצים על תיקון מיידי של הפגיעה כדי למנוע נזקים נוספים. בהמשך, נדון את השפעות הפגיעה על המשתמשים, דרכי התגובה המומלצות, ופרשנות מקצועית על התופעה. החוקרים מציינים כי הפגיעה יכולה להשפיע על משתמשים בכל גודל, ולכן חשוב לקחת את הצעדים הנדרשים כדי למנוע את הסיכונים.


carechain.online - בקש עזרה או תרום Stake.com Shitcode 2026 גישה להצעות ובונוסים בלעדיים הצטרפו אליי בקראקן ותוכלו לקבל עד 200 אירו באמצעות הקוד 4 yczp84w

הצעד הבא
🚨 CVE-2026-22100 The OCPP DataTransfer message `ReserveLogin` is vulnerable to command injection. By
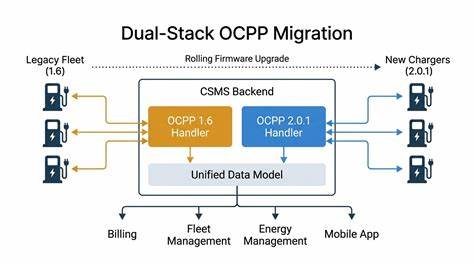
14 יולי 2026 התקפת היקף: פגיעות בקוד OCPP ומה שאתם צריכים לדעת

חקירה מקיפה על פגיעות ביטחון בקוד OCPP, עם דגש על CVE-2026-22100 וטכניקות להגנה על מערכות טעינה חשמליות

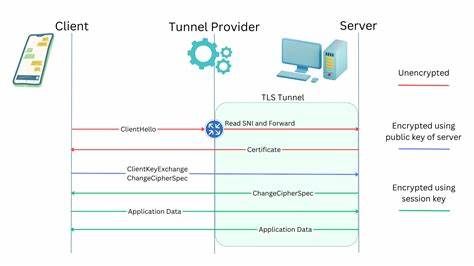
🚨 CVE-2026-22093 The EVbee Service Android app uses TLS encrypted communication (HTTPS), but does no
14 יולי 2026 חשיפה: פגיעות ביטחון קשות באפליקציית EVbee Service - מה זה אומר לך?

חקירה מקיפה על הפגיעה CVE-2026-22093 באפליקציית EVbee Service, הסכנות הפוטנציאליות, והדרכים להגן על פרטיותך ומידעך האישי

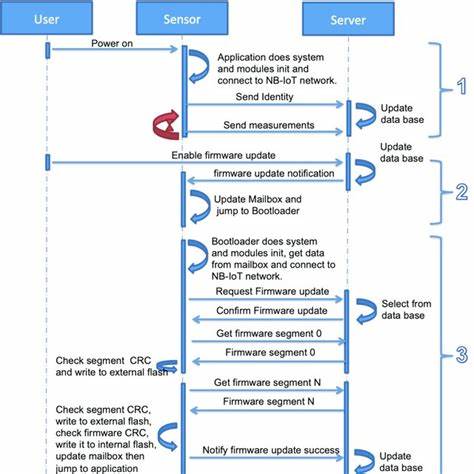
🚨 CVE-2026-22097 The firmware update mechanism does not include cryptographic signature validation.
14 יולי 2026 חשיפה: פגיעה קשה בביטחון של מערכות תוכנה - CVE-2026-22097

הפגיעה החדשה CVE-2026-22097 חשפה חולשה משמעותית במנגנון עדכון התוכנה, ללא אימות חתימה קריפטוגרפית. מה זה אומר לך? כיצד ניתן להגן על מערכותיך?

🚨 CVE-2026-22102 A POST request sent to a specific webserver endpoint can be used to write to arbitr
14 יולי 2026 הסכנה הנסתרת: כיצד פגיעה ב-CVE-2026-22102 מאפשרת כתיבה לארבעית בשרתי אינטרנט

הסבר מפורט על פגיעה קשה בשרתי אינטרנט באמצעות בקשת POST, כולל הסברים טכניים, דרכי הגנה ודוגמאות מעשיות. לומדו כיצד להגן על מערכותיכם מפני התקפות אלו.

🚨 CVE-2026-22098 Various sensitive information such as passwords and charging card UIDs are written
14 יולי 2026 חשיפת פגיעה קשה: CVE-2026-22098 - סיכון לחשיפת מידע רגיש כגון סיסמאות וכרטיסי טעינה

הפגיעה CVE-2026-22098 נחשפה כפגיעה קשה שמאפשרת גישה למידע רגיש כגון סיסמאות וכרטיסי טעינה. מאמרים זה מבקר את ההשלכות, את הדרכים למניעת הפגיעה ואת הצעדים הנדרשים כדי להגן על מערכות ומידע רגיש.

🚨 CVE-2026-22099 The charging station does not require authentication for Bluetooth commands to perf
14 יולי 2026 חשיפה: פגיעות חמורות בתחנות טעינה ללא אימות - מה זה אומר לך?

חקירה מקיפה על הפגיעות בתחנות טעינה ללא אימות Bluetooth, כולל הסברים טכניים, סיכונים פוטנציאליים ותיקונים אפשריים. למדו כיצד להגן על עצמכם מפני התקפות.

🚨 CVE-2026-22103 The NPC start endpoint on the web server at port 8090 is vulnerable to command inje
14 יולי 2026 חשיפה: פגיעות קשה ב-NPC Start Endpoint - מה זה אומר לך?

הפגיעות CVE-2026-22103 בגרסאות מסוימות של NPC Start Endpoint על פורט 8090 מאפשרת התקפות של הזרקת פקודות. האם אתה בטוח ששרתך מוגן?