חשיפה: פגיעות קשה בדיסריאליזציה של נתונים לא מאומתים באקסיומת'מס 777

אימוץ מוסדי
🚨 CVE-2026-57738 Deserialization of Untrusted Data vulnerability in axiomthemes 777 triple-seven all

חקירה מקיפה על פגיעות CVE-2026-57738 באקסיומת'מס 777, הסברים טכניים, השלכות אפשריות והדרכות למניעת התקפות

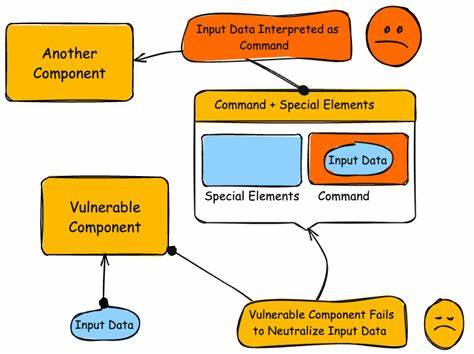
העולם של הביטחון הסייבר מתעורר שוב ושוב מפגיעויות קשות שמגלות את החולשות של מערכות פופולריות. הפעם, החשיפה מתמקדת בפגיעות CVE-2026-57738, שנמצאה באקסיומת'מס 777, תוסף פופולרי שמשתמשים בו בתוכנות שונות. הפגיעות, שנחשפה לאחרונה, מאפשרת דיסריאליזציה של נתונים לא מאומתים, מה שיכול לגרום לניצול קשה של המערכת. בערך זה, נחקור את הטבע של הפגיעות, את ההשלכות האפשריות שלה, ואת הדרכים למנוע את ניצולה. הפגיעות CVE-2026-57738 היא חלק מקטגוריה של פגיעויות שנקראות 'דיסריאליזציה של נתונים לא מאומתים'. זהו תהליך שבו נתונים שנשלחים על ידי משתמשים או מערכות חיצוניות, מתפרשים ומתורגמים על ידי המערכת. כאשר הנתונים הללו אינם מאומתים, הם יכולים להכיל קוד זדוני או פקודות שונות שיכולות לגרום לנזק. באקסיומת'מס 777, הפגיעות מאפשרת למתקיף לשלוח נתונים מזויפים שיתפרשו על ידי המערכת, ויכולים לגרום לניצול של המערכת. השלכות הפגיעות יכולות להיות קשות. מתקיף שינצל את הפגיעות יכול לבצע פעולות שונות, כגון גישה לא מורשית למסד הנתונים, שינוי נתונים, או אפילו הפעלת קוד זדוני.

BC.Game Shitcode 2026 גישה להצעות ובונוסים בלעדיים

בנוסף, הפגיעות יכולה לשמש כנקודת כניסה למערכת, מה שיאפשר למתקיף לבצע התקפות נוספות. זהו סיכון גדול במיוחד עבור ארגונים שמשתמשים באקסיומת'מס 777, שכן הפגיעות יכולה לגרום לנזק משמעותי. כדי למנוע את ניצול הפגיעות, ישנן מספר צעדים שיש לבצע. ראשית, יש לעדכן את התוסף לארסיון האחרון, שכן מפתחי התוסף כבר יכולים לשחרר תיקון. בנוסף, יש לבצע בדיקות סריקת ביטחון תדירות כדי לאתר פגיעויות נוספות. כמו כן, יש לבצע אימות של הנתונים שנשלחים למערכת, כדי לוודא שהם מאומתים ומתאימים. זהו צעד חשוב במיוחד, שכן הוא יכול למנוע את ניצול הפגיעות. בנוסף, יש לבצע תרגול של תגובות לפתיחות. זהו צעד חשוב במיוחד, שכן הוא יכול לעזור לארגונים להתכונן למקרים של התקפות. יש לבצע תרגול של תגובות לפתיחות, ולהכין תוכניות של פעולה במקרה של התקפות. הפגיעות CVE-2026-57738 היא תזכורת לכך שיש לבצע בדיקות ביטחון תדירות, ולהתעדכן עם הארסונים האחרונים. זהו צעד חשוב במיוחד, שכן הוא יכול למנוע את ניצול פגיעויות. בנוסף, יש לבצע אימות של הנתונים שנשלחים למערכת, ולהכין תוכניות של פעולה במקרה של התקפות.

בהמשך, נחקור את הפגיעות CVE-2026-57738 באקסיומת'מס 777, ואת ההשלכות האפשריות שלה. נדון את הדרכים למנוע את ניצולה, ואת הצעדים שיש לבצע כדי להגן על המערכת. זהו נושא חשוב במיוחד, שכן הוא יכול לעזור לארגונים להגן על עצמם מפני התקפות. נדון את הפגיעות, את ההשלכות האפשריות שלה, ואת הדרכים למנוע את ניצולה. הפגיעות CVE-2026-57738 באקסיומת'מס 777 היא תזכורת לכך שיש לבצע בדיקות ביטחון תדירות, ולהתעדכן עם הארסונים האחרונים.


carechain.online - בקש עזרה או תרום Stake.com Shitcode 2026 גישה להצעות ובונוסים בלעדיים הצטרפו אליי בקראקן ותוכלו לקבל עד 200 אירו באמצעות הקוד 4 yczp84w

הצעד הבא
🚨 CVE-2026-57739 Improper Neutralization of Special Elements used in an SQL Command ('SQL Injection'
13 יולי 2026 התקפת SQL Injection: מה זה, כיצד היא פועלת, ומה ניתן לעשות כדי להגן על מערכותיכם

התקפת SQL Injection היא אחת מהתקפות האבטחה הקלאסיות ביותר, אך גם אחת מהסכנות הגדולות ביותר למערכות נתונים. בקריאה זו, נחקור את היסודות של התקפה זו, את הסיבות לשכיחותה, ואת הדרכים המועילות להגנה על מערכותיכם.

🚨 CVE-2026-57744 Deserialization of Untrusted Data vulnerability in stmcan RT-Theme 18 | Extensions
13 יולי 2026 חשיפה: פגיעה קשה בפלטפורמת RT-Theme 18 - CVE-2026-57744

חקירה מקיפה על פגיעת deserialization של נתונים לא מאומתים בפלטפורמת RT-Theme 18, אשר מאפשרת התקפות חמורות על אתרי WordPress. התחקות אחר הסיכונים, הדרכים למניעת הפגיעה וההשלכות האפשריות.

🚨 CVE-2026-57727 Missing Authorization vulnerability in Themeum Kirki kirki allows Exploiting Incorr
13 יולי 2026 חשיפה: פגיעה חמורה ב-CVE-2026-57727 ב-Kirki של Themeum - מה זה אומר לך?

הפגיעה ב-CVE-2026-57727 ב-Kirki של Themeum מאפשרת ניצול חמור של חוסר אימות הרשאות. לומדו על הסיכונים, הדרכים לניצול, והדרכים להגן על אתר ה-WordPress שלכם.

🚨 CVE-2026-57768 Incorrect Privilege Assignment vulnerability in favethemes Houzez Login Register ho
13 יולי 2026 חשיפת פגיעות CVE-2026-57768: סיכון חמור במערכת Houzez של Favethemes

חקירה מקיפה על פגיעות CVE-2026-57768 במערכת Houzez, הכוללת הסברים על הטכניקה, הסיכונים הפוטנציאליים והדרכים למניעת התקפות. מדריך מקיף למפתחים ולבעלי אתרים.

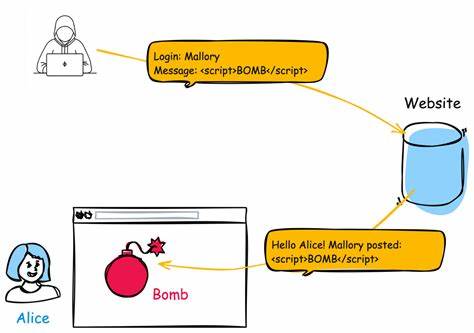
🚨 CVE-2026-57745 Improper Neutralization of Input During Web Page Generation ('Cross-site Scripting'
13 יולי 2026 חשיפה: פגיעה קשה ב-CVE-2026-57745 - מה זה אומר לך?

הפגיעה החדשה ב-CVE-2026-57745 נחשפת. לומדו מה זה אומר, כיצד היא פוגעת באתרים ובמשתמשים, ואיך להגן על עצמכם מפני התקפות XSS.

QCP: Crypto Markets Await CPI, Fed Testimony and Q2 Earnings for Direction
13 יולי 2026 השוקים הקריפטוגרפיים מתכוננים: CPI, עדויות הפדרל ריזרב והרווחים של רבעון שני יקבעו את הכיוון

השוקים הקריפטוגרפיים נמצאים במצב של צפייה מתוחה, כאשר שלושה גורמים מרכזיים - פרסום נתוני CPI, עדויות של נשיא הפדרל ריזרב ופרסום הרווחים של החברות הגדולות - צפויים להשפיע על התנהלות השוק. אנליסטים ומשקיעים נוטים לאוזן כדי להבין את הכיוון הבא של השוק.

Hyperliquid OI Tops $11B as HIP-3 Markets Reach Record $3.69B
13 יולי 2026 היפרליקויד שוברת שיאים: היקף הסחר עובר 11 מיליארד דולר והשוק של HIP-3 מגיע ל-3.69 מיליארד דולר

הפלטפורמה המובילה לחילופי מטבעות דיגיטליים, Hyperliquid, מגיעה לשיאים חדשים בהיקף הסחר הפתוח שלה, תוך שהשוק של HIP-3 מציג צמיחה משמעותית. אנליזה מקיפה על התפתחויות אלו ועל השפעתן על השוק.