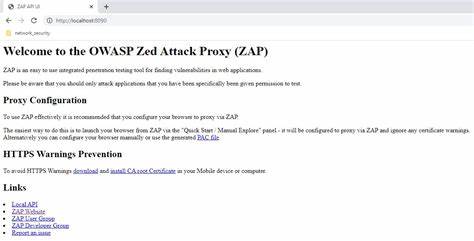
העולם של הביטחון הסייבר מתפתח במהירות, ויחד איתו גם מספר הפגיעויות החדשות שמתגלות בכל יום. אחת מהפגיעויות הקריטיות האחרונות שזכתה לתשומת לב רבה היא CVE-2026-22096, פגיעה שמאפשרת גישה לא מורשמת לשרת אינטרנט הפועל על הפורט 8090. הפגיעה הזו, שזוהתה לאחרונה, מהווה איום משמעותי על מערכות רבות, ויש להבין את טיב הסיכונים שבה כדי למנוע נזקים פוטנציאליים. הפגיעה CVE-2026-22096 מתייחסת לשרת אינטרנט שפועל על הפורט 8090, אך לא דורש אימות משתמש. זה אומר שכל מי שיכול להגיע לשרת הזה, ללא צורך בהזדהות או סיסמה, יכול לבצע פעולות שונות, כולל הורדה של קבצים, גישה למידע רגיש, ואפילו שינוי נתונים. הסכנה הזו היא מיוחדת במיוחד מכיוון שהיא מאפשרת גישה ישירה למסד הנתונים או לשירותים אחרים ללא כל הגנה. השלכות הפגיעה CVE-2026-22096 יכולות להיות חמורות ביותר. אם מתקיף יגיע לשרת הזה, הוא יכול לבצע פעולות שונות, כולל גנבת מידע, השתלטות על המערכת, או אפילו הפצת זיהומים נוספים ברשת. זה יכול לגרום לנזקים כספיים, נזק למסחר, ולפגיעה בתדמית של הארגון.

בנוסף, הפגיעה הזו יכולה לשמש כנקודת כניסה למתקפות מורכבות יותר, שיכולות להביא לבעיות קשות יותר. כדי להבין את הפגיעה הזו טוב יותר, יש לבחון את הדרכים שבהן היא יכולה להיפתח. ראשית, אם השרת הפתוח על הפורט 8090 אינו דורש אימות, כל מי שיכול להגיע אליו יכול לבצע פעולות שונות. זה יכול להיות מתקיף פנימי, שפועל מהרשת הפנימית של הארגון, או מתקיף חיצוני, שמגיע מהאינטרנט. בנוסף, אם השרת הזה מחובר לרשתות אחרות, הפגיעה יכולה להתפשט ולגרום לנזקים נוספים. אחד מהסיכונים הגדולים של הפגיעה הזו הוא היכולת להוריד קבצים מהשרת. אם המתקיף יכול להוריד קבצים, הוא יכול לגלות מידע רגיש, כמו נתוני לקוחות, מידע פיננסי, או אפילו קוד מקור של תוכנות. זה יכול לגרום לנזקים חמורים, במיוחד אם המידע הזה ייפול לידי מתחרים או לאנשים עם כוונות רעות. בנוסף, הפגיעה הזו מאפשרת גם גישה למידע הרצוי. אם המתקיף יכול לראות את המידע על השרת, הוא יכול לגלות מידע רגיש, כמו סיסמאות, נתוני גישה, או אפילו תוכניות עסקיות. זה יכול לגרום לנזקים חמורים, במיוחד אם המידע הזה ייפול לידי אנשים עם כוונות רעות.
הפגיעה CVE-2026-22096 גם מאפשרת שימוש בקבצים מהשרת. זה יכול לגרום לבעיות, במיוחד אם הקבצים האלה מכילים קוד זדוני או תוכנות מזיקות. אם המתקיף יכול לשלב קבצים אלה במערכת, הוא יכול לגרום לנזקים חמורים, כמו השתלטות על המערכת או הפצת זיהומים נוספים ברשת. כדי למנוע את הפגיעה הזו, יש לקחת מספר צעדים. ראשית, יש לבדוק אם השרת הפתוח על הפורט 8090 אכן דורש אימות. אם לא, יש להוסיף אימות, כמו סיסמה או תעודת זהות, כדי למנוע גישה לא מורשמת. בנוסף, יש לבדוק אם השרת הזה מחובר לרשתות אחרות, ולהוסיף הגנות נוספות, כמו חומת אש או מערכות גילוי של מתקפות. בנוסף, יש לבדוק את הקבצים על השרת, ולהוסיף הגנות נוספות, כמו אנטי-וירוס או מערכות גילוי של תוכנות מזיקות. זה יכול למנוע את השימוש בקבצים מזיקים, ולהגן על המערכת מפני נזקים פוטנציאליים. בנוסף, יש לבדוק את המידע על השרת, ולהוסיף הגנות נוספות, כמו צפייה מוגבלת או הגבלת גישה. הפגיעה CVE-2026-22096 היא איום משמעותי, אך ניתן למנוע אותה עם צעדים נכונים. יש לבדוק את השרת הפתוח על הפורט 8090, להוסיף אימות, ולהגן על הקבצים והמידע על השרת.
זה יכול למנוע נזקים פוטנציאליים, ולהגן על המערכת מפני מתקפות. העולם של הביטחון הסייבר מתפתח במהירות, ויש להבין את הסיכונים החדשים שמתגלים בכל יום. הפגיעה CVE-2026-22096 היא דוגמה טובה לכך, ויש להבין את טיב הסיכונים שבה כדי למנוע נזקים פוטנציאליים. עם צעדים נכונים, ניתן להגן על המערכת מפני מתקפות, ולהבטיח שהמידע הרגיש יישאר בטוח.