חשיפה: פגיעה קשה של XSS - CVE-2026-57369 - מה זה, כיצד הוא פוגע ומה עליכם לעשות

ראיונות עם מובילי התעשייה
🚨 CVE-2026-57369 Improper Neutralization of Input During Web Page Generation ('Cross-site Scripting'

הפגיעה CVE-2026-57369 היא פגיעה מסוג XSS (Cross-Site Scripting) שמאפשרת למתקיפים לבצע התקפות מסוכנות. לומדו על הסיכונים, הדרכים להתגונן ומה עליכם לעשות כדי להגן על אתריכם.

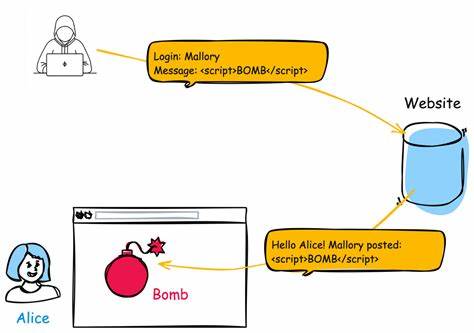
הפגיעה CVE-2026-57369 היא אחת הפגיעות המסוכנות ביותר בתחום האבטחה של האינטרנט. היא נכללת בקטגוריה של XSS (Cross-Site Scripting), שמאפשרת למתקיפים להזריק קוד זדוני לאתר ולבצע פעולות מסוכנות. הפגיעה הזו, שזוהתה לאחרונה, יכולה לגרום נזקים כבדים לאתרים ולמשתמשים, ולכן חשוב מאוד להבין את טיב הפגיעה, את הסיכונים שבה ואת הדרכים להתגונן מפניה. הפגיעה CVE-2026-57369 מתרחשת כאשר אתר אינטרנט לא מטפל נכון בקלטים שהמשתמשים מזינים. המתקיף יכול להזריק קוד JavaScript זדוני לאתר, שיבוצע בצד הלקוח (Client-Side) של הדפדפן. כאשר משתמשים אחרים יגיעו לאתר, הקוד הזדוני יתבצע גם בדפדפנם, מה שמאפשר למתקיף לגלוש את האתר, לגנוב מידע, להזריק תוכנות זדוניות או אף לבצע התקפות נוספות. הסיכונים של הפגיעה CVE-2026-57369 הם רבים ומסוכנים. המתקיף יכול לגלוש את האתר, לגנוב מידע אישי, לבצע התקפות פישינג, להזריק תוכנות זדוניות או אף לבצע התקפות נוספות. בנוסף, הפגיעה הזו יכולה לגרום נזקים כלכליים כבדים לאתרים ולמשתמשים, ולכן חשוב מאוד להתגונן מפניה. כדי להתגונן מפגיעה זו, ישנן מספר צעדים שאתם יכולים לבצע.

BC.Game Shitcode 2026 גישה להצעות ובונוסים בלעדיים

ראשית, יש לבצע סריקות אבטחה תדירות באתר שלכם, כדי לאתר פגיעויות לפני שהמתקיפים יוכלו לנצל אותן. בנוסף, יש להשתמש בתוכנות אבטחה מתקדמות, כמו WAF (Web Application Firewall), שיכולות לבלום התקפות מסוג XSS. יש גם להבטיח שהקוד של אתריכם הוא בטוח, ולהשתמש בשיטות אבטחה מתקדמות, כמו Encoding, Input Validation ו-Sanitization, כדי למנוע מהמתקיפים להזריק קוד זדוני. בנוסף, יש להבטיח שהמשתמשים באתר שלכם מודעים לסיכונים של הפגיעה הזו, וללמד אותם כיצד להתגונן מפניה. למשל, יש להזהיר אותם לא ללחוץ על קישורים חשודים, לא לספק מידע אישי לאתרים לא מוכרים, ולהשתמש בדפדפנים מאובטחים. יש גם להבטיח שהמשתמשים יודעים כיצד לדווח על התקפות, כדי שאתם תוכלו להתגונן מפניה. הפגיעה CVE-2026-57369 היא אחת הפגיעויות המסוכנות ביותר בתחום האבטחה של האינטרנט, ולכן חשוב מאוד להבין את הסיכונים שבה ואת הדרכים להתגונן מפניה. אם אתם מנהלים אתר, יש לבצע סריקות אבטחה תדירות, להשתמש בתוכנות אבטחה מתקדמות, ולהבטיח שהקוד של אתריכם הוא בטוח.

אם אתם משתמשים באתרים, יש להבטיח שהמשתמשים מודעים לסיכונים של הפגיעה הזו, וללמד אותם כיצד להתגונן מפניה. הפגיעה CVE-2026-57369 היא פגיעה מסוכנת, אך ניתן להתגונן מפניה. כך תוכלו להגן על אתריכם ועל המשתמשים בו מפני התקפות מסוכנות.


carechain.online - בקש עזרה או תרום Stake.com Shitcode 2026 גישה להצעות ובונוסים בלעדיים הצטרפו אליי בקראקן ותוכלו לקבל עד 200 אירו באמצעות הקוד 4 yczp84w

הצעד הבא
🚨 CVE-2026-57375 Missing Authorization vulnerability in FluxBuilder MStore API mstore-api allows Exp
13 יולי 2026 חשיפה: פגיעה חמורה באבטחת FluxBuilder MStore API - מה זה אומר לך?

הפגיעה CVE-2026-57375 חשפה חולשה חמורה באבטחת FluxBuilder MStore API. הכיר את הסיכונים, את ההשלכות הפוטנציאליות ואת הצעדים הנדרשים כדי להגן על מערכותיך.

🚨 CVE-2026-57378 Missing Authorization vulnerability in Phil Kurth Advanced Forms advanced-forms all
13 יולי 2026 חשיפה: פגיעה חמורה באבטחת תבניות הנתונים של Phil Kurth - CVE-2026-57378

חשיפה מפחידה על פגיעה באבטחת הרשאות בתוסף Advanced Forms של Phil Kurth. לומדים על הסיכונים, הדרכים להתמודדות וההשלכות האפשריות על אתרי WordPress.

🚨 CVE-2026-57381 Improper Neutralization of Input During Web Page Generation ('Cross-site Scripting'
13 יולי 2026 חשיפה: CVE-2026-57381 - פגיעה חמורה של XSS שמאפשרת התקפות מסוכנות

התגלה פגם ביטחוני חמור שמאפשר התקפות Cross-Site Scripting (XSS) דרך חוסר ניטרול נכון של קלט. התחקיר מציג את הסכנות, הדרכים להתגונן ומה עליכם לדעת כדי להגן על אתריכם.

🚨 CVE-2026-9597 Mattermost versions 11.7.x <= 11.7.2, 11.6.x <= 11.6.4 fail to verify whether
13 יולי 2026 חשיפה: פגיעות חמורות במטר מוסט - מה זה אומר לך?

הפגיעות החדשות במטר מוסט, CVE-2026-9597, מהוות איום משמעותי על אבטחת הפלטפורמה. לומדו על הסיכונים, הדרכים להתמודד איתם והאמצעים להגן על מערכותיכם.

🚨 CVE-2026-14846 In version 8.2.1 of PrestaShop, there is a vulnerability relating to the incorrect
13 יולי 2026 פגיעות CVE-2026-14846 בגרסה 8.2.1 של PrestaShop: מה זה אומר לך?

הפגיעות CVE-2026-14846 בגרסה 8.2.1 של PrestaShop היא בעיה חמורה שיש להתייחס אליה. התחלנו לחקור את הנושא כדי להבין את הסיכונים ואת הדרכים להתמודד איתם.

🚨 CVE-2026-22102 A POST request sent to a specific webserver endpoint can be used to write to arbitr
13 יולי 2026 התקפת CVE-2026-22102: כיצד פגיעה בפרוטוקול HTTP יכולה לסכן את האבטחה שלך

התקפת CVE-2026-22102 היא פגיעה חמורה שמאפשרת לכותבים לארבעים את קבצים על שרתי אינטרנט. לומדו כיצד היא פועלת, מה הסיכונים שלה, ואיך להגן על עצמכם מפני התקפות כאלה.

🚨 CVE-2026-49876 Authenticated SSRF in Gravitino JobManager allows server-side HTTP requests to inte
13 יולי 2026 פגיעה חמורה ב-Gravitino: CVE-2026-49876 - SSRF מאומת שמאפשר בקשות HTTP מצד השרת

חקירה מקיפה על הפגיעה החמורה ב-Gravitino JobManager, הכוללת SSRF מאומת שמאפשר בקשות HTTP מצד השרת. התחקות אחר הסיכונים, הדרכים למניעת הפגיעה וההשלכות האפשריות על מערכות.