חשיפה: פגיעה קשה במערכת OCPP - CVE-2026-22100 ומה זה אומר לך

אלטקוינים סטייבלקוינים אירועים
🚨 CVE-2026-22100 The OCPP DataTransfer message `ReserveLogin` is vulnerable to command injection. By

התגלה פגיעה חמורה במערכת OCPP שמאפשרת הפעלת פקודות זדוניות. לומדו על הסיכונים, הדרכים למניעת הפגיעה וההשלכות על תשתיות התחמושת החשמלית.

התחמושת החשמלית הפכה לחלק בלתי נפרד מהתשתיות העירוניות המודרניות, אך עם התפתחות הטכנולוגיה, גם הסיכונים לצדדים הרעים גדלים. בשבועות האחרונים התגלה פגיעה חמורה במערכת OCPP (Open Charge Point Protocol), שמאפשרת הפעלת פקודות זדוניות דרך פקודת DataTransfer. הפגיעה, שנרשמה כ-CVE-2026-22100, יכולה לגרום נזקים קשים לתשתיות התחמושת החשמלית ולהפריע לפעילותן הרגילה. בירור זה יסביר את טיב הפגיעה, את הדרכים למניעתה ואת ההשלכות הפוטנציאליות על תשתיות התחמושת החשמלית בישראל ובעולם. הפגיעה נוצרה עקב תכונה מסוימת בפקודת ReserveLogin, שמאפשרת העברת נתונים בין תחנות התחמושת לחברות הפעלה. התקיפה מתאפשרת באמצעות הפעלת פקודות זדוניות דרך פקודת DataTransfer, שמאפשרת העברת קבצים או נתונים בין הצדדים. התקיפה יכולה לגרום להפעלת פקודות זדוניות על מערכת התחמושת, לגרום להפרעות בפעילות או אף לגנבת מידע רגיש. הפגיעה נחשפה על ידי חוקרי אבטחה, שגילו את החולשה והזהירו את הציבור על הסיכון. ההשלכות של הפגיעה יכולות להיות קשות.

BC.Game Shitcode 2026 גישה להצעות ובונוסים בלעדיים

תחנות התחמושת החשמלית הן חלק בלתי נפרד מהתשתיות העירוניות, ופקיעתן יכולה לגרום להפרעות בפעילות העירונית, לגרום נזקים כלכליים ולפגוע בביטחון הציבור. בנוסף, הפגיעה יכולה לגרום לגנבת מידע רגיש, כמו פרטי לקוחות או מידע פיננסי, שיכול להיפול לידי צדדים זדוניים. לכן, חשוב מאוד שמחלקות התחמושת החשמלית יתנו דעתם לפגיעה וילכו בדרכים למניעתה. למניעת הפגיעה, ישנן מספר דרכים. ראשית, יש לבצע עדכונים תדירים של תוכנת התחמושת, כדי להבטיח שהמערכת מוגנת מפני פגיעות ידועות. בנוסף, יש לבצע בדיקות אבטחה תדירות, כדי לזהות פגיעות פוטנציאליות ולמנוע את הפעלתן. כמו כן, יש לבצע אימון צוותי האבטחה, כדי שהם יוכלו לזהות ולטפל בפגיעות במהירות. בנוסף, יש לבצע בקרה על גישה למערכת, כדי להבטיח שהמערכת מוגנת מפני גישה לא מורשה. הפגיעה CVE-2026-22100 היא תזכורת חשובה על החשיבות של אבטחת התשתיות העירוניות. התחמושת החשמלית היא חלק בלתי נפרד מהתשתיות העירוניות, ופקיעתן יכולה לגרום נזקים קשים.

רק באמצעות שיתוף פעולה בין מחלקות התחמושת, צוותי האבטחה ומפתחי התוכנה, ניתן להבטיח שהתשתיות העירוניות יהיו מוגנות מפני פגיעות ויהיו בטוחות לשימוש הציבור. בהמשך, ישנן מספר דרכים נוספות למניעת הפגיעה. ראשית, יש לבצע בדיקות אבטחה תדירות, כדי לזהות פגיעות פוטנציאליות ולמנוע את הפעלתן. כמו כן, יש לבצע עדכונים תדירים של תוכנת התחמושת, כדי להבטיח שהמערכת מוגנת מפני פגיעות ידועות.


carechain.online - בקש עזרה או תרום Stake.com Shitcode 2026 גישה להצעות ובונוסים בלעדיים הצטרפו אליי בקראקן ותוכלו לקבל עד 200 אירו באמצעות הקוד 4 yczp84w

הצעד הבא
🚨 CVE-2026-22103 The NPC start endpoint on the web server at port 8090 is vulnerable to command inje
13 יולי 2026 התקפת ה-NPC: פגיעות קשה בסוף נקודת ה-NPC ב-CVE-2026-22103

חקירה מקיפה על פגיעות קשה בסוף נקודת ה-NPC ב-CVE-2026-22103, כולל הסברים על איך היא פועלת, כיצד להימנע ממנה, ומה צריך לעשות כדי להגן על מערכותך.

🚨 CVE-2026-57364 Improper Validation of Specified Quantity in Input vulnerability in WPDeveloper Bet
13 יולי 2026 חשיפה: פגיעה קשה ב-WPDeveloper Bet... - CVE-2026-57364 - כיצד להגן על אתר WordPress שלך

התגלה פגיעה חמורה ב-WPDeveloper Bet... המאפשרת התקפות על אתרי WordPress. לומדו על הנושא, את הסיכונים ואת הדרכים להגן על אתר האינטרנט שלכם.

🚨 CVE-2026-22097 The firmware update mechanism does not include cryptographic signature validation.
13 יולי 2026 חולשת אבטחה קשה: CVE-2026-22097 - מחסום קריטי ברכיבי תוכנה

התקלה CVE-2026-22097 חשפה חולשה קריטית במנגנון עדכון התוכנה. ללא אימות חתימה קריפטוגרפית, מערכות מותקפות עלולות להיפגע. תגלו את הסיכונים, השפעות הפגיעה והדרכים להגן על מערכותיכם.

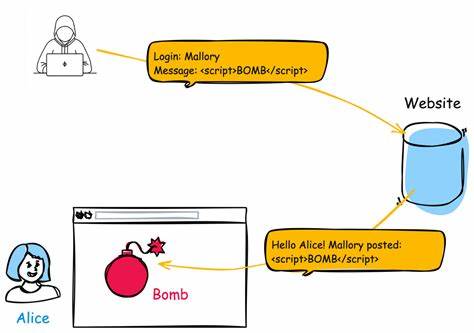
🚨 CVE-2026-57369 Improper Neutralization of Input During Web Page Generation ('Cross-site Scripting'
13 יולי 2026 חשיפה: פגיעה קשה של XSS - CVE-2026-57369 - מה זה, כיצד הוא פוגע ומה עליכם לעשות

הפגיעה CVE-2026-57369 היא פגיעה מסוג XSS (Cross-Site Scripting) שמאפשרת למתקיפים לבצע התקפות מסוכנות. לומדו על הסיכונים, הדרכים להתגונן ומה עליכם לעשות כדי להגן על אתריכם.

🚨 CVE-2026-57375 Missing Authorization vulnerability in FluxBuilder MStore API mstore-api allows Exp
13 יולי 2026 חשיפה: פגיעה חמורה באבטחת FluxBuilder MStore API - מה זה אומר לך?

הפגיעה CVE-2026-57375 חשפה חולשה חמורה באבטחת FluxBuilder MStore API. הכיר את הסיכונים, את ההשלכות הפוטנציאליות ואת הצעדים הנדרשים כדי להגן על מערכותיך.

🚨 CVE-2026-57378 Missing Authorization vulnerability in Phil Kurth Advanced Forms advanced-forms all
13 יולי 2026 חשיפה: פגיעה חמורה באבטחת תבניות הנתונים של Phil Kurth - CVE-2026-57378

חשיפה מפחידה על פגיעה באבטחת הרשאות בתוסף Advanced Forms של Phil Kurth. לומדים על הסיכונים, הדרכים להתמודדות וההשלכות האפשריות על אתרי WordPress.

🚨 CVE-2026-57381 Improper Neutralization of Input During Web Page Generation ('Cross-site Scripting'
13 יולי 2026 חשיפה: CVE-2026-57381 - פגיעה חמורה של XSS שמאפשרת התקפות מסוכנות

התגלה פגם ביטחוני חמור שמאפשר התקפות Cross-Site Scripting (XSS) דרך חוסר ניטרול נכון של קלט. התחקיר מציג את הסכנות, הדרכים להתגונן ומה עליכם לדעת כדי להגן על אתריכם.