הפגיעה הקריטית CVE-2026-15028 ב-libarchive: מה זה אומר לך?

טכנולוגיית בלוקצ`יין סטייבלקוינים חדשות משפטיות
🚨 CVE-2026-15028 A flaw was found in libarchive. This vulnerability allows a remote attacker to trig

הפגיעה החדשה ב-libarchive מאפשרת התקפות מרוחקות. הכיר את הסיכונים, את הדרכים להתגונן, ואת ההשלכות הפוטנציאליות על מערכות האבטחה שלך.

הפגיעה הקריטית CVE-2026-15028 ב-libarchive היא אחת מההתקפות המרוחקות החמורות ביותר שנחשפו בשנים האחרונות. libarchive הוא ספריית תוכנה פופולרית המשמשת ליצירת, קריאה וניתוח קבצי ארכיון, והיא משולבת במגוון רחב של מערכות תוכנה. הפגיעה הזו מאפשרת למתקיף מרוחק לבצע פעולות מזיקות, כולל גישה לא מורשית, שינוי נתונים, או אפילו הפעלת קוד רעיל. חשוב להבין את הטכנולוגיה מאחורי הפגיעה, את הדרכים להתגונן מפני התקפות כאלו, ואת ההשלכות הפוטנציאליות על מערכות האבטחה שלך. בלי להסתפק בהסברים טכניים, נדבר גם על מה שזה אומר לך, כמשתמש או כמפתח תוכנה, ומה עליך לעשות כדי להגן על עצמך. הפגיעה CVE-2026-15028 נחשפה לאחר חקירה מתמשכת של חוקרי אבטחה, שגילו כי libarchive לא מטפלת כראוי בקבצים מסוימים, מה שמאפשר למתקיף לבצע התקפות מסוג 'אינדקס מחוץ לגבולות' (Out-of-Bounds Index). התקפות כאלו יכולות לגרום לבעיות חמורות, כולל דליפת מידע, הפעלת קוד רעיל, או אפילו שיבוש פעולת המערכת.

BC.Game Shitcode 2026 גישה להצעות ובונוסים בלעדיים

החשוב ביותר להבין הוא שהפגיעה הזו אינה מוגבלת רק ל-libarchive עצמה, אלא יכולה להשפיע על כל התוכנה המשתמשת בספרייה הזו, כולל תוכנות ניהול קבצים, מערכות ארכיון, ואפילו תוכנות שמשתמשות בקבצים זריזים. זהו אחד הסיבות שבגללן הפגיעה נחשבת לחמורה ביותר. כדי להתגונן מפני הפגיעה הזו, ישנם מספר צעדים שיש לבצע. ראשית, יש לעדכן את libarchive לגרסה המאושרת האחרונה, שמכילה את התיקונים הנדרשים. אם אתה מפתח תוכנה שמשתמשת ב-libarchive, יש לבדוק אם הגרסה שלך פגיעה, ולעדכן אותה מיידית. בנוסף, יש לבדוק את כל התוכנות המשתמשות ב-libarchive, ולהימנע משימוש בקבצים לא מאומתים או מקורות לא בטוחים. חשוב גם לבצע סריקות אבטחה תדירות, כדי לזהות ולטפל במצבים פגיעים לפני שהם ייפגעו. הפגיעה CVE-2026-15028 היא דוגמה טובה למה שיכול לקרות כאשר ספריות תוכנה פופולריות לא מתוקנות כראוי. היא מציבה אתגר לא רק למפתחים, אלא גם למשתמשים, שצריכים להיות מודעים לסיכונים ולדרכים להתגונן. אם אתה משתמש בתוכנות שמשתמשות ב-libarchive, או אם אתה מפתח תוכנה שמשתמשת בספרייה הזו, יש לך לקחת את הפגיעה הזו ברצינות, ולהתחיל להתגונן כבר היום.

לא תמיד ניתן למנוע את כל הסיכונים, אך עם ידע וצעדים נכונים, ניתן להפחית את הסיכון ולהגן על מערכות האבטחה שלך.


carechain.online - בקש עזרה או תרום Stake.com Shitcode 2026 גישה להצעות ובונוסים בלעדיים הצטרפו אליי בקראקן ותוכלו לקבל עד 200 אירו באמצעות הקוד 4 yczp84w

הצעד הבא
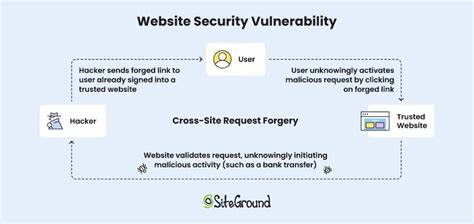
🚨 CVE-2008-4128 Multiple cross-site request forgery (CSRF) vulnerabilities in the HTTP Administratio
13 יולי 2026 פגיעות CSRF קשות: CVE-2008-4128 ומה שאתה צריך לדעת

חקירה מקיפה על פגיעות CSRF קשות בשירותי HTTP, כולל הסבר על CVE-2008-4128, איך הן פועלות, כיצד להגן על מערכותיך, ותיקונים קריטיים שאתה צריך להחליף

🚨 CVE-2026-59883 Guzzle is an extensible PHP HTTP client. Prior to 7.12.3, CookieJar did not restric
13 יולי 2026 חשיפה: פגיעה חמורה בגוזל - CVE-2026-59883 ומה זה אומר לך

הפגיעה החדשה בגוזל, אחת הספריות הפופולריות ביותר בפי.איץ', מאפשרת התקפות חמורות. לומדו על הסיכונים, הדרכים להתגונן ומה זה אומר לעסקים ומתכנתים.

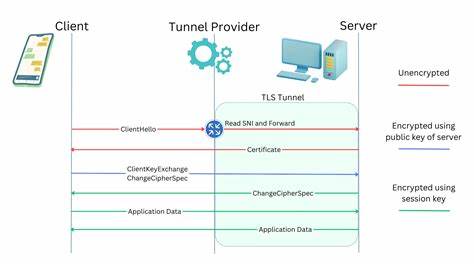
🚨 CVE-2026-22093 The EVbee Service Android app uses TLS encrypted communication (HTTPS), but does no
13 יולי 2026 חשיפה: פגיעה ביטחונית קשה באפליקציית EVbee Service - מה זה אומר לך?

אפליקציית EVbee Service לאנדרואיד סובלת מפגיעה ביטחונית חמורה. לומדו על CVE-2026-22093, את הסיכונים והדרכים להגן על עצמכם.

🚨 CVE-2026-22095 The network diagnosis endpoint on the web server at port 8090 is vulnerable to comm
13 יולי 2026 חשיפה: פגיעה קשה במערכת האבטחה של שרתי רשת - CVE-2026-22095

חקירה מקיפה על הפגיעה הקריטית בנקודת האבחון של שרתי רשת בפורט 8090, כולל הסברים טכניים, השלכות אפשריות ותיקוני אבטחה

🚨 CVE-2026-0238 A vulnerability in Palo Alto Networks Broker VM allows an authenticated administrato
13 יולי 2026 חשיפה: פגיעה קשה בפאלו אלטו נטוורקס - CVE-2026-0238 מאפשרת גישה לא מורשמת

חשיפה חדשה על פגיעה קשה בפאלו אלטו נטוורקס Broker VM, המאפשרת לאנשים מורשמים לבצע פעולות מסוכנות. הכולל הסברים מקצועיים, המלצות לביטחון וניתוח של הסיכונים

🚨 CVE-2026-55706 sppp_pap_input in sys/net/if_spppsubr.c in OpenBSD before 076e2b1 allows authentica
13 יולי 2026 פגיעה חמורה במערכת OpenBSD: CVE-2026-55706 ומה זה אומר לך

הפגיעה החדשה במערכת OpenBSD, CVE-2026-56706, מאפשרת התקפות אימות מזויפות. תגלה מה זה אומר, כיצד זה משפיע עליך, ואיך להגן על מערכותיך.

🚨 CVE-2026-9820 Mattermost versions 11.7.x <= 11.7.2, 10.11.x <= 10.11.19 fail to sanitize tea
13 יולי 2026 פגיעות חמורה במטרמוסט: CVE-2026-9820 - מה זה אומר לך?

הפגיעות החדשה במטרמוסט, CVE-2026-9820, מאפשרת התקפות חמורות. לומדו על הסיכונים, הגרסאות הנגועות והדרכים להגן על מערכת הפלטפורמה שלכם.