הסכנה החדשה: CVE-2026-59822 ב-LiteLLM - מה זה אומר לך?

ביטקוין סטייבלקוינים
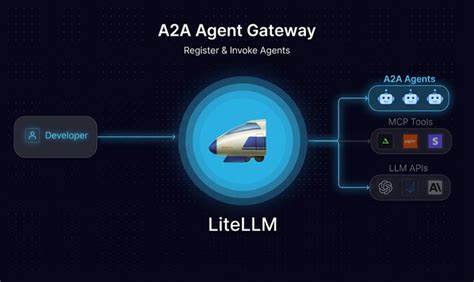
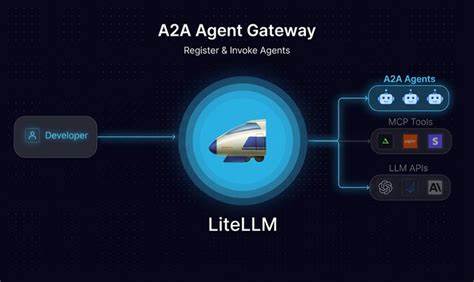
🚨 CVE-2026-59822 LiteLLM is a proxy server (AI Gateway) to call LLM APIs in OpenAI (or native) forma

חשיפת פגיעה חמורה ב-LiteLLM, השער האיומי ל-API של מודלים של אינטליגנציה מלאכותית. התחשבות, הגנה ופתרונות מעשיים.

העולם של האינטליגנציה המלאכותית מתפתח במהירות, ויחד איתו גם הסיכונים הקשורים אליו. אחת מהחשיפות האחרונות שזעזעה את הקהילה היא CVE-2026-59822, פגיעה חמורה ב-LiteLLM, השער האיומי הפופולרי שמאפשר גישה ל-API של מודלים של אינטליגנציה מלאכותית. אם אתה משתמש ב-LiteLLM או מתכנן להשתמש בו, זהו הקריאה להתחשבות מיידית. LiteLLM הוא פרויקט פופולרי שמשמש כשרת פרוקסי המאפשר גישה ל-API של מודלים של אינטליגנציה מלאכותית, כולל אלה של OpenAI, במתכונת סטנדרטית. הוא מאפשר למפתחים ולארגונים להשתמש במודלים שונים ללא צורך להתחבר ישירות לשירותים שונים. עם זאת, החשיפה החדשה מצביעה על סכנה משמעותית שיכולה לפגוע בביטחון, בשמירה על פרטיות ובפעילות תקינה של המערכות. הפגיעה, שנרשמה כ-CVE-2026-59822, היא פגיעה חמורה שיכולה לאפשר למתקיף לבצע פעולות לא מורשות, לגלול את הרשת, ולגשת למסמכים רגישים. זהו סוג של פגיעה שיכולה לגרום נזק משמעותי, במיוחד אם היא מתרחשת בארגונים גדולים או במערכות קריטיות. החשיפה מצביעה על חשיבות הגנה מתמדת ועדכון מתמיד של המערכות.

BC.Game Shitcode 2026 גישה להצעות ובונוסים בלעדיים

אחד מהסיכונים העיקריים של הפגיעה הוא יכולת המתקיף לבצע התקפות של גלישה צדדית. זה יכול לאפשר לו לגשת לנתונים רגישים, לבצע פעולות לא מורשות, ולגרום נזק משמעותי. בנוסף, הפגיעה יכולה לאפשר למתקיף לבצע התקפות של דליפת מידע, שיכולות לגרום נזק משמעותי לשמירה על פרטיות ולביטחון. כדי להגן על עצמך מפני הפגיעה, יש מספר צעדים שאתה יכול לקחת. ראשית, יש לעדכן את גרסת LiteLLM שלך לגרעון האחרון. מפתחי LiteLLM כבר פרסמו תיקון לפגיעה, ולכן עדכון מיידי יכול להגן עליך. בנוסף, יש לבדוק את התצורה של השרת שלך ולהימנע משימוש בתצורות לא בטוחות. אחד מהצעדים החשובים ביותר הוא לבצע סריקות ביטחון תדירות. סריקות אלה יכולות לאתר פגיעות חדשות ולהגן עליך מפני התקפות. בנוסף, יש לבצע בדיקות תדירות של הרשת שלך ולהימנע משימוש בתצורות לא בטוחות. זה יכול להגן עליך מפני התקפות שונות, כולל התקפות של גלישה צדדית. הפגיעה מצביעה על חשיבות הגנה מתמדת ועדכון מתמיד של המערכות. אם אתה משתמש ב-LiteLLM, זהו הזמן להתחיל להתחשבות. הפגיעה יכולה לגרום נזק משמעותי, ולכן יש לבצע צעדים מיידיים כדי להגן על עצמך.

עדכון מיידי, סריקות ביטחון תדירות, ובדיקות תדירות של הרשת שלך יכולים להגן עליך מפני התקפות שונות, כולל התקפות של גלישה צדדית. החשיפה החדשה של CVE-2026-59822 מצביעה על חשיבות הגנה מתמדת ועדכון מתמיד של המערכות.


carechain.online - בקש עזרה או תרום Stake.com Shitcode 2026 גישה להצעות ובונוסים בלעדיים הצטרפו אליי בקראקן ותוכלו לקבל עד 200 אירו באמצעות הקוד 4 yczp84w

הצעד הבא
🚨 CVE-2026-0241 Incorrect Authorization vulnerabilities in Trust Protection Foundation allow attacke
13 יולי 2026 חשיפה: פגיעות באישור לא נכון ב-Trust Protection Foundation - מה זה אומר לך?

הפגיעות CVE-2026-0241 ב-Trust Protection Foundation מאפשרות התקפות חמורות. לומדו על הסיכונים, הדרכים להגן על עצמכם ועל האתגרים בטכנולוגיה המודרנית.

🚨 CVE-2026-59820 LiteLLM is a proxy server (AI Gateway) to call LLM APIs in OpenAI (or native) forma
13 יולי 2026 חשיפה: פגיעה קשה ב-LiteLLM - מה זה אומר לך?

הפגיעה CVE-2026-59820 ב-LiteLLM, השער האיומי הפופולרי, נחשפה. אנחנו מתעמקים במהות הפגיעה, האפקטים הפוטנציאליים והדרכים להגן על עצמך.

🚨 CVE-2026-41857 A compromised or malicious BOSH Director can execute arbitrary shell commands on th
13 יולי 2026 התקפת CVE-2026-41857: סכנה חמורה לבוש דירקטור ומערכות קלאוד

חקירה מקיפה על פגיעות CVE-2026-41857, הסכנות שבה לבוש דירקטור, איך היא פועלת, והדרכים להגן על מערכות הקלאוד שלך

🚨 CVE-2026-47828 During bosh create-env and bosh delete-env, the CLI uploads compiled CPI packages a
13 יולי 2026 חשיפה: פגיעה קשה בבוש (BOSH) - CVE-2026-47828 ומה זה אומר לך

הפגיעה החדשה בבוש (BOSH) יכולה להסתכן על סביבות הפעלה שלך. לומדו על מה זה אומר, כיצד זה פועל, ואיך להגן על מערכותיכם.

Newly launched 2026 cloud mining app with smart AI, unaffected by market swings, earning up to $67,000 daily
13 יולי 2026 אפליקציית מינינג ענן עם AI חכם: כיצד להרוויח עד $67,000 ביום ללא תלות בשוק

התחילו במינינג ענן עם טכנולוגיית AI מתקדמת. גילו כיצד הפלטפורמה החדשה של XRPPower מאפשרת רווחים גבוהים ללא תלות בשינויים בשוק, עם ביטחון מוגבר וניידות מרבית.

The Final Countdown for Clarity: Senate Has Four Weeks to Act
13 יולי 2026 הספירה לאחור הסופית: הסנאט מחויב לפעול תוך ארבעה שבועות

הסנאט עומד בפני מתח זמן קצר אך קריטי. האם הצירים יוכלו להגיע להסכמה לפני המועד האחרון? אנליזה מקיפה על ההשלכות הפוטנציאליות והאתגרים הקריטיים שמצפים להם.

Breach at the Beach: Play the Ultimate Entra ID CTF https://ift.tt/xjlNJRs
13 יולי 2026 בריחה בחוף: משחק CTF אולטימטיבי עם Entra ID

התמודדות עם אבטחת זהות בסביבות ענן? גלו את הסודות של Breach at the Beach, משחק CTF ייחודי שמאתגר את היכולות שלך עם Entra ID. צפו כיצד לימוד אבטחת זהות יכול להיות מרתק ויעיל.