חשיפה: פגיעה חמורה ב-Prisma Access Agent for Linux - מה זה אומר לך?

מכירות טוקנים ICO ניתוח שוק הקריפטו ארנקי קריפטו
🚨 CVE-2026-0268 A security control bypass vulnerability in Prisma Access Agent for Linux allows a lo

התגלה פגיעה חמורה ב-Prisma Access Agent for Linux, המאפשרת עקיפת בקרת אבטחה. לומדו על הסיכונים, הדרכים למניעת הפגיעה וההשלכות האפשריות על ארגונים.

העולם של האבטחה הציבורי מתעורר שוב ושוב מפגיעות חדשות ומתקדמות, והפעם לא חסך אף לא Prisma Access Agent for Linux. החשיפה של פגיעה חמורה, שנרשמה כ-CVE-2026-0268, מעלה שאלות רבות על אבטחת מערכות ודרכי הגנה. בידיעתנו על הפגיעה, נלמד על מהותה, הסיכונים שבה, והדרכים למנוע את השפעותיה על ארגונים ומשתמשים פרטיים. הפגיעה, שנחשפה לאחרונה, מאפשרת עקיפת בקרת אבטחה, מה שיכול להביא לניצול לרעה של מערכות. Prisma Access Agent for Linux, המשמש ככלי חשוב לאבטחת רשתות, הופך לפגיע כאשר הפגיעה הזו לא מתוקנת. חשוב להבין את הטכניקה שמאחורי הפגיעה, כדי להבין כיצד היא יכולה להינצל ולהשפיע על מערכות. הפגיעה מתאפיינת בכך שהיא מאפשרת לעקוף בקרות אבטחה קיימות, מה שיכול להביא לניצול לרעה של מערכות. זה יכול להביא לגישה לא מורשית לנתונים, לשליטה על מערכות, ולפגיעה בחשאיות של ארגונים. ההשלכות של הפגיעה יכולות להיות חמורות, במיוחד עבור ארגונים גדולים שמשתמשים ב-Prisma Access Agent for Linux. הפגיעה יכולה להביא לפגיעה בחשאיות, לאובדן נתונים, ולפגיעה בתפעול של המערכת.

BC.Game Shitcode 2026 גישה להצעות ובונוסים בלעדיים

חשוב להבין את הסיכונים ולנקוט בצעדים למניעת הפגיעה, כדי למנוע את השפעותיה. כדי למנוע את השפעות הפגיעה, יש לבצע מספר צעדים. ראשית, יש לבדוק אם המערכת משתמשת בגרסה הפגיעה של Prisma Access Agent for Linux. אם כן, יש לעדכן את המערכת לגרסה המאושרת, כדי למנוע את ניצול הפגיעה. בנוסף, יש לבצע סריקות אבטחה תדירות, כדי להבטיח שהמערכת לא נפגעה. חשוב גם להבין את הטכניקה שמאחורי הפגיעה, כדי להבין כיצד היא יכולה להינצל ולהשפיע על מערכות. הפגיעה מתאפיינת בכך שהיא מאפשרת עקיפת בקרות אבטחה קיימות, מה שיכול להביא לניצול לרעה של מערכות. הפגיעה יכולה להביא גם לפגיעה בתפעול של המערכת, מה שיכול להביא להפסקות בתפעול ולאובדן נתונים. יש לבצע סריקות אבטחה תדירות, כדי להבטיח שהמערכת לא נפגעה, ולעדכן את המערכת לגרסה המאושרת. הפגיעה יכולה להביא גם לפגיעה בחשאיות, מה שיכול להביא לאובדן נתונים ולפגיעה בתפעול של המערכת.


carechain.online - בקש עזרה או תרום Stake.com Shitcode 2026 גישה להצעות ובונוסים בלעדיים הצטרפו אליי בקראקן ותוכלו לקבל עד 200 אירו באמצעות הקוד 4 yczp84w

הצעד הבא
🚨 CVE-2026-59216 Open WebUI is an extensible, feature-rich, and user-friendly self-hosted AI platfor
13 יולי 2026 התקפת CVE-2026-59216: מה זה, כיצד הוא משפיע על Open WebUI, ומה עליך לעשות

התקפת CVE-2026-59216 היא פגיעה חמורה בפלטפורמת Open WebUI, שמשמשת כפלטפורמה מותאמת אישית לאינטליגנציה מלאכותית. התקפה זו יכולה לגרום לנזקים משמעותיים, ולכן חשוב להבין את טיב הפגיעה, את השפעותיה, ואת הצעדים הנדרשים כדי להגן על מערכותיך.

🚨 CVE-2026-0280 An IPv6 packet processing vulnerability in the dataplane of Palo Alto Networks PAN-O
13 יולי 2026 פגיעות IPv6 קשה בפאלו אלטו: CVE-2026-0280 - מה זה אומר לך?

הפגיעות החדשה CVE-2026-0280 בפאלו אלטו PAN-OS עלולה לגרום לניצול קשה של תעבורת IPv6. הכול על הסיכונים, הדרכים להתמודדות וההשלכות על ארגונים בישראל ובעולם.

🚨 CVE-2026-0286 A command injection vulnerability in the management plane of Palo Alto Networks PAN-
13 יולי 2026 פגיעות קשה בפאלו אלטו: CVE-2026-0286 - מה זה אומר לך?

התגלה פגיעה חמורה במנהל הפלטפורמה של Palo Alto Networks PAN-OS. לומדים על הסיכונים, הדרכים להתגונן, וההשלכות האפשריות על ארגונים.

🚨 CVE-2026-0269 A memory corruption vulnerability in the processing of tunnel traffic in Palo Alto N
13 יולי 2026 פגיעות CVE-2026-0269 בפאלו אלטו: מה זה אומר לך?

הפגיעות CVE-2026-0269 בפאלו אלטו נוגעת לפגיעה בחומרת זיכרון בעיבוד תעבורת מנהרות. תגלה כיצד היא יכולה לפגוע ברשתות שלך ומה עליך לעשות כדי להגן על עצמך.

Here’s why Pi Network price fell 15% today
13 יולי 2026 למה ירדה מחיר רשת Pi ב-15% היום? ניתוח מקיף

ניתוח מקיף של הסיבות לירידת המחיר של רשת Pi ב-15% היום, כולל גורמים טכניים, שוקיים ומקרואקונומיים. התבוננות בעתיד של הטוקן ומה צפוי לקרות בשבועות הקרובים.

Strategy Sells $466.7M in MSTR Shares, Makes No Bitcoin Purchases
13 יולי 2026 מיקרוסטראטגי סוחרת ב-466.7 מיליון דולר במניות MSTR, ללא רכישת ביטקוין

מיקרוסטראטגי, החברה המובילה בתחום האסטרטגיה וההשקעות בביטקוין, מכרה 4.82 מיליון מניות MSTR בשבוע האחרון, ללא רכישת ביטקוין חדשה. מה זה אומר לשוק ולהשקעות שלך?

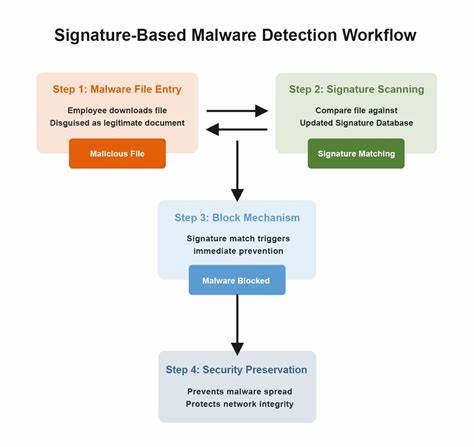
Adaptive Malware Could Evade Signature Detection by Regenerating Its Attack Capabilities https://ift
13 יולי 2026 וירוסים מתאימים: כיצד תוכנות זדוניות מתחמקות מגילוי באמצעות חתימות

התפתחות טכנולוגית חדשה של וירוסים מתאימים מאפשרת להם להתחמק מגילוי באמצעות חתימות. מאמרים זה מבקש להבין את המנגנונים מאחורי התופעה, את הסכנות הפוטנציאליות ואת הדרכים להגן על מערכות מחשב מפני איום זה.