חשיפה: פגיעה קשה במערכת Zephyr - CVE-2026-10667 ומה זה אומר לך

מציאות מדומה הונאות ואבטחה
🚨 CVE-2026-10667 Zephyr's dynamic kernel-object tracking (kernel/userspace/userspace.c, formerly ker

הפגיעה החדשה במערכת Zephyr, CVE-2026-10667, נחשפה ומשפיעה על מעקב דינמי של אובייקטים בגרעין. תגלה מה זה אומר למערכות האוטונומיות, האינטרנט של הדברים והביטחון הקיברנטי שלך.

העולם של מערכות הפעלה אוטונומיות והאינטרנט של הדברים עומד בפני איום חדש. הפגיעה CVE-2026-10667 במערכת Zephyr, אחת מהמערכות הפופולריות ביותר בתחום, נחשפה ומשפיעה ישירות על מעקב דינמי של אובייקטים בגרעין. הפגיעה, שנמצאה בקובץ userspace. c, יכולת לגרום לנזקים חמורים במערכות המבוססות על Zephyr, כולל מכשירים חכמים, רכבים אוטונומיים ומערכות תעשייתיות. בערך זה, נחקור את הפגיעה, את הסיבות לה, את ההשלכות הפוטנציאליות ואת הדרכים להגן על מערכותיך. מערכת Zephyr היא אחת מהמערכות הפתוחות והמפותחות ביותר בתחום מערכות הפעלה אוטונומיות. היא משמשת כבסיס למגוון רחב של מכשירים, החל ממכשירים קטנים ועד לרכבים אוטונומיים. הפגיעה CVE-2026-10667, שנמצאה בקובץ userspace. c, קשורה למעקב דינמי של אובייקטים בגרעין. זהו תהליך קריטי שמאפשר למערכת להבחין בין אובייקטים שונים ולנהל אותם בצורה יעילה. הפגיעה יכולה לאפשר למתקיף לגשת לאובייקטים אלו, לשנות אותם או אף להשמיד אותם, מה שיכול לגרום לנזקים חמורים במערכת. הסיבות לפגיעה קשורות לתכנון לקוי של המעקב הדינמי.

BC.Game Shitcode 2026 גישה להצעות ובונוסים בלעדיים

המתקיף יכול לנצל את הפגיעה על ידי שליחת בקשות מיוחדות למערכת, שגורמות לה להתנהג בצורה לא צפויה. זה יכול לגרום לבלוקים של מערכת, לדליפות מידע או אף לאפשר גישה מלאה למערכת. ההשלכות של הפגיעה יכולות להיות חמורות ביותר. במערכות אוטונומיות, הפגיעה יכולה לגרום לבלוקים, לבעיות בתפקוד או אף לסכנות פיזיות. במערכות תעשייתיות, הפגיעה יכולה לגרום להפסקות בתפוקה או לנזקים במכונות. במערכות האינטרנט של הדברים, הפגיעה יכולה לאפשר גישה לאuthorized למתקיף, שיכול להשתמש בה כדי לגנוב מידע או לגרום לנזקים. כדי להגן על מערכותיך מפני הפגיעה, יש לבצע מספר צעדים. ראשית, יש לעדכן את המערכת לגרעין האחרון, שמכיל את התיקונים הנדרשים. בנוסף, יש לבצע בדיקות ביטחון סדירות, כדי לאתר ולמנוע פגיעות נוספות. יש גם לבצע בדיקות תאימות, כדי לוודא שהמערכת מתנהגת בצורה צפויה. הפגיעה CVE-2026-10667 היא תזכורת לכך שמערכות הפעלה אוטונומיות והאינטרנט של הדברים צריכות להיות מוגנות בצורה טובה. הפגיעה מראה את החשיבות של עדכונים סדירים, בדיקות ביטחון ומעקב אחר הפגיעות החדשות.

על ידי קבלת צעדים אלו, ניתן להגן על מערכותיך מפני איום זה ולמנוע נזקים חמורים. הפגיעה CVE-2026-10667 במערכת Zephyr היא תזכורת לכך שמערכות הפעלה אוטונומיות והאינטרנט של הדברים צריכות להיות מוגנות בצורה טובה.


carechain.online - בקש עזרה או תרום Stake.com Shitcode 2026 גישה להצעות ובונוסים בלעדיים הצטרפו אליי בקראקן ותוכלו לקבל עד 200 אירו באמצעות הקוד 4 yczp84w

הצעד הבא
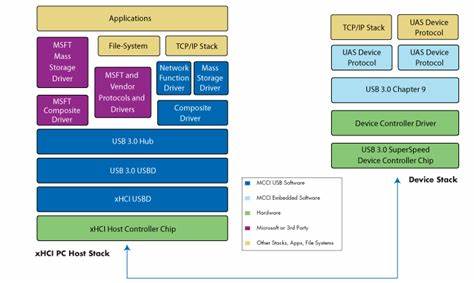
🚨 CVE-2026-10663 In Zephyr's experimental USB host stack (CONFIG_USB_HOST_STACK), usbh_device_discon
12 יולי 2026 חשיפה: פגיעה קשה במערכת Zephyr - CVE-2026-10663 ומה זה אומר לך

התגלה פגיעה חמורה במערכת Zephyr, שיכולה להשפיע על מכשירים רבים. לומדים על הנושא, את ההשלכות הפוטנציאליות ואת הצעדים הנדרשים כדי להגן על מערכותיך.

🚨 CVE-2026-10668 The Nuvoton NuMaker HSUSBD USB device-controller driver (drivers/usb/udc/udc_numake
12 יולי 2026 חשיפה: פגיעה קשה בנווטון NuMaker HSUSBD - מה זה אומר לך?

חשיפה של פגיעה קשה בנווטון NuMaker HSUSBD USB device-controller driver. התחקות אחר הסיכונים, ההשלכות והדרכים להגן על מערכותיך.

Claude Fable 5 stays free for paid users until July 19 as Anthropic buys more time https://ift.tt/Ks
12 יולי 2026 קלאוד פבלי 5 נשאר חינם למנויים עד 19 ביולי: מה זה אומר לך?

אנתרופיק משאירה את קלאוד פבלי 5 זמין ללא תשלום למנויים עד 19 ביולי. מה זה אומר לך? אנליזה מקיפה על ההחלטה, ההשלכות והאפשרויות הקיימות.

🚨 CVE-2026-45489 Microsoft Edge (Chromium-based) Spoofing Vulnerability 🎖@cveNotify
12 יולי 2026 הפרת ביטחון קשה ב-Microsoft Edge: מה זה CVE-2026-45489 ואיך להגן על עצמך

התגלה פגיעה חמורה בדפדפן Microsoft Edge המבוסס על Chromium, המאפשרת התחזות. לומדו על הסיכונים, האופן שבו הפגיעה מתבצעת, והדרכים להגן על מחשבכם.

🚨 CVE-2026-15505 A weakness has been identified in vnotex vnote up to 3.20.1. Impacted is an unknown
12 יולי 2026 חשיפה: פגיעה חמורה ב-VNote עד גרסה 3.20.1 - מה זה אומר לך?

התגלתה פגיעה קשה ב-VNote, תוכנת הערות הפופולרית. לומדו על הסיכונים, הדרכים להגנה ועדכונים קריטיים שצריך לבצע.

Ryuk Ransomware Member Pleads Guilty Over Attacks on U.S. Organizations https://ift.tt/WlQDskq
12 יולי 2026 חבר בקבוצת הריוק רנסומוור הודה באשמה בפני בית המשפט האמריקאי

חשיפת פרטים על תיק המשפטי נגד חבר בקבוצת הריוק רנסומוור, שפגע בארגונים אמריקאים. תחקיר על הפעילות, השפעותיה וההשלכות המשפטיות

🚨 CVE-2026-15506 A security vulnerability has been detected in SecureAge CatchPulse up to 10.9.3. Th
12 יולי 2026 חשיפה: פגיעות ביטחון קשות ב-SecureAge CatchPulse - מה זה אומר לך?

חשיפה של פגיעות ביטחון קשות ב-SecureAge CatchPulse עד גרסה 10.9.3. תגלה מה הסיכונים, כיצד להתגונן ומה צריך לעשות כדי להגן על מערכותיך.