חולשת אבטחה קשה ב-PrimeFaces PrimeReact עד גרסה 10.9.8: מה זה אומר ומה לעשות?

חדשות משפטיות מציאות מדומה
🚨 CVE-2026-15538 A weakness has been identified in primefaces primereact up to 10.9.8. This issue af

חקירת החולשה CVE-2026-15538 ב-PrimeFaces PrimeReact, הסברים מקיפים על הסיכונים, השפעות הפגיעה והדרכים למניעתה. מדריך מקיף למפתחים ולמנהלי מערכות.

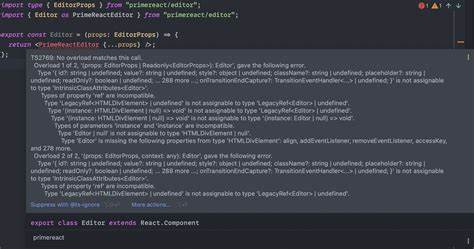
חולשת אבטחה קשה זוהתה בגרסאות עד 10. 9. 8 של PrimeFaces PrimeReact, ספריית UI פופולרית שמשמשת לפיתוח אפליקציות ריאקט. החולשה, שזוהתה כ-CVE-2026-15538, יכולה להעניק גישה לא מורשית למתקיפים ולגרום לנזקים משמעותיים. בידיעתנו, חשוב להבין את טיב החולשה, את הסיכונים שבה ואת הדרכים למניעתה. PrimeFaces PrimeReact היא ספרייה חזקה שמשמשת לפיתוח ממשק משתמש מתקדם באפליקציות ריאקט. היא מציעה רכיבים מוכנים, עיצוב מודרני ותכונות מתקדמות שמשפרות את חוויית המשתמש. עם זאת, כמו בכל ספרייה או תוכנה, קיימות חולשות אפשריות שיכולות להיתפס על ידי מתקיפים. החולשה CVE-2026-15538 נובעת מפגם בתכנון או בקוד של PrimeFaces PrimeReact, שמאפשר למתקיפים לבצע פעולות לא מורשמות. זה יכול לכלול גישה לא נתונים רגישים, שינוי נתונים או אפילו הפעלת קוד רעיל. החולשה זוהתה בגרסאות עד 10. 8, ולכן חשוב לעדכן את הספרייה לגרסאות מאוחרות יותר כדי למנוע ניצול. השפעות החולשה יכולות להיות קשות, במיוחד אם האפליקציה שמשתמשת ב-PrimeFaces PrimeReact עובדת עם נתונים רגישים.

BC.Game Shitcode 2026 גישה להצעות ובונוסים בלעדיים

מתקיפים יכולים לנצל את החולשה כדי לגנוב מידע, לשבש את פעילות האפליקציה או אף להרוס נתונים. לכן, חשוב מאוד לטפל בחולשה באופן מיידי. כדי למנוע ניצול של החולשה, ישנן מספר צעדים שיש לבצע. ראשית, יש לעדכן את PrimeFaces PrimeReact לגרסה מאוחרת יותר שמכילה את התיקון לחולשה. ניתן למצוא את הגרסאות המאוחרות ביותר באתר הרשמי של PrimeFaces או ב-GitHub. בנוסף, יש לבצע סריקות אבטחה קבועות על האפליקציה כדי להבטיח שאין חולשות נוספות. בנוסף לעדכון, יש לבצע בדיקות אבטחה קבועות על האפליקציה. ניתן להשתמש בכלים כמו OWASP ZAP או Burp Suite כדי לבדוק את האפליקציה לחולשות אפשריות. כמו כן, יש לבצע בדיקות חדר לבן כדי להבטיח שאין חולשות נוספות. חשוב גם להבטיח שהאפליקציה משתמשת בתצורות אבטחה מתקדמות. למשל, ניתן להשתמש בתצורות כמו CORS כדי למנוע גישה לא מורשמת. כמו כן, יש להבטיח שהאפליקציה משתמשת באימות חזק כדי למנוע גישה לא מורשמת. לבסוף, חשוב להבטיח שהצוות הפיתוח מודע לחשיבות האבטחה. יש להדריך את המפתחים על טכניקות אבטחה מתקדמות ולחזק את תהליכי הבדיקה.

כמו כן, יש להבטיח שהצוות משתמש בכלים מתקדמים כדי לזהות חולשות אפשריות. חולשת אבטחה כזו יכולה להיות מסוכנת מאוד, אך ניתן למנוע את השפעותיה באמצעות צעדים מתאימים. חשוב לעדכן את הספרייה, לבצע בדיקות אבטחה קבועות ולהבטיח שהאפליקציה משתמשת בתצורות אבטחה מתקדמות. כמו כן, חשוב להבטיח שהצוות הפיתוח מודע לחשיבות האבטחה ומשתמש בכלים מתקדמים כדי לזהות חולשות אפשריות. PrimeFaces PrimeReact היא ספרייה חזקה שמשמשת לפיתוח ממשק משתמש מתקדם באפליקציות ריאקט, אך כמו בכל ספרייה או תוכנה, קיימות חולשות אפשריות שיכולות להיתפס על ידי מתקיפים.


carechain.online - בקש עזרה או תרום Stake.com Shitcode 2026 גישה להצעות ובונוסים בלעדיים הצטרפו אליי בקראקן ותוכלו לקבל עד 200 אירו באמצעות הקוד 4 yczp84w

הצעד הבא
🚨 CVE-2026-15539 A security vulnerability has been detected in SourceCodester Online Book Store Syst
13 יולי 2026 חשיפה: פגיעות אבטחה קשה במערכת האינטרנטית של חנות הספרים SourceCodester

חשיפת פגיעה קשה במערכת האינטרנטית של חנות הספרים SourceCodester, CVE-2026-15539, עלולה להעלות את הסיכון לפגיעה במערכות האינטרנטיות. הכוונה היא להבין את הסיכונים ולהתגונן כראוי.

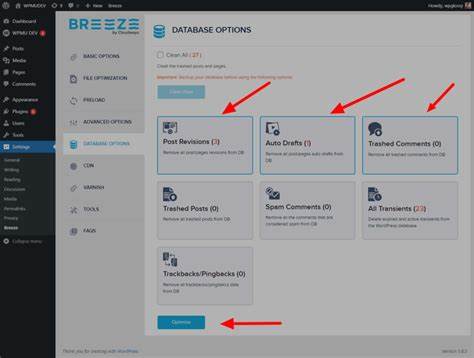
🚨 CVE-2026-10551 The Breeze Cache WordPress plugin before 2.5.6 is vulnerable to unauthenticated Sto
13 יולי 2026 תקלה חמורה בפלוגין Breeze Cache: מה זה אומר לך ואיך להגן על אתר WordPress שלך

הפלוגין הפופולרי Breeze Cache בגרסאות לפני 2.5.6 חשוף לפגיעה חמורה. לומדו על הסיכון, את ההשלכות הפוטנציאליות ואת הצעדים הנדרשים להגנה מיטבית על אתר WordPress שלכם.

🚨 CVE-2026-12274 The Tutor LMS WordPress plugin before 3.9.13 does not verify that the requesting us
13 יולי 2026 חשיפה: פגיעה חמורה ב-Tutor LMS - מה זה אומר לך?

התגלה פגם ביטחוני חמור בתוסף Tutor LMS ל-WordPress. התוסף, הנפוץ מאוד בין מערכות לימוד מקוונות, לא מבצע בדיקות מספיקות של בקשות משתמשים, מה שמאפשר התקפות פוטנציאליות. קראו כיצד להגן על אתר הוראה שלכם.

A week in security (July 6 – July 12) https://ift.tt/1bvsqRP
13 יולי 2026 סיכום השבוע ביטחון קיבר: האירועים החשובים בשבוע האחרון (6-12 ביולי)

סיקור מקיף של האירועים הביטחוניים הקיברנטיים החשובים בשבוע האחרון, כולל התקפות, גילויי פגיעויות וטיפים להגנה על מערכותיך

SBI reportedly plans 3% yield lending service for JPYSC stablecoin
13 יולי 2026 SBI מתכננת שירות הלוואות עם ריבית של 3% עבור המטבע הסטביל JPYSC

חברת SBI מתכננת לשלוח שירות הלוואות חדש עם ריבית שנתית של 3% עבור המטבע הסטביל JPYSC, מה שיכול להיות צעד משמעותי בשוק המטבעות הסטבילים ביפן.

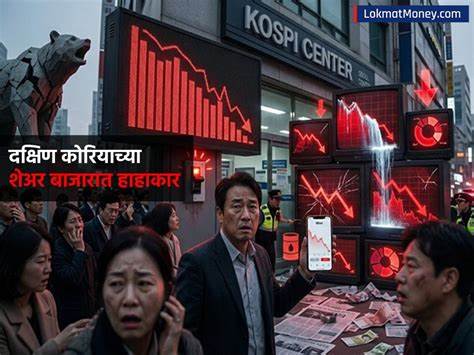
South Korea’s KOSPI Closes Down 8.95% After Circuit Breaker Triggered, SK Hynix Falls Over 15%
13 יולי 2026 הנפילה הדרמטית של ה-KOSPI: מה גרם לירידה של 8.95% ומה זה אומר לשוק?

ניתוח מקיף של הנפילה החריפה בשוק ההון הדרום קוריאני, כולל השפעתה על חברות כמו SK Hynix, הסיבות האפשריות לירידה וההשלכות על המשקיעים.

Australia Alerts Organizations to Ongoing CMS Exploitation Attacks https://ift.tt/SYUrgsN
13 יולי 2026 התרעות מאוסטרליה: התקפות מתמשכות על מערכות ניהול תוכן (CMS) ומה עליכם לדעת

מאוסטרליה מגיעים אזהרות חמורות על התקפות מתמשכות נגד מערכות ניהול תוכן (CMS). האם אתם מוכנים? התחברות לאתר, אבטחת נתונים ומדריך למניעת התקפות.