חשיפה: פגיעות אבטחה קשה במערכת האינטרנטית של חנות הספרים SourceCodester

אלטקוינים ביטקוין סטארטאפים והון סיכון
🚨 CVE-2026-15539 A security vulnerability has been detected in SourceCodester Online Book Store Syst

חשיפת פגיעה קשה במערכת האינטרנטית של חנות הספרים SourceCodester, CVE-2026-15539, עלולה להעלות את הסיכון לפגיעה במערכות האינטרנטיות. הכוונה היא להבין את הסיכונים ולהתגונן כראוי.

העולם הדיגיטלי מתפתח במהירות, ויחד איתו גם הסיכונים האבטחתיים. אחת מהחשיפות האחרונות שזעזעו את הקהילה היא CVE-2026-15539, פגיעה קשה במערכת האינטרנטית של חנות הספרים SourceCodester. פגיעה זו עלולה להעלות את הסיכון לפגיעה במערכות האינטרנטיות, ולכן חשוב מאוד להבין את הטכנולוגיה מאחורי הפגיעה, את הסיכונים שבה, ואת הדרכים להתגונן כראוי. מערכת האינטרנטית של SourceCodester היא פלטפורמה פופולרית עבור חנויות ספרים מקוונות, המאפשרת למפעילים להקים אתר אינטרנטי מלא עם תכונות מתקדמות. עם זאת, כמו בכל מערכת אינטרנטית, גם כאן ישנם סיכונים אבטחתיים. הפגיעה CVE-2026-15539 נחשפה לאחרונה, ויש לה השפעה משמעותית על הביטחון של המערכת. הפגיעה מאפשרת למתקיפים לבצע פעולות לא מורשות, כגון גישה לאזור האדמיניסטרטיבי, שינוי נתונים, או אפילו גנבת מידע רגיש. הפגיעה נוצרה עקב חוסר ביטחון בתהליך האימות של המערכת. מתקיפים יכולים לנצל את הפגיעה על ידי שליחת בקשות מיוחדות שמעקיפות את האימות הרגיל. כתוצאה מכך, הם יכולים לבצע פעולות שונות ללא אישור. זה עלול לגרום נזק גדול, הן מבחינה פיננסית והן מבחינה של אמון הציבור.

BC.Game Shitcode 2026 גישה להצעות ובונוסים בלעדיים

כדי להתגונן מפני פגיעה זו, ישנן מספר צעדים שיש לקחת. ראשית, יש לעדכן את המערכת באופן קבוע, שכן מפתחים רבים משחררים עדכונים אבטחה כדי לתקן פגיעות ידועות. בנוסף, יש להשתמש בתכונות אבטחה מתקדמות, כגון אימות דו-שלבי, כדי להגביר את הביטחון של המערכת. כמו כן, יש לבצע בדיקות אבטחה סדירות כדי לאתר פגיעות פוטנציאליות לפני שהן יינצלו. הפגיעה CVE-2026-15539 היא תזכורת לכך שיש להתייחס לאבטחה כאל חלק אינטגרלי של כל מערכת אינטרנטית. ללא אבטחה מתאימה, המערכת עלולה להיות פגיעה לפגיעות שונות, שיכולות לגרום נזק גדול. לכן, חשוב מאוד להשקיע באבטחה ולהתעדכן עם החדשות האחרונות בתחום. בהמשך, נדון עוד על הפגיעה, את הסיכונים שבה, ואת הדרכים להתגונן כראוי. כמו כן, נדון על החשיבות של אבטחה במערכות אינטרנטיות, ומה ניתן לעשות כדי להגן על המערכת מפני פגיעות שונות. זהו נושא חשוב מאוד, ויש להבין אותו כדי להגן על המערכת שלכם מפני סיכונים אבטחתיים.


carechain.online - בקש עזרה או תרום Stake.com Shitcode 2026 גישה להצעות ובונוסים בלעדיים הצטרפו אליי בקראקן ותוכלו לקבל עד 200 אירו באמצעות הקוד 4 yczp84w

הצעד הבא
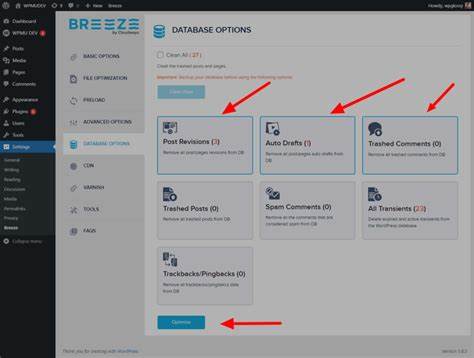
🚨 CVE-2026-10551 The Breeze Cache WordPress plugin before 2.5.6 is vulnerable to unauthenticated Sto
13 יולי 2026 תקלה חמורה בפלוגין Breeze Cache: מה זה אומר לך ואיך להגן על אתר WordPress שלך

הפלוגין הפופולרי Breeze Cache בגרסאות לפני 2.5.6 חשוף לפגיעה חמורה. לומדו על הסיכון, את ההשלכות הפוטנציאליות ואת הצעדים הנדרשים להגנה מיטבית על אתר WordPress שלכם.

🚨 CVE-2026-12274 The Tutor LMS WordPress plugin before 3.9.13 does not verify that the requesting us
13 יולי 2026 חשיפה: פגיעה חמורה ב-Tutor LMS - מה זה אומר לך?

התגלה פגם ביטחוני חמור בתוסף Tutor LMS ל-WordPress. התוסף, הנפוץ מאוד בין מערכות לימוד מקוונות, לא מבצע בדיקות מספיקות של בקשות משתמשים, מה שמאפשר התקפות פוטנציאליות. קראו כיצד להגן על אתר הוראה שלכם.

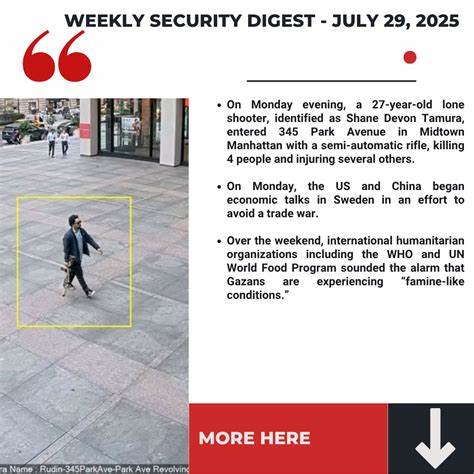
A week in security (July 6 – July 12) https://ift.tt/1bvsqRP
13 יולי 2026 סיכום השבוע ביטחון קיבר: האירועים החשובים בשבוע האחרון (6-12 ביולי)

סיקור מקיף של האירועים הביטחוניים הקיברנטיים החשובים בשבוע האחרון, כולל התקפות, גילויי פגיעויות וטיפים להגנה על מערכותיך

SBI reportedly plans 3% yield lending service for JPYSC stablecoin
13 יולי 2026 SBI מתכננת שירות הלוואות עם ריבית של 3% עבור המטבע הסטביל JPYSC

חברת SBI מתכננת לשלוח שירות הלוואות חדש עם ריבית שנתית של 3% עבור המטבע הסטביל JPYSC, מה שיכול להיות צעד משמעותי בשוק המטבעות הסטבילים ביפן.

South Korea’s KOSPI Closes Down 8.95% After Circuit Breaker Triggered, SK Hynix Falls Over 15%
13 יולי 2026 הנפילה הדרמטית של ה-KOSPI: מה גרם לירידה של 8.95% ומה זה אומר לשוק?

ניתוח מקיף של הנפילה החריפה בשוק ההון הדרום קוריאני, כולל השפעתה על חברות כמו SK Hynix, הסיבות האפשריות לירידה וההשלכות על המשקיעים.

Australia Alerts Organizations to Ongoing CMS Exploitation Attacks https://ift.tt/SYUrgsN
13 יולי 2026 התרעות מאוסטרליה: התקפות מתמשכות על מערכות ניהול תוכן (CMS) ומה עליכם לדעת

מאוסטרליה מגיעים אזהרות חמורות על התקפות מתמשכות נגד מערכות ניהול תוכן (CMS). האם אתם מוכנים? התחברות לאתר, אבטחת נתונים ומדריך למניעת התקפות.

🚨 CVE-2026-14165 An Authorization Bypass Through User-Controlled Key vulnerability affecting Tuleap
13 יולי 2026 פגיעות קשה בטוליאפ: CVE-2026-14165 - דרכו של מתקיף להביא לדריסת הרשאות

חשיפת פגיעות חמורה בטוליאפ, מערכת ניהול פרויקטים פופולרית, המאפשרת למתקיפים לבצע עקיפת הרשאות באמצעות מפתחות שנשלטים על ידי המשתמש. התחקיר כולל הסברים טכניים, השפעות אפשריות והמלצות להגנה.