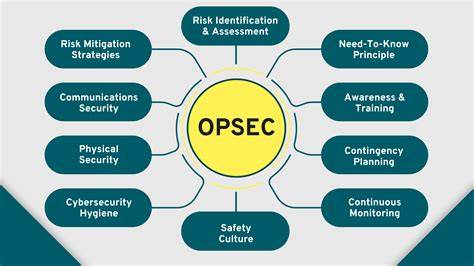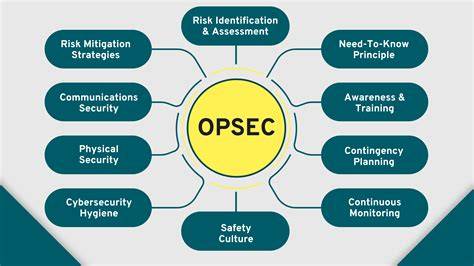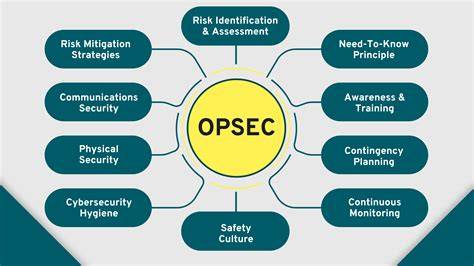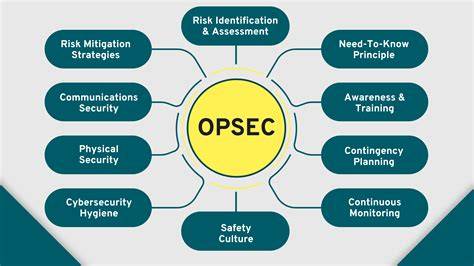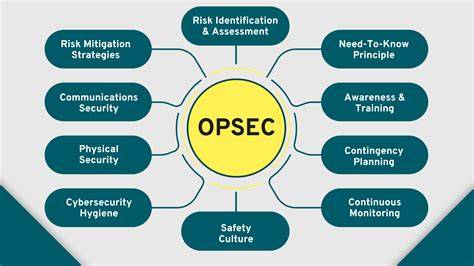
בצורה מתמדת, ארגונים וממשלות נאלצים להתמודד עם איומים מקוונים מתקדמים. מאחורי כל התקפה מצויה דמות אנושית, וזו הדמות היא שיכולה לספק את המפתח לפריצת דרך בחקירות. תעשיית האבטחה מקדישה משאבים רבים לניתוח טכנולוגיות של מחבלים, אך לעיתים קרובות, ההכרזה הגדולה ביותר לא נובעת מהטכנולוגיה, אלא מהטעויות האנושיות. מאמר זה יחקור כיצד כשלים באבטחת הפעילות (OPSEC) של מחבלים יכולים להפוך לפריצות דרך בחקירות, ויציג דרכים לשימוש בתובנות אלו כדי לשפר את יכולת ההגנה של ארגונים. הבנת OPSEC של מחבליםאבטחת הפעילות, או OPSEC, היא תהליך שמטרתו להסתיר מידע רגיש מפני יריבים. מחבלים מקוונים משתמשים בטקטיקות OPSEC מתקדמות כדי להסתיר את זהותם, מקורותיהם, ויעדיהם. עם זאת, אף על פי שהם משקיעים מאמץ רב בהגנה על עצמם, הם עדיין עשויים לבצע טעויות. טעויות אלו יכולות להיות קטנות, אך הן יכולות לספק מידע קריטי לחוקרים. לדוגמה, מחבל יכול לשכוח להסתיר את כתובת ה-IP שלו, או לשלוח הודעה פרטית שמכילה מידע רגיש. טעויות אלו, אף על פי שהן נראות כמובנות מאליהן, יכולות לספק רמזים חשובים על זהות המחבל, מיקומו, או תוכניותיו.

חוקרים מומחים יכולים לנתח את המידע הזה ולהשתמש בו כדי ליצור תמונה מלאה יותר של האיום. הטעויות הנפוצות ביותר של מחבליםאחד מהכשלים הנפוצים ביותר של מחבלים הוא שימוש בחשבונות מקוונים ללא אבטחה מספקת. מחבלים רבים משתמשים בחשבונות דואר אלקטרוני, רשתות חברתיות, או פלטפורמות אחרות ללא אבטחה מספקת, מה שמאפשר לחוקרים לזהות אותם ולחקור את פעילותם. לדוגמה, מחבל יכול לשלוח הודעה פרטית שמכילה מידע רגיש, או לשלוח קובץ שמכיל מידע על זהותו. טעות נוספת נפוצה היא שימוש בחשבונות מקוונים ללא אבטחה מספקת. שימוש בטכנולוגיות לא בטוחות הוא טעות נוספת נפוצה. מחבלים רבים משתמשים בטכנולוגיות לא בטוחות, כמו תוכנות צ'אט לא מאובטחות, או שרתים לא מאובטחים, כדי לתקשר עם חבריהם. טכנולוגיות אלו יכולות לספק מידע קריטי לחוקרים, כמו כתובות IP, שמות משתמשים, או מידע על פעילות. השלכות של כשלים אלוכשלים באבטחת הפעילות של מחבלים יכולים להביא לשלכות חמורות. חוקרים יכולים להשתמש במידע הזה כדי לזהות מחבלים, לחקור את פעילותם, ולמנוע התקפות עתידיות.
לדוגמה, מידע על כתובת IP של מחבל יכול לספק מידע על מיקומו, מה שמאפשר לחוקרים לזהות אותו ולעצור אותו. בנוסף, מידע על פעילות של מחבלים יכול לספק מידע על תוכניותיהם. לדוגמה, אם מחבל משתמש בחשבון דואר אלקטרוני לא מאובטח כדי לתקשר עם חבריו, חוקרים יכולים לנתח את ההודעות ולהשתמש במידע הזה כדי לזהות יעדים פוטנציאליים. דרכים לשימוש בתובנות אלוחוקרים יכולים להשתמש בתובנות אלו כדי לשפר את יכולת ההגנה של ארגונים. לדוגמה, הם יכולים להשתמש במידע על פעילות של מחבלים כדי לזהות תקפות פוטנציאליות ולמנוע אותן. הם גם יכולים להשתמש במידע על טכנולוגיות שמשתמשים בהם מחבלים כדי לשפר את יכולת ההגנה של ארגונים. בנוסף, חוקרים יכולים להשתמש בתובנות אלו כדי לזהות מחבלים ולהעמידם לדין. מידע על פעילות של מחבלים יכול לספק מידע על תוכניותיהם, מה שמאפשר לחוקרים לזהות יעדים פוטנציאליים ולמנוע התקפות. סיכוםבצורה מתמדת, ארגונים וממשלות נאלצים להתמודד עם איומים מקוונים מתקדמים.
מאמר זה חקר כיצד כשלים באבטחת הפעילות של מחבלים יכולים להפוך לפריצות דרך בחקירות, וציג דרכים לשימוש בתובנות אלו כדי לשפר את יכולת ההגנה של ארגונים. באמצעות הבנת הטעויות האנושיות של מחבלים, חוקרים יכולים לזהות אותם, לחקור את פעילותם, ולמנוע התקפות עתידיות.